TGViewer
Channel Public Channel
Код ИБ: ИИ & КиберБезопасность

Код ИБ: ИИ & КиберБезопасность

@codeibnews

Погружение в мир корпоративной информационной безопасности
🗓 Анонсы ИБ-событий
🧠 Экспертные материалы

Обсудить 👉🏼 https://t.me/codeibcommunity
Купить рекламу: https://telega.in/c/codeibnews

Узнать про наше обучение: https://codeib.academy
Subscribers
6.89K
Photos
1.7K
Videos
119
Links
2.4K

Showing posts older than #3878 · Back to latest

Older Posts 20 shown
Post #3875 1.42K
5 ошибок директоров по ИБ при защите ИБ-стратегии

🗓 11 марта в 12:00 (МСК)
➡️ Регистрация

Вы делаете все правильно: считаете риски, синхронизируетесь с ИТ, рисуете дорожную карту. А через год обнаруживаете, что стратегия просто пылится на полке. Бюджет не выделен, команда не в курсе, гендир разочарован.

Почему так происходит и как, действительно, сделать рабочую стратегию ИБ обсудим с экспертами очередного выпуска ток-шоу "Безопасная среда".

Разберем каждую из пяти ошибок на реальных кейсах.

Эксперты:
*️⃣ Данила Вайсбург, директор по ИБ, государственная компания
*️⃣ Дмитрий Ляхов, директор по ИБ, Грузовичкоф

Всем участникам эфира сделаем специальное предложение по участию в нашей новой образовательной онлайн-программе Директор по кибербезопасности 8.0.
  • ❤ 6
  • 👍 4
  • 🔥 3
Post #3873 867
Кто будет среди экспертов Код ИБ ПРОФИ?

Лучший способ повысить профессиональный уровень этой весной — отправиться на практикум Код ИБ ПРОФИ в Дагестане. Вас ждут штабные киберучения, мастер-классы и разборы практических кейсов от экспертов, которые управляют безопасностью в крупных компаниях.

В программе:

*️⃣ Штабные киберучения Control • Hack • Defend от Андрея Кузнецова, лидера продуктовой практики Standоff
*️⃣ Мастер-класс "Путь CISO: от стратегии до успешных киберучений" от Ильи Борисова, директора департамента защиты данных компании "Билайн"
*️⃣ Мастер-класс "Методика обнаружения и классификации сетевых активов в крупномасштабных информационных системах для повышения уровня ИБ" от Артема Куличкина, и. о. директора по информационной безопасности дочерних компаний страховой группы СОГАЗ
*️⃣ Интерактивное шоу- противостояние вендоров и заказчиков "КИБЕРБЕЗ БЕЗ ЦЕНЗУРЫ" от Екатерины Ярцевой, продюсера ИБ проектов, ТВ- и радиоведущей
*️⃣ Мастер-класс "Что нам стоит SoC построить (опыт построения собственного центра мониторинга путь ошибок и успехов)", от Дмитрия Шарапова, управляющего директора ДОМ.РФ
*️⃣ Деловая игра "Подземелья киберучений" от Егора Богомолова, руководителя образовательного центра киберэкспертизы CyberED


📄 Все участники, посетившие мероприятия деловой программы, получат удостоверение о повышении квалификации в объеме 16 академических часов.

Смотрите полную программу на сайте и присоединяйтесь к сильному ИБ-комьюнити уже сейчас!

#ИБнужныПРОФИ
  • 🔥 6
  • 👍 2
  • ❤ 1
Post #3871 1.04K
Прекрасные девушки, с праздником! 🌷

В этом бесконечном круговороте дел, задач и забот вы умудряетесь оставаться не просто профессионалами, а теми, кто наполняет жизнь светом.

Вы сочетаете в себе хрупкость и невероятную силу, мудрость и легкость, умение решать самые сложные задачи и при этом сохранять тепло, которое согревает всех вокруг.

Пусть каждый ваш день будет наполнен любовью, заботой и приятными сюрпризами. Например, как это видео от мужчин из мира ИБ.

Смотрите, улыбайтесь и помните: вы невероятны просто потому, что вы есть ❤️
  • ❤ 17
  • 🔥 5
Post #3870 1.06K

Forwarded from Кибер КИТ

Февраль 2026 года наполнен большим количеством планируемых изменений и введением в действие новых законодательных актов в сфере ИБ, затрагивающих КИИ и ГИС.

Основные направления изменений:

🧒Регулирование КИИ:
— повторно выложен проект закона о категорировании в сфере госрегистрации прав на недвижимость;
— утверждены отраслевые особенности категорирования для банковского и финансового секторов;
— опубликован перечень типовых объектов КИИ.

🧒Методическое обеспечение:
— ФСТЭК России опубликовала проект рекомендаций по организации защиты информации.

🧒Нормативные документы:
— опубликованы планы и проекты по защите информации;
— внесены изменения в Положения ЦБ РФ для финансовых организаций.

🧒Система стандартизации:
— продолжена работа ТК 362 по подготовке национальных стандартов.

🧒Система защиты:
— опубликованы рекомендации по устранению типовых ошибок конфигурации ПО.

🫶Читать обзор на сайте…

🤕Кибер КИТ / 😩Сайт

#Законодательство #ИБ #КИИ #ГИС
  • ❤ 4
Post #3869 17.2K
Код ИБ ПРОФИ | Дагестан
Выездной интенсив по кибербезопасности в формате "2 дня учебы, 2 дня приключений"

🗓 15-19 апреля
➡️ Регистрация

Этой весной активное сообщество директоров по ИБ соберется в сердце Дагестана, чтобы усилить управленческую экспертизу, обменяться опытом и на весь год зарядиться яркими впечатлениями.

В программе:

▪️ Два дня деловой работы
Участников ждут мастер-классы и разборы практических кейсов от экспертов, которые управляют безопасностью в крупных компаниях.

По итогам образовательной программы каждый участник ПРОФИ получит удостоверение установленного образца о повышении квалификации в объеме 16 часов.

▪️ Два дня путешествия по Дагестану
Участники отправятся в горы, увидят каньоны, водопады, ущелья и скрытые пещеры, а вечерами будут наслаждаться неформальным общением, ужинами с локальной кухней и песнями под гитару.

Не упустите возможность вырваться из рутины и провести несколько ярких дней в кругу единомышленников.

До встречи в Дагестане!
#ИБнужныПРОФИ
  • ❤ 3
  • 🔥 2
  • 👍 1
Post #3868 1.07K
Конференция САБАНТУЙ 2026 от Код ИБ и Ovodov CyberSecurity стартует уже на следующей неделе!

🗓 12-13 марта | Начало в 9:30
📍 Уфа, ГК Башкирия, ул. Ленина, 25/29
➡️ Регистрация

В программе мероприятия:

▪️Совет CISO
Дискуссия с директорами по ИБ ключевых компании региона. Поговорим о том, как они выстраивают процессы, по каким принципам выбирают средства защиты, как реагируют на инциденты, формируют команды и выстраивают диалог с топ-менеджментом.

▪️Диалог с регулятором
Разъяснения актуальных вопросов от представителей регуляторов и возможность задать им вопросы напрямую.

▪️Секция "Технологии"
Передовые решения и кейсы от Яндекс 360, Secure-T, SkyDNS, RTCloud, Information Security Lab, UserGate, OVODOV CyberSecurity, АБП2Б, и других вендоров.

▪️Практический воркшоп «Аудит защищенности КИИ по новой методике ФСТЭК: считаем КЗИ своими руками»
Работа в группах над реальными задачами по ИБ с разбором подходов и обратной связью от экспертов.

▪️Кибер-разбор с Советом директоров
Покажем приглашенным директорам средних и крупных компаний обезличенные результаты кибер-аудита одной компании и разберем, какие метрики для них кажутся незначительными, а какие точно заставят вложиться в кибербезопасность.

▪️Секция про внедрение безопасных цифровых двойников с использованием ИИ в промышленности.

🪩 После деловой программы — неформальное общение на афтепати и насыщенная экскурсионная программа.

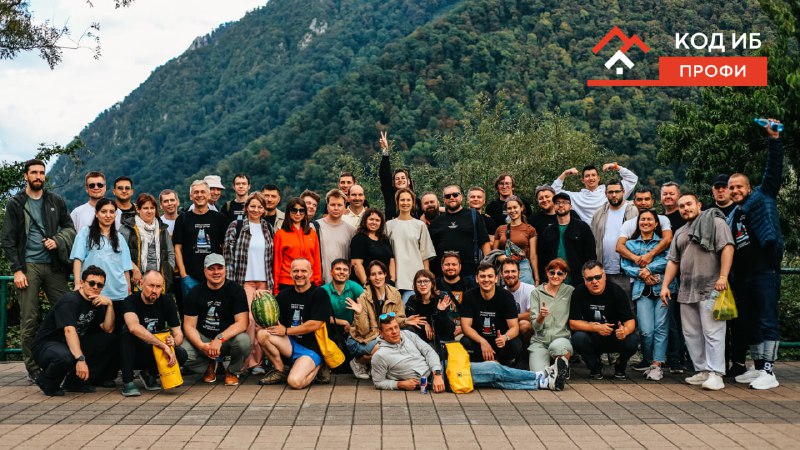
Смотрите, как круто было в прошлом году и обязательно присоединяйтесь к самому масштабному ИБ-событию Башкирии.

Регистрируйтесь уже сейчас! Участие бесплатное. Количество мест ограничено.
  • ❤ 4
  • 🔥 3
  • 👍 2
  • ❤‍🔥 1
Post #3866 8.29K
#РазговорыНЕпроИБ с независимым кибербезопасником, ментором и автором Telegram-канала "Пакет Безопасности" Романом Паниным

🗓 6 марта в 16:00 (МСК)
➡️ Ссылка на эфир

Встреча без рамок и формальностей: поближе познакомимся с Романом и поговорим на разные "неИБшные" темы. Ожидайте интересные истории, эксклюзивные факты и, конечно же, полезные инсайты! До встречи на эфире в пятницу.
  • ❤ 8
  • 🔥 4
  • 😁 2
  • 🕊 2
Post #3865 1.06K
В прошлом году мы решили создать МУЗЕЙ КОТА. На фото — коты, которых дарили нам участники конференций Код ИБ из разных уголков России и за ее пределами.

Будем рады, если вы тоже решите пополнить коллекцию. Приносите котов на конференции Код ИБ — больших и маленьких, деревянных, железных и пластиковых, веселых и не очень — мы рады всем! 🐱

Или присылайте в наш офис: 620075, Екатеринбург, ул. Розы Люксембург, 22,оф. 906. Только ОБЯЗАТЕЛЬНО пишите от кого, потому что каждый даритель тоже получит от нас классный подарок.

Сначала мы соберем мини-коллекцию у себя в офисе, а потом, когда она разрастется — создадим Музей Кота.

Ставьте ❤️, если нравится идея!
  • ❤ 14
  • 🔥 1
Post #3864 1.25K
WPA2 открывает Wi-Fi для прослушивания #опытэкспертов

✏️ Материал подготовил Денис Батранков, эксперт по кибербезопасности и автор Telegram-канала «Топ кибербезопасности Батранкова».

WPA2-PSK (Pre-Shared Key) — самый массовый стандарт защиты Wi-Fi. PSK = общий пароль, который знают все. Домашние сети, офисы, отели — он везде. 60-70% всех WiFi-сетей используют именно его. Большинство считают, что этой защиты достаточно.

В чем ключевая проблема

Казалось бы, WPA2 шифрует трафик. Но если атакующий знает пароль Wi-Fi (а в PSK он один на всех) и перехватил сигнал в момент подключения клиента (handshake), то он получает возможность расшифровывать трафик этого клиента. Без «взлома». Без эксплойтов. Потому что так создали протокол.

Что происходит технически

При подключении любого устройства к Wi-Fi происходит handshake: обмен начальными данными, чтобы на основе пароля и случайных параметров создать ключи шифрования.

Если атакующий:
✓ Знает пароль (в публичных сетях — это тривиально)
✓ Перехватил handshake
То он может расшифровать весь трафик этого Wi-Fi клиента. Например, вашего ноутбука.

Особенно актуально для:
*️⃣ Публичных Wi-Fi (кафе, аэропорты)
*️⃣ Офисов с общим PSK — он есть у уволенных сотрудников
*️⃣ Конференций и коворкингов

Что именно видно:
*️⃣ DNS-запросы (какие сайты вы посещаете)
*️⃣ IP-адреса соединений
*️⃣ Метаданные (когда с кем и сколько)
*️⃣ Незащищенные протоколы, например, HTTP или FTP

Для профилирования, фишинга и таргетированных атак — более чем достаточно.

А что НЕ видно:
На самом деле ваши приложения дополнительно шифруют соединения сами, поэтому НЕ видно:
⏩ Содержимое HTTPS-подключений, например, это могут быть пароли от веб-почты
⏩ Содержимое VPN туннелей, если вы их используете
⏩ Зашифрованный трафик мессенджеров

Три системные слабости WPA2-PSK

1. Один пароль на всех
Ушел сотрудник — пароль остался. Надо поменять пароль и переподключить все устройства

2. Offline-брутфорс
После записи Handshake в файл его можно брутфорсить без ограничений по времени, отключившись от сети

3. Нулевая видимость
Владелец не видит факт перехвата. Никаких логов.

А WPA3 решает проблему?

Частично. WPA3 (SAE) защищает от offline-брутфорса, но:

⏩ Часто включен Transition Mode (WPA2+WPA3 одновременно)
⏩ Старые устройства используют WPA2
⏩ Админы не понимают, что «галочка WPA3» ≠ реальная защита

Пока в сети есть WPA2-клиенты, сеть остается уязвимой к атакам. Защита WPA3 работает только когда WPA2 полностью отключен.

Что делать

✔️ Взрослый пароль из 16+ случайных символов. Не имена и не даты
✔️ Не используйте один Wi‑Fi для всего: разделите сети физически или логически, чтобы гости, сотрудники, умные устройства и видеокамеры были в разных сетях
✔️ WPA3 включайте без WPA2 (без Transition Mode)
✔️ В публичном Wi‑Fi всегда включайте VPN. В кафе, отелях и аэропортах — это обязательно.
✔️ WPA2-Enterprise вместо PSK — индивидуальные логины/пароли через RADIUS


Главный вывод

WPA2-PSK — не «плох» и не «сломан». Это устаревшая модель доверия, где пароль = пропуск к сети.

Проблема не в Wi-Fi. Проблема в том, что большинство думают: «пароль = безопасность».
  • 🔥 6
  • 😱 2
  • 👍 1
Post #3862 1.03K
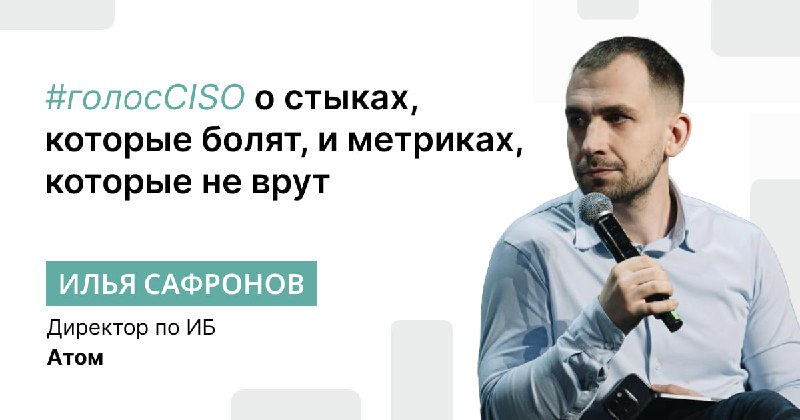
#ГолосCISO о стыках, которые болят, и метриках, которые не врут

Илья Сафронов, CISO "Атом", ответил на семь нетривиальных вопросов про бюджет, союзников в правлении и показатели, которые действительно смотрит каждый день.

➡️ Читать на сайте Код ИБ

Какой инцидент на российском рынке за последний год стал для вас самым поучительным?

Самые поучительные инциденты — не всегда публичные, но за последние годы можно вынести несколько уроков:

• Взломать могут любого твоего партнера, даже крупнее тебя и с большими бюджетами на ИБ, поэтому защищать нужно стыки не только с более мелкими партнерами, но перестраховываться даже от взлома облачных инфраструктур.
• Самая частая причина взломов все еще базовая ИТ-гигиена — учет активов, мониторинг, патч менеджмент, современные методы аутентификации.


Если бы вам пришлось заморозить 20% бюджета ИБ на полгода, какой один процесс или инструмент вы защитили бы ценой других?
SOC и мониторинг — самое важное, что есть у безопасника. Взломают тебя в любом случае, но чем раньше ты это увидишь — тем меньше масштаб катастрофы.


Кто ваш главный союзник в правлении при отстаивании стратегии ИБ, и как вы его получили?
Задача руководителя — найти союзников везде, где только возможно. Практическая экспертиза и подход к людям помогут найти союзников в любом месте, но изначально при найме на работу вы уже должны задать вопрос — а зачем вам безопасность?


Какую операционную задачу вы до сих пор не можете делегировать, потому что это ваш личный "якорь" контроля над ситуацией?
Если ты не можешь выстроить процессы так, что 95% твоих задач делегируемы — надо работать над собой.


Каких сотрудников в команду вам сейчас сложнее всего найти? Как думаете, почему?
Дефицит инженеров с хорошим практическим опытом и уверенными знаниями компьютерных основ никуда не делся. Нужно растить смену самим.


Если в вашем ежедневном отчете будут всего 5 показателей — что именно это будут за показатели? Почему именно они?
Покрытие мониторингом инфраструктуры, динамика устранения уязвимостей, процент фолзов во всех процессах ИБ (SOC, AppSec, Vulnerability Management), прогресс выполнения ключевых проектов ИБ.


Если бы вам представилась возможность пройти стажировку в команде у любого CISO российской компании? Кто этот CISO? Почему именно он?
Волков Алексей Николаевич. Он умеет работать с людьми и ценить их и знает теорию и практику управления бизнесом на высшем уровне. И еще он веселый.
  • ❤ 3
  • 🔥 2
Post #3860 1.12K
Настройки Android, которые закрывают камеру и микрофон от любопытных приложений #опытэкспертов

✏️ Материал подготовил Дмитрий Беляев, CISO IT-компании и автор Telegram-канала BELYAEV_SECURITY.

Начиная с Android 12 в системе появились встроенные механизмы, которые реально ограничивают доступ приложений к камере и микрофону — не на бумаге, а на уровне ОС.

До этого пользователи могли только "ковыряться" в разрешениях по одному приложению. Теперь есть "рубильники", индикаторы и панель аудита.

Индикаторы доступа

В Android 12+ в правом верхнем углу экрана появляется зеленая точка, когда любое приложение использует камеру или микрофон. Нажав на нее, вы увидите, какое именно приложение прямо сейчас обращается к датчику. Это обязательная функция для всех производителей — отключить ее штатно нельзя.

Быстрые "рубильники" камеры и микрофона

В шторке быстрых настроек (свайп вниз от верха экрана) на Android 12+ есть тумблеры "Доступ к камере" и "Доступ к микрофону". Одним нажатием вы блокируете доступ к датчику для всех приложений разом — никакое приложение не сможет ничего записать, пока вы не включите обратно.

Что делать: если тумблеров нет — добавьте их вручную. Свайп вниз → карандашик "Изменить" → перетащите плитки "Камера" и "Микрофон" в активную зону.

Панель управления разрешениями (Privacy Dashboard)

Настройки → Конфиденциальность → Панель управления разрешениями. Здесь видно, какие приложения обращались к камере, микрофону и геолокации за последние 24 часа (Android 12) или 7 дней (Android 13+).

Круговая диаграмма покажет, кто и сколько раз лез к вашим датчикам.

Что делать: проверяйте панель хотя бы раз в неделю. Если калькулятор или фонарик обращался к микрофону — удаляйте без сожалений.

Диспетчер разрешений: ручная настройка

Настройки → Конфиденциальность → Диспетчер разрешений → Камера (или Микрофон).

Здесь список всех приложений с доступом и три варианта:
*️⃣ "Разрешить только во время использования" — доступ только пока приложение на экране
*️⃣ "Всегда спрашивать" — каждый раз будет запрос
*️⃣ "Запретить" — полная блокировка

Что делать: пройдитесь по списку и выставьте "Только во время использования" для мессенджеров и соцсетей, а "Запретить" — для всего, чему камера и микрофон не нужны по функционалу.

Автоматический отзыв разрешений

Android умеет автоматически отзывать разрешения у приложений, которыми вы давно не пользуетесь.

Это работает по умолчанию, но стоит проверить: Настройки → Приложения → выбрать приложение → "Приостановить работу в неактивный период".

Что делать: не отключайте эту функцию. Она убирает доступ у забытых приложений, которые вы поставили полгода назад "посмотреть" и забыли удалить.

Бонус для параноиков: отключение всех сенсоров

В режиме разработчика (Настройки → О телефоне → 7 раз нажать на номер сборки) есть опция "Быстрые настройки для разработчиков" → тумблер "Датчики отключены".

При активации отключаются камера, микрофон, гироскоп, акселерометр и все остальные сенсоры. Работает только вызов по телефону.

Что делать: включайте перед важными встречами или переговорами, где телефон лежит на столе.

Потом не забудьте выключить обратно, а то удивитесь, почему навигатор не работает.

Итого: минимальный чек-лист

✅ Добавьте тумблеры "Камера" и "Микрофон" в шторку быстрых настроек и выключайте, когда не нужны
✅ Пройдитесь по Диспетчеру разрешений и уберите доступ к камере/микрофону у приложений, которым он не нужен
✅ Следите за зеленой точкой-индикатором — она не врет
✅ Проверяйте панель Privacy Dashboard раз в неделю
✅ Не отключайте автоматический отзыв разрешений у неиспользуемых приложений
✅ Обновляйте Android до актуальной версии — каждое обновление добавляет защиту приватности
  • ❤ 8
  • ✍ 4
  • ⚡ 3
  • 👍 1
Post #3856 53.4K
Автоматизация производства косметики — опыт компании с 10 000 SKU

🗓 26 февраля в 11:30 (МСК)
➡️ Регистрация

Обычно мы пишем про безопасность, но сейчас будет немного ликбеза про бизнес.

Наши партнеры делятся кейсом: как автоматизировать производство (на примере косметики), чтобы склады не забивались, заказы не висели неделями, а «Честный знак» не вводил в тихий ужас.

Вдруг у вас есть друзья, которые до сих пор считают всё в Excel или мучаются с внедрением 1С — отправьте анонс им. Будет полезно.

Темы вебинара:

• Учет многоуровневых рецептур и контроль стадий производства (варка, колеровка, розлив, упаковка).
• Планирование закупок и производства на основе реального спроса (DDMRP) — как избавились от дефицитов сырья и затоваривания склада.
• Организация адресного хранения и работа с ТСД — рост скорости комплектации в 2 раза, снижение ошибок на 95%.
• Автоматизация «Честного знака»: заказ кодов, печать, ввод в оборот, возвраты.
• Интеграция с 1С, маркетплейсами и банками — исключение двойного ввода данных.
• Управленческая аналитика: дашборды с план/фактом, ABC-анализ, товары без движения, себестоимость.

Результаты проекта:
• Цикл обработки заказа сократился с 5–7 дней до 1 дня.
• Дефициты популярных позиций устранены.
• Высвобождены оборотные средства из неликвидов.
• Ввод новых сотрудников склада — 2 дня вместо 2 недель.
• Руководство получило прозрачную картину бизнеса в реальном времени.

Для кого:
Собственники, генеральные и коммерческие директора, руководители производства, директора по ИТ, директора по развитию.
  • ❤ 3
Post #3855 1.06K
RuDesktop под контролем ИБ: интеграция УД и UEM в защищенную инфраструктуру

🗓 Завтра в 12:00 (МСК)
➡️ Регистрация

Программа:

— Чем обеспечивается безопасность удаленных сессий и управляющего сервера RuDesktop
— На каком этапе находится сертификация ФСТЭК
— Как настроить выгрузку значимых событий в SIEM в реальном времени
— Как использовать встроенный PAM-функционал: запись сессий привилегированных пользователей, контроль доступа и аудит действий
— Подробная демонстрация платформы

Спикеры:
— Ольга Юринская, руководитель отдела коммерческих проектов RuDesktop
— Алексей Авхимович, инженер внедрения RuDesktop
  • ❤ 4
Post #3853 998
💥 Поздравляем участников комьюнити Код ИБ с Днём Защитника Отечества!

Желаем вам чистой сети, предсказуемых апдейтов и железобетонного спокойствия. Пусть в жизни, как и в надежной системе, будет как можно меньше непредвиденных ошибок, а рядом всегда будут люди, на которых можно опереться.

В честь праздника дарим вам скидку 2302₽ на участие в практикуме Код ИБ ПРОФИ в Дагестане и на любой из модулей новой программы CISO 8.0 в Код ИБ АКАДЕМИИ.

Предложение действует до конца февраля — успевайте воспользоваться 😉 Узнайте подробности у Руководителя проектов Татьяны Кайсаровой.
  • 🔥 11
  • 👍 1
Post #3852 1.68K
Код ИБ: ИИ & КиберБезопасность 1. Стратегия ИБ под новую реальность 26-27 марта | 02-03 апреля Разные подходы к ИБ-стратегии: риск-ориентированный vs. комплайнс, дорожные карты, интеграция бизнес-целей и безопасности Результат: Готовая стратегия ИБ на 2026–2027 2. Работа с регуляторами и юридические аспекты 16-17 апреля | 23-24 апреля 152-ФЗ, Указ 250, новые требования ЦБ, дисквалификация топ-менеджеров, работа с предписаниями Результат: Чек-лист compliance + план защиты личной карьеры 3. Технологический стек: выбор и интеграция 21-22 мая | 28-29 мая Как не ошибиться с вендором, импортозамещение, TCO/ROI Результат: Матрица выбора решений под бюджет 4. AI Security: защита от атак на ИИ 18-19 июня | 25-26 июня Отравление данных, MLSecOps, безопасная разработка ИИ Результат: Политика безопасности ИИ + аудит текущих моделей 5. Реагирование на инциденты в эпоху ИИ-атак 16-17 июля | 23-24 июля SOC нового поколения, выявление атак от ИИ-агентов, плейбуки Результат: Набор плейбуков под новые угрозы 6. Риски третьих сторо
  • ❤ 5
Post #3850 1.38K
Как быстро навести порядок в ИБ-процессах: первые 90 дней руководителя ИБ #опытэкспертов

Материал предоставил Данила Вайсбург, CISO государственной компании, в рамках конференции Код ИБ ИТОГИ в Москве.

Насущные вызовы эксплуатации СЗИ в информационной безопасности

В ряде организаций процессы эксплуатации СЗИ остаются на начальной стадии развития: требуются уточнение ролей, формализация регламентов и единый подход к мониторингу и поддержке СЗИ.

Фокус первых 90 дней: управляемость, а не технологии СЗИ

1. Для начала необходимо провести глубокий аудит текущих процессов, владельцев и выявить уязвимые места в ИБ-системе организации и процессы взаимодействия.

2. Следующим шагом — устранение критических пробелов и уязвимостей, которые могут привести к серьезным инцидентам, чтобы стабилизировать состояние безопасности.

3. Важнейшая задача — создание процессной основы с четким распределением ролей и контролем, поскольку без этого любые технологии СЗИ теряют эффективность.

Аудит и легализация реального состояния ИБ за первые 30 дней

🟡 Проводится полный инвентаризационный аудит парка СЗИ, проверяется актуальность используемых решений и распределение ролей между сотрудниками по их эксплуатации.

🟡 Выявляются разрывы между ИТ и ИБ, собирается подробная информация о лицензиях, обновлениях и соответствии требований ФСТЭК и ФСБ, чтобы построить реалистичную картину.

Период 30–60 дней: разработка управляющей системы эксплуатации СЗИ

1. Формируется RACI-матрица, которая распределяет роли и ответственности между ИТ и ИБ для эффективного взаимодействия и контроля операций.

2. Создается краткая процессная модель, охватывающая основные операции: управление доступом, инцидентами, изменениями и вводом в эксплуатацию.

3. Разрабатываются минимальные регламенты для ключевых систем СЗИ: NGFW, EDR, DLP, SIEM, обеспечивающие единые стандарты эксплуатации и сопровождения.

4. Начинается внедрение SOC-light — упрощенного центра мониторинга с логированием, корреляциями и каналами оповещений для быстрой реакции.

Примеры распределения ролей по ключевым процессам эксплуатации СЗИ — в презентации.

Наведение порядка: от хаоса к управляемости за 90 дней

🔵 Исходная точка: СЗИ без владельцев, процессов и регламентов
В организации существовал разрозненный парк СЗИ со множеством решений разных поставщиков, но без ясных владельцев и регламентов. Лицензии истекали незаметно, инциденты не расследовались, SIEM не использовалась по прямому назначению.

🔵 Назначение ролей и создание регламентов
Руководитель ИБ внедрил RACI-матрицу с ясным распределением ролей и создал короткие, практичные регламенты по эксплуатации каждого СЗИ-компонента для обеспечения управляемости и ответственности.

🔵 Внедрение централизованного управления и мониторинга
Был запущен единственный ServiceDesk для учета задач, введено регулярное обновление и актуализация корреляций в SIEM, реализован SOC-light с четкой схемой реагирования и SLA по ключевым процессам.

Итог первых 90 дней: устойчивая основа для зрелого ИБ

День 30: Аудит и инвентаризация
Завершен комплексный аудит парка СЗИ, выявлены разрывы и состояние лицензий для точной оценки текущего положения.

День 45: Разработка RACI и процессов
Созданы матрица ответственности и краткие регламенты для ключевых компонентов, формируются первые управляющие модели.

День 75: Внедрение SOC-light и мониторинга
Запущена минимальная аналитическая платформа для отслеживания и реагирования на инциденты в режиме реального времени.

День 90: Старт полноценного процесса эксплуатации
Установлены SLA, сформирован реестр ИС и карта рисков, обеспечена прозрачность и контроль исполнения задач.

Выстроенная эксплуатация СЗИ формирует основу эффективной системы ИБ, обеспечивая контроль инцидентов, лицензий и ответственности для дальнейшего развития и защиты бизнеса.

Презентация и запись выступления доступны по ссылкам ниже — рекомендуем посмотреть для более детального погружения в тему.

Видео | Презентация
  • 🔥 9
  • 👍 1
  • 👏 1
  • 💯 1
Post #3849 3.59K
Мы запускаем в Код ИБ АКАДЕМИИ годовую онлайн-программу
Директор по кибербезопасности 8.0:
Управление безопасностью в эпоху ИИ и персональной ответственности


Раньше CISO отвечал за "технику". Теперь — за репутацию, деньги и личную карьеру.

2026 год переписал правила игры:
— За системные нарушения — дисквалификация на 10 лет (пока для Топ-менеджеров банков, ответственных за ИБ, но, возможно, дойдет и до других сфер).
— ИИ стал не только инструментом защиты, но и вектором атаки
— Хакеры делегируют взломы автономным агентам.

Программа "CISO 8.0" — это 8 месяцев трансформации.
Вы не просто учитесь. Вы выходите с готовой системой, документами и планами под каждый вызов. А еще с удостоверением установленного образца в объеме 16 часов за каждый прослушанный модуль.


Структура:
8 модулей (1 раз в месяц, 2*2 дня, 16 ак. часов)

Наполнение каждого модуля:
✅ 10 ак. часов теории в формате вебинара
✅ 4 ак. часов практики в формате вебинара
✅ 2 часа самостоятельной работы
✅ Разбор по теме модуля в прямом эфире с участниками и экспертами
✅ Итоговое тестирование
🎁 Бонус: Подборка дополнительных материалов и кейсов по теме модуля из библиотеки Код ИБ АКАДЕМИИ

Подробная программа
1. Стратегия ИБ под новую реальность
26-27 марта | 01-03 апреля
Разные подходы к ИБ-стратегии: риск-ориентированный vs. комплайнс, дорожные карты, интеграция бизнес-целей и безопасности
Результат: Готовая стратегия ИБ на 2026–2027

2. Работа с регуляторами и юридические аспекты
9-10 апреля | 21-22 апреля
152-ФЗ, Указ 250, новые требования ЦБ, дисквалификация топ-менеджеров, работа с предписаниями
Результат: Чек-лист compliance + план защиты личной карьеры

3. Технологический стек: выбор и интеграция
21-22 мая | 28-29 мая
Как не ошибиться с вендором, импортозамещение, TCO/ROI
Результат: Матрица выбора решений под бюджет

4. AI Security: защита от атак и реагирование на инциденты в эпоху ИИ-атак
18-19 июня | 25-26 июня
Отравление данных, MLSecOps, безопасная разработка ИИ, SOC нового поколения, выявление атак от ИИ-агентов, плейбуки
Результат: Политика безопасности ИИ + аудит текущих моделей + набор плейбуков под новые угрозы

5. Риски третьих сторон и цепочки поставок
16-17 июля | 23-24 июля
Реестр третьих сторон, проверка поставщиков, реагирование на инциденты у контрагентов
Результат: Чек-лист безопасности для разных типов поставщиков

6. Управление доступом и идентификацией в эпоху ИИ-агентов
17-18 сентября | 24-25 сентября
Архитектура управления доступом: PAM, MFA, управление доступом для ИИ-агентов
Результат: Модель управления доступом для своей компании

7. Кризисный менеджмент и восстановление
22-23 октября | 29-30 октября
Разбор планов реагирование на инциденты, кризисные коммуникации, планы восстановления не на бумаге, а в действии
Результат: Составление планов реагирования и восстановления

8. От технического эксперта к стратегическому партнёру бизнеса
19-20 ноября | 26-27 ноября
Как говорить с советом директоров, метрики для ТОП-менеджмента, защита бюджета, построение команды
Результат: Стратегическое понимание роли ИБ, набор обоснованных метрик для ТОП-менеджмента


Дополнительно:
👉 Удостоверение установленного образца в объеме 16 ак. часов за каждый прослушанный модуль
👉 Общий чат участников программы
👉 Спец. условия по участию в выездном кэмпе Код ИБ ПРОФИ в Дагестане и Сочи

Стоимость каждого модуля: 35.000₽
Стоимость годовой программы: 200.000₽

Подробности на сайте и у Руководителя проекта Татьяны Кайсаровой.
  • 🔥 9
  • ❤ 1
Post #3845 1.05K

Forwarded from Радар ИИ

🔥Как внедрять ИИ, который приносит деньги?

"Накидать" идеи с ChatGPT. Сгенерировать презентацию, не отвлекая дизайнера. Это здорово.

Но это только начало.

Настоящая ценность искусственного интеллекта — в системном внедрении, которое приносит измеримый экономический эффект.


Для этого мы создали практическую программу «Искусственный интеллект: внедрение и управление».

Что внутри?
⭐️ 11 модулей. От основ до практики: стратегия внедрения, проверка решений, безопасность, управление проектами, ИИ-агенты, масштабирование и финансирование.
⭐️ Готовые инструменты: шаблоны, чек-листы и методики, чтобы применять знания сразу после обучения.
⭐️Удостоверение о повышении квалификации государственного образца.


Чему вы научитесь после прохождения курса?
• Выбирать ИИ-решение и проверять его качество (метрики, A/B-тесты).
• Строить дорожную карту, считать ROI и оценивать риски.
• Закрывать вопросы данных, инфраструктуры, безопасности и регуляторики.
• Собирать команду и управлять ИИ-проектом как продуктом.


Кому будет полезен курс?
• Руководителям и тимлидам, уставшим от точечных экспериментов, без результата.
• Специалистам, которым поручили «разобраться с ИИ».
• Всем, кто хочет использовать ИИ в качестве реального инструмента.


Как устроено обучение?
⚙️Формат: Онлайн, 1,5 месяца, два глубоких практических занятия в неделю. Итоговое тестирование
📆Старт: 10 марта 2026.

Регистрация на курс
  • ❤ 3
  • 👍 1
  • 😁 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →