TGViewer
Channel Public Channel
Код ИБ: ИИ & КиберБезопасность

Код ИБ: ИИ & КиберБезопасность

@codeibnews

Погружение в мир корпоративной информационной безопасности
🗓 Анонсы ИБ-событий
🧠 Экспертные материалы

Обсудить 👉🏼 https://t.me/codeibcommunity
Купить рекламу: https://telega.in/c/codeibnews

Узнать про наше обучение: https://codeib.academy
Subscribers
6.92K
Photos
1.7K
Videos
119
Links
2.4K

Showing posts older than #2614 · Back to latest

Older Posts 17 shown
Post #2609 708
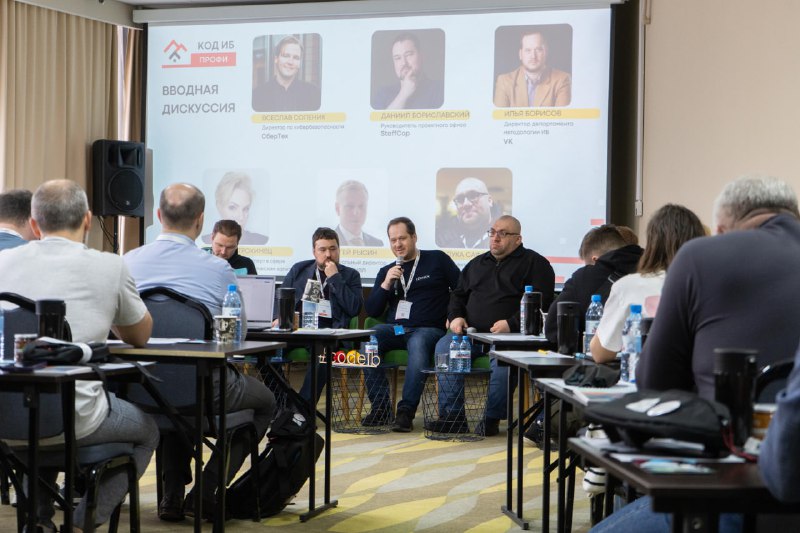
Сегодня стартовал долгожданный интенсив Код ИБ ПРОФИ на Кавказе.

Знаковое событие, которое позволит окунуться в текущую повестку в сфере кибербезопасности и дать понять руководителям по ИБ, как выстраивать свою стратегию по ИБ.

Здесь в канале будем делиться выдержками, поэтому следите и не переключайтесь.

Традиционно, даже в записи всего не будет, так как многое не под запись 🤷‍♀️
Поэтому планируйте приезд на следующий ПРОФИ с сентябре 2024 года в Сочи, чтобы потом не кусать локти.

Хотите еще больше атмосферы - проголосуйте за наш канал, и мы сможем публиковать больше сторис с выдержками из презентаций
  • 🔥 3
  • 👌 1
Post #2608 669
🎓 Управление уязвимостями: все ли уязвимости следует устранять?

1. Устранение уязвимостей:
- Устранение всех уязвимостей может быть неэффективным из-за огромных временных и ресурсных затрат.
- Целесообразно сосредоточиться на наиболее критичных уязвимостях, чтобы предотвратить атаки и оперативно реагировать на их последствия.

2. Подход с патчами:
- Некоторые специалисты предлагают устанавливать все доступные патчи для ПО от проверенных поставщиков, считая приоритизацию уязвимостей недостаточно информативной.
- Сложности могут возникнуть при устранении уязвимостей в редком или устаревшем программном обеспечении, что требует применения альтернативных методов защиты.

3. Оценка стратегий:
- При выборе подхода к устранению уязвимостей важно учитывать не только CVSS-оценку, но и возможные последствия эксплуатации уязвимостей.
- Внедрение автоматизированных процессов тестирования и установки патчей может значительно упростить управление уязвимостями, особенно в крупных сетях.

Полную статью можно прочитать на нашем сайте.
Post #2606 779
🎓 Инструменты для SOC: автоматизация

➤ Автоматизация
— Перебор пароля учётной записи (УЗ) на l Подключение к ханипоту
— Срабатывание правил DLP
— Запуск недоверенного ПО
— Очистка журнала безопасности Windows

➤ Сценарий для перебора паролей
1. Устройство доступа направляет сообщения о попытках обращений в SIEM
2. SOC забирает по API инцидент из SIEM
3. Детектор SOC анализирует инцидент по внутренним правилам:
—Выделяется имя пользователя, чью УЗ атаковали
— Выделяется IP источника обращений
4. Алертер:
— Формирует распоряжение для Управляющего модуля (SOAR)
— Формирует задание в системе Service Desk на расследование инцидента
— Направляет уведомление в систему мгновенных сообщений
5. Управляющий модуль взаимодействует с межсетевым экраном и Active Directory :
— Блокировка IP
— При необходимости по политике — блокировка УЗ
6. Вся информация об инциденте сохраняется в Базе данных

Полную статью можно прочитать в нашем клубе Код ИБ | ЗУБРЫ Кибербеза.
  • 👍 1
Post #2605 818
Мотивация: материальная и нет?

🗓 21 марта, 12:00 Мск

Какие дополнительный стимулы использовать, чтобы достигать целей компании и даже перевыполнять план. Как внедрение игровых техник помогает сэкономить на премиях.

🗣 Эксперт
Катерина Процюк, сертифицированный коуч по стандартам ICF и предприниматель с 12 летним стажем

Зарегистрироваться можно тут.

*тем, кто уже состоит в Клубе Код ИБ | ЗУБРЫ Кибербеза или в Код ИБ академии ссылка на встречу придет на почту.
Post #2604 795
🎓 PenTest

Penetration test - моделирование действий потенциального злоумышленника с целью выявления проблем информационной безопасности в компонентах информационной инфраструктуры.

➤ Постановка задачи моделирования действий злоумышленника для хорошего PenTest:
- Скоуп (границы работы)
- Модель злоумышленника
- Знания злоумышленника
- Модель осведомленности заказчика (blue team, SOC, IT)
- Временные рамки
- По наличию доступа к инфраструктуре

➤ Срок жизни результата PenTest невелик и зависит от:
- Скорости публикаций новых уязвимостей
- Изменений организации (мелкие и глобальные изменения инфраструктуры, релизы приложений, внедрении новых СЗИ, изменения в сегментации)

⚠️ Не используйте PenTest для моделирования APT


Присоединяйтесь к Код ИБ Академии и смотрите полную лекцию!
  • 👍 5
  • ✍ 1
Post #2593 874
Добрый вечер, коллеги, у нас проводится новый опрос, и мы были бы рады вашему участию🙌

Сегодня мы хотим затронуть модную в последнее время тему автоматизации SGRC.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →