
Материалом поделился Виктор Бобыльков, директор по кибербезопасности MWS Cloud, в рамках образовательного курса «Директор по кибербезопасности 8.0».
📌 Что из себя представляет горизонт планирования?
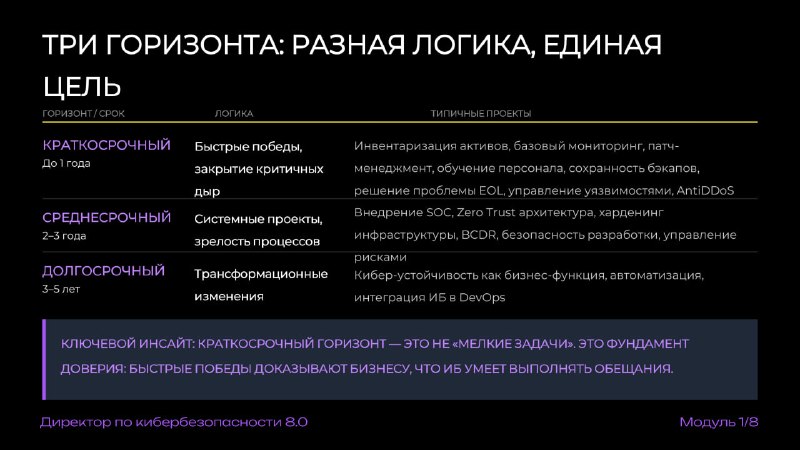
Это способ разбить стратегию на реалистичные этапы. Бизнесу нужно понимать, когда именно вы сделаете тот или иной проект и что изменится в компании после каждого этапа.
Поэтому дорожная карта делится на три горизонта: краткосрочный (до года), среднесрочный (2–3 года) и долгосрочный (3–5 лет). У каждого горизонта — своя логика и свои задачи.
Когда вы строите дорожную карту, то в целом чаще всего от вас требуется краткосрочный и среднесрочный горизонт планирования.
1️⃣ Краткосрочный горизонт
Проекты первого года решают две задачи: снижают реальный риск и формируют политический капитал CISO.
Типичные проекты:
— Инвентаризация активов
— Базовый мониторинг
— Патч-менеджмент
— Решение проблемы EOL (End-of-Life)
— Обучение персонала
— Сохранность бэкапов
— Управление уязвимостями
2️⃣ Среднесрочный горизонт
После закрытия критических дыр фокус смещается на автоматизацию и масштабирование.
Типичные проекты:
— Внедрение SOC
— Zero Trust архитектура
— Харденинг инфраструктуры
— BCDR (Business Continuity & Disaster Recovery)
— Безопасность разработки
3️⃣ Долгосрочный горизонт
ИБ перестает быть функцией защиты и становится конкурентным преимуществом и бизнес-энейблером.
Типичные проекты:
— Security by Design
— Полная автоматизация и прозрачные дашборды
— Ускорение Time-to-Market через DevSecOps
⚡️ Хотите разобраться, как превратить набор инициатив в работающую стратегию ИБ? На первом модуле программы «Директор по кибербезопасности 8.0» эксперты показывают, как выстроить дорожную карту, расставить приоритеты и обосновать стратегические решения.
Ознакомьтесь с программой модуля и присоединяйтесь к обучению.
#ДиректорПоИБ