TGViewer
Код ИБ: ИИ & КиберБезопасность Код ИБ: ИИ & КиберБезопасность @codeibnews · 6.89K subscribers
Post #2857 877
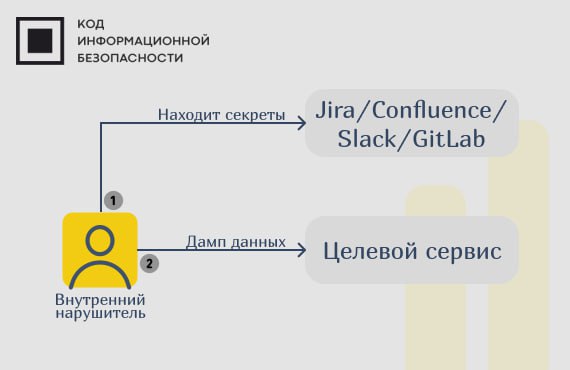
Наиболее вероятный сценарий атаки внутренних веб-ресурсов ⬇️

Нарушитель находит секреты в командных сервисах работы с данными или кодом, затем отправляется в целевой сервис и делает дамп данных. В итоге, ничего не ломая, получает доступ к данным.

Почему так происходит?

— внутренний пользователь считается доверенным, из-за чего в организации отсутствуют меры предосторожности
— пользователи, как правило, не обладают навыками взлома и действуют самым простым путем
— на внутренних сервисах больше данных и критической функциональности

Чтобы не допустить утечки данных, узнайте о самых распространенных проблемах безопасности внутренних ресурсов в докладе.

🗣Спикер:
Александр Вознесенский, руководитель отдела аудита ИБ VK

Доклад основан на опыте работы эксперта в разработке, пентесте и AppSec. Тем не менее, описанные проблемы встречаются систематически в разных компаниях и продуктах.

#опытэкспертов
  • 👍 5
  • ❤ 3
  • ✍ 2
More from @codeibnews
  1. Oct 12, 2026КиберДень «Синоникс»: новый взгляд на безопасный обмен данными 🗓 14 октября в 12:00 (МСК)…
  2. Oct 9, 2026Эффективность ИБ при дефиците бюджетов, защита LLM и безопасная разработка на Большой игре…
  3. Oct 8, 2026Говорят, ИИ — это как тот самый «друг», который обещает: «Да я всё сам сделаю, ты только н…
  4. Oct 8, 2026ИБ для CIO: как управлять безопасностью, если отдельной службы ИБ нет Если информационная…
  5. Oct 8, 2026КиберДень «Синоникс»: новый взгляд на безопасный обмен данными 🗓 14 октября в 12:00 (МСК)…
  6. Oct 6, 2026КиберДень Один в поле воин: как закрыть весь путь службы ИБ одной системой 🗓 7 октября в…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →