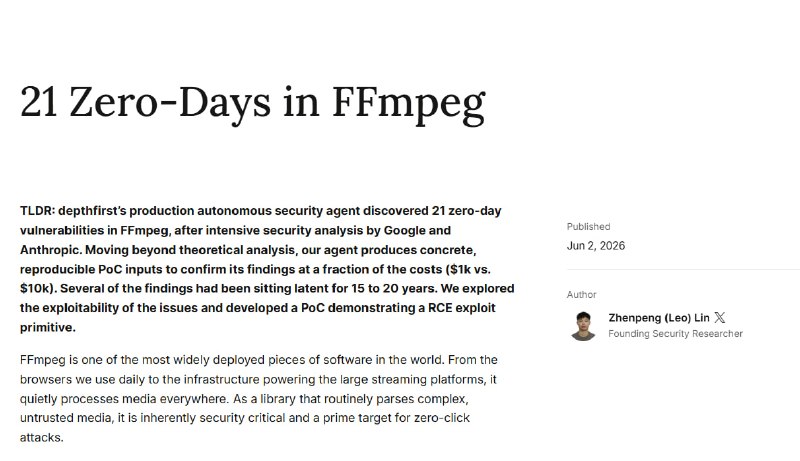
یه خبر امنیتی خیلی خفن اومده: تیم Depthfirst میگه ایجنت امنیتی خودکارشون تونسته ۲۱ تا Zero-day توی FFmpeg پیدا کنه؛ همون FFmpeg معروفی که تقریباً همهجا هست، از مرورگرها و سرویسهای استریم گرفته تا ابزارهای تبدیل و پردازش ویدئو. جذابیت ماجرا اینه که این باگها بعد از کلی بررسی امنیتی سنگین توسط تیمهایی مثل Google و Anthropic پیدا شدن و بعضیهاشون ظاهراً ۱۵ تا ۲۰ سال توی کد خوابیده بودن. از اون مهمتر، خروجی ایجنت فقط «احتمالاً اینجا باگه» نبوده؛ برای هر مورد ورودی قابل بازتولید ساخته که ثابت کنه مشکل واقعاً وجود داره. یکی از نمونهها هم تا حد Primitive برای اجرای کد از راه دور جلو رفته؛ یعنی اگر FFmpeg یک استریم RTSP مخرب رو باز کنه، ماجرا میتونه جدی بشه. خلاصه اینکه AI توی امنیت داره از مرحله حرف و دمو رد میشه و کمکم وارد فاز شکار واقعی باگهای عمیق توی کدهای قدیمی و سخت میشه.
https://depthfirst.com/research/21-zero-days-in-ffmpeg
@codehalics | کدهالیک
Post #750
785
- ❤ 7