Блог сообщества Кодебай
Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy
CTF: hackerlab.pro
VK: vk.com/codeby
YT: clck.ru/XG99c
Сотрудничество: @KinWiz
Реклама: @Savchenkova_Valentina
Post #9725
5.36K
 CO
@codeby_sec
Showing posts older than #9726 · Back to latest
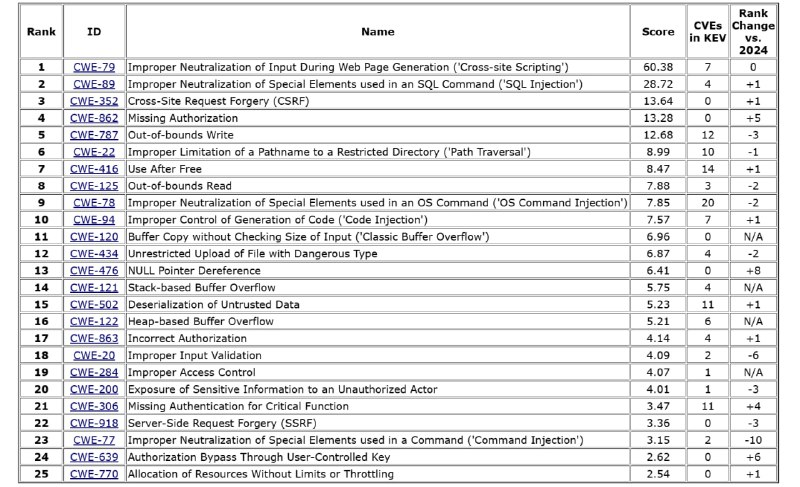
CWE содержит более 900 уязвимостей, которые варьируются от абстрактных и концептуальных до конкретных, связанных с технологиями или языками. У конкретной уязвимости есть родительская уязвимость, которая является более абстрактной и может иметь собственные родительские уязвимости и так далее.


Идея этого проекта заключается в том, чтобы помочь SOC-отделам составить карту охвата фреймворка Mitre ATT&CK и быстро определить «слепые зоны» во время реагирования на инциденты.
git clone https://github.com/yourusername/BloodSOCer.git
cd BloodSOCer
pip3 install -r requirements.txt
apikey = "your-api-key-here"
apiid = "your-api-id-here"
python3 BloodSOCer.py --mitre, -m
python3 BloodSOCer.py --sigma, -s
python3 BloodSOCer.py --art, -r
python3 BloodSOCer.py --mitre --sigma --define-icons
python3 BloodSOCer.py --clear-db


Модульный набор инструментов для анализа YARA и вредоносного ПО, написанный на Rust. Предназначен для специалистов по цифровой криминалистике, исследователей вредоносного ПО и специалистов по анализу угроз. Он предоставляет как интерфейс командной строки (CLI), так и графический интерфейс пользователя (GUI) для запуска инструментов анализа в единой среде.
sudo apt install openssl libssl-dev clang yara libyara-dev pkg-config build-essential libglib2.0-dev libgtk-3-dev
 curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh
git clone https://github.com/dwmetz/MalChela.git
cd MalChela
chmod +x release.sh
./release.sh


git clone https://github.com/SrJok3s/Git-Orbat.git
cd Git-Orbat
python3 git-orbat.py

IP-камера - это видеокамера, которая подключается к Интернету по протоколу IP, что позволяет пользователям видеть изображение с нее удаленно через смартфон или компьютер. В отличие от традиционных систем видеонаблюдения, которые часто имеют локальный центр наблюдения, такой как компьютер, IP-камеры передают видеопоток в реальном времени на любое устройство, подключенное к сети Интернет.

Tracecat — открытая платформа автоматизации с ИИ для security и IT-команд: позволяет собирать workflows, оркестрировать алерты, вести кейсы и работать с таблицами в одном месте. Данный инструмент можно использовать как лёгкую, расширяемую альтернативу коммерческим SOAR/automation‑решениям.


PCredz — лёгкая, но мощная утилита для извлечения учетных данных, хэшей и другой чувствительной информации из pcap-файлов или живого сетевого трафика. Инструмент активно используют пентестеры, DFIR-аналитики и исследователи сетевой безопасности благодаря удобству, скорости и широкой поддержке протоколов.
git clone https://github.com/lgandx/PCredz
cd PCredz
docker build . -t pcredz
docker run --net=host -v $(pwd):/opt/Pcredz -it pcredz
apt install python3-pip libpcap-dev file
pip3 install Cython python-libpcap
python3 ./Pcredz -f capture.pcap
python3 ./Pcredz -d /tmp/pcaps/
python3 ./Pcredz -i eth0 -v
-f <file> Парсинг pcap-файла-d <dir> Рекурсивный разбор каталога-i <interface> Живой перехват трафика-v Подробный вывод-o <dir> Директория для логов

