TGViewer
Channel Public Channel
Codeby

Codeby

@codeby_sec

Блог сообщества Кодебай

Чат: @codeby_one
Форум: codeby.net
Обучение: codeby.academy

CTF: hackerlab.pro

VK: vk.com/codeby
YT: clck.ru/XG99c

Сотрудничество: @KinWiz

Реклама: @Savchenkova_Valentina
Subscribers
37.1K
Photos
2.5K
Videos
104
Links
8.3K

Showing posts older than #8061 · Back to latest

Older Posts 20 shown
Post #8060 5.61K
​Делаем быструю и удобную программу для шифрования файлов с usb сертификатом

Надумал сделать удобную программу для шифрования файлов без паролей, с использованием ключа, чтобы он хранился на носителе таким образом, чтобы шифровать/дешифровать файлы/директории было удобно и просто. Запустил экзешник, засунул флешку, и готово. Алгоритм симметричного шифрования работает достаточно быстро, да и к слову совсем изголяться и от кого то прятаться не является целью данной статьи.

📌 Читать далее

#programming #python #cryptography
  • 🔥 11
  • ❤ 8
  • 👍 3
Post #8059 6.15K
Основы реверсинга: пишем кейген и боремся с антиотладкой

Обратная разработка или реверсивный инжиниринг это исследование программного обеспечения (в том числе вредоносного), с целью изучения принципов его работы. Третья статья из цикла, посвященного основам реверсинга приложений под ОС WIndows.

В этой статье:
✔️Сделали разбор ещё одного Crackme
✔️Написали к нему кейген
✔️Рассмотрели некоторые приёмы антиотладки

Автор: Андрей Бирюков.
Специально для Академии Кодебай


📌 Читать далее

#forum #assembler #defensively_yours
  • 👍 16
  • ❤ 4
  • 🔥 2
  • 👎 1
Post #8058 6.22K
Инъекция XSS в скрытых полях ввода и мета-тегах

Добрый вечер, друзья!

В этом посте автор покажет, как вы можете использовать новую функцию всплывающих окон HTML в Chrome для эксплуатации XSS в мета-тегах и скрытых полях ввода. Все началось, когда я заметил новое поведение всплывающих окон в Chrome на Twitter. Мы все знаем о надоедливых диалоговых окнах, которые уговаривают вас подписаться на рассылку - теперь вы можете создавать эти всплывающие окна без JavaScript!

📌 Читать далее

#forum #pentest #xss
  • 👍 15
  • 🔥 6
  • ❤ 4
  • 💯 2
Post #8057 6.05K
Друзья,
если вам интересна карьера в сфере информационной безопасности, то вы еще успеваете записаться на курс
"Специалист SOC (Центра мониторинга инцидентов информационной безопасности)".
Курс подготовлен командой Codeby, топ-1 по этичному хакингу и 5-кратными победителями the Standoff

Курс начинается 1 апреля и посвящен изучению лучших практик построения систем реагирования и мониторинга инцидентов.

Переходите по ссылке и получите промодоступ к обучению - 7 дней бесплатно.

Что вы получите?

🛡Рекомендации и помощь в трудоустройстве успешным ученикам

📑 Сертификат/удостоверение о повышении квалификации

Defensively Yours,

Академия Кодебай
образовательный центр по ИБ для профессионалов
Пишите в тг @Codeby_Academy
Или звоните 84994441750

#blueteam #codeby #SOC #безопасность #IT
  • 🔥 12
  • 👍 5
  • 🤣 5
  • ❤ 2
  • 🥰 1
  • 😁 1
Post #8056 5.86K
🖥 Эксплуатируем переполнение буфера в простом TCP-сервере

Привет всем бинарщикам и людям, которые хотят попрактиковаться с эксплуатацией уязвимости переполнения буфера. Мы для своего киберполигона придумываем различные сценарии атак и насыщаем его различными мисконфигурациями и многочисленным уязвимым ПО для тренировок “синих” и “красных”. И рассматриваемое ПО в данной статье, как раз одно из таких. В этой статье мы разберем весь процесс от идентификации уязвимости до получения обратной оболочки со скомпрометированного хоста.

🔍 Читать далее
  • 👍 11
  • 🔥 6
  • ❤ 2
  • 👏 2
  • 👎 1
Post #8055 5.95K
💻 DNS Spoofing - Фейковое обновление ПО

Добрый вечер, друзья!

В данной статье я хочу поговорить о теме которая меня давно интересует, а именно фейковое обновлении ПО. Мне вообще интересна тема MITM а в частности как проводить атаки внутри сети. Одним из векторов атаки является то самое фейковое обновление ПО.

📎 Читать далее
  • 🔥 13
  • 👍 3
  • 👎 3
  • ❤‍🔥 2
  • ❤ 1
  • 👌 1
Post #8054 6.21K
🧑🏻‍💻 bWaPP #1 HTMl Injection — Reflected (GET) сложность (medium). Боль, слезы и этичный хакинг

Приветствуем!

Я уже написал статью по open source проекту bWaPP, его установке и настройке. Ну а теперь давайте начнем набивать опыт и развивать знания в прохождении различных задачек в bWapp. Начнем с уязвимости HTMl Injection — Reflected (GET) уровень (medium).

📌 Читать далее
  • 🔥 15
  • 👍 5
  • ❤ 3
  • 👎 2
Post #8052 7.14K
🧑‍🎓 Делаем USB ducky и Wifi Ducky своими руками

Добрый вечер, друзья!🏴‍☠️

Недавно я наткнулся на статью про MalDuino и USBRubberDucky мне стало интересно как же я могу сделать эти флешки в домашних условиях.
Так вот эти «Флешки» можно очень легко сделать дома и не затратив на это много денег.
Сегодня я расскажу вам как и из чего можно их сделать.

🔔 Читать далее
  • ❤‍🔥 17
  • 🔥 7
  • 👍 5
  • 😱 2
  • ❤ 1
  • 🤣 1
Post #8050 6.09K
🖌Автоматизация эксплуатации слепой boolean-based SQL-инъекции при помощи WFUZZ

Друзья, всем привет!😎

Недавно один человек мне задал вопрос: «А зачем нужен Burp Suite, если как фаззер он слабоват и тормознут и есть много других хороших инструментов, например, таких как wfuzz?» Я ответил, что если он сможет раскрутить при помощи того же wfuzz’а слепую sql-инъекцию, то это будет хороший материал для статьи. Потом я сам что-то заморочился этим вопросом и подумал: «А это вообще возможно»? И этот вопрос сподвиг меня на очередной творческий подвиг...

➡️Читать далее
  • 👍 13
  • 🔥 4
  • ❤‍🔥 2
  • 😍 2
  • 😁 1
  • 🤣 1
Post #8049 5.66K
✅ Обновление на платформе codeby.games успешно установлено!

👤 Полностью переработан профиль для более удобного отслеживания прогресса. Так же появилась возможность поделиться своими достижениями с коллегами и друзьями.

Объединены категории "Администрирование" и "Развлечения" в одну категорию - "Разное"
—————————
🎓 Добавлено 3 новых модуля обучения:
- Криптография
- Введение в Assembler
- Разное


🚩 Добавлено два новых урока:
- В модуль "Введение в CTF" добавлен урок "CTF-инструментарий"
- В модуль "Стеганография" добавлен урок "Стеганография изображений"


➡️ Стать хакером

Продуктивного обучения и приятного хакинга!
  • 🔥 23
  • ❤‍🔥 4
  • 🤯 3
  • 🎉 2
  • 🤩 2
  • 👍 1
  • 🤣 1
Post #8048 6.16K
🔴 Злые устройства. Быстрый способ поиска и эксплуатации IoT уязвимостей

Приветствуем! 🏴‍☠️

Давай вспомним, когда последний раз ты читал новости? Я думаю, что не так давно. А теперь подумай, когда весь мир мог прожить без единого масштабного взлома. Нас постоянно окружают гаджеты и умные девайсы и производители этих устройств не так часто заботятся о их безопасности. Кто-то забывает выпустить свежие патчи или просто перестает поддержку старых моделей. Из-за этого они ставят под угрозу большинство владельцев, потому что современные умные вещи не очень хорошо ладят с безопасностью. Поэтому я предлагаю прогуляться по миру IoT и показать как при помощи простого браузера найти всю необходимую информацию начиная от уязвимости и заканчивая ее эксплоитом.

🗣 Читать далее
  • 👍 15
  • 🔥 4
  • 🏆 2
  • ❤‍🔥 1
  • 👎 1
Post #8047 7.12K
🛡 [Шпаргалка] Разведка и аудит сервера

Добрый вечер, друзья! Решил поделиться с Вами списком полезных, как я считаю, команд для Linux систем со стороны аналитика. Возможно, пригодятся тем, кто начинает осваивать CTF. А так же, не будут лишними, что бы иметь их под рукой, проводя аудит реальной системы.

🗣Читать статью

#ctf #kali #linux
  • 🔥 20
  • 👍 11
  • 💯 3
  • ❤‍🔥 1
  • ❤ 1
  • 😐 1
Post #8046 6.18K
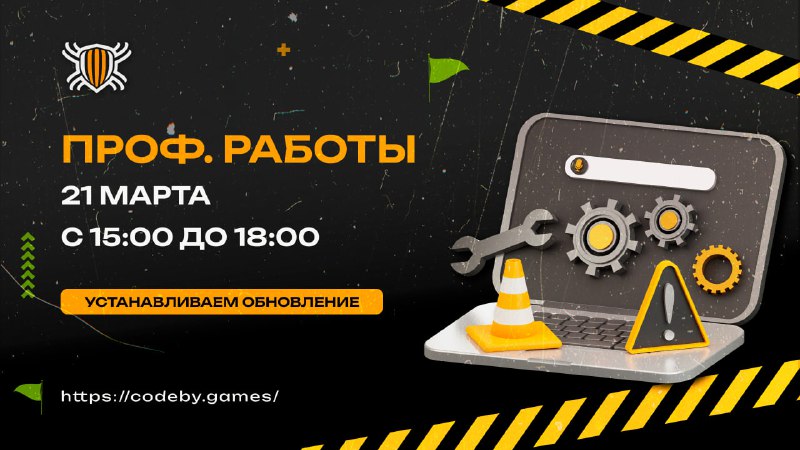
🛠 Профилактические работы

Завтра, 21 марта, с 15:00 до 18:00 по мск в связи с профилактическими работами платформа Codeby Games будет недоступна.

Время окончания является ориентировочным и может быть изменено.
  • 👍 17
  • 👌 4
  • ❤ 3
Post #8044 6.42K
Взлом AD, карьерные треки в ИБ и Purple Team - рассказывают Павел Никитин и Мария Ежикова

Информация о курсе по ссылке
  • 🔥 28
  • 👍 11
  • ❤ 7
  • 💯 3
  • 😁 2
  • 🤔 2
  • 🤩 2
  • ❤‍🔥 1
  • 🏆 1
Post #8043 6.52K
🐍 Пару слов о курсе "Python для пентестера"

Друзья, добрый день!

"Чем дальше я влезал в тему ИБ/CTF тем больше я понимал, что необходимо знать python." - сегодня читаем отзыв на курс "Python для пентестера"

📌 Читать далее
  • 👍 11
  • 🔥 6
  • ❤‍🔥 3
  • ❤ 1
  • 👎 1
Post #8042 6.15K
​Codeby Games - Привилегированный гость [Writeup]

Приветствую всех читателей форума и любителей CTF. Сегодня рассмотрим таск "Привилегированный гость" на Codeby Games из категории Веб. Первое, что мы видим, попадая на сайт, какой то эмулятор терминала, где мы авторизованы как гость.

📌 Читать далее

#forum #ctf #writeup
  • 🔥 16
  • 👍 8
  • ❤ 4
  • 🏆 4
  • ❤‍🔥 1
Post #8041 6.09K
🗂 Что хранят в себе скрытые файлы и папки на веб-сервере?

Друзья, всем привет!

Сегодня изучим информацию о скрытых папках и файлах на веб-сервере. Эти скрытые элементы могут содержать конфиденциальные данные, оставленные на сервере. Разберемся подробнее, какую важную информацию там можно обнаружить.

🗣Читать подробнее
  • 👍 17
  • 🔥 6
  • ❤ 4
  • 😁 1
  • 💯 1
Post #8040 6.16K
Как злоумышленники компрометируют внутреннюю инфраструктуру

Ежедневно мы видим сообщения о взломе и сливе данных той или иной компании. Терабайты данных, сливы паспортов и процветающая торговля информацией. В этой статье будут рассмотрены способы, которыми могут воспользоваться злоумышленники для взлома внутренней инфраструктуры, а также распространенные угрозы информационной безопасности. Эта статья написана в первую очередь для системных администраторов, работников SOC и начинающих пентетеров.

📌 Читать далее

#pentest #infrastructure
  • 👍 12
  • 🔥 4
  • ❤‍🔥 3
  • 😢 3
  • ❤ 1
  • 👎 1
  • 💯 1
Post #8039 5.85K
Открытый код. Программы для управления портами, поиска поддоменов и отправки файлов с последующим выявлением источника утечки информации

Приветствую дорогих читателей данной статьи! Сегодня хочу принести вам очередную сводку полезных программ и инструментов с открытым исходным кодом. Ну, и без лишних предисловий, начнём!

📌 Читать далее

#opensource #software
  • 👍 14
  • 🔥 5
  • ❤‍🔥 2
  • ❤ 1
  • 👏 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →