
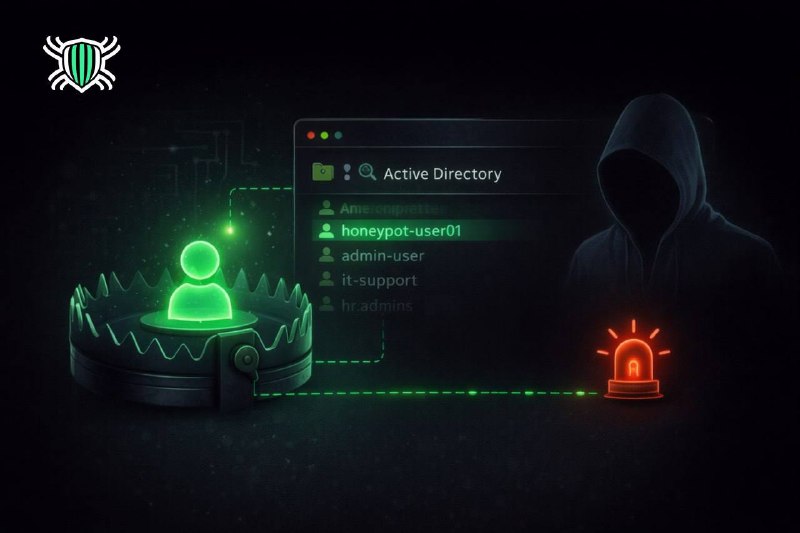
ADTrapper — open source-инструмент для обнаружения атак внутри инфраструктуры Microsoft Active Directory. Он создаёт honeypot-объекты и ловушки в AD, которые позволяют выявлять злоумышленников во время разведки, lateral movement и попыток повышения привилегий.
Идея инструмента проста: создать в каталоге приманки, которые выглядят как реальные учётные записи или ресурсы. Любая попытка взаимодействия с такими объектами практически всегда означает подозрительную активность.
🪧 Основные возможности ADTrapper
▶️ Honeypot-учётные записи — создание ловушек в Active Directory для обнаружения злоумышленников.
▶️ Обнаружение reconnaissance-активности — выявляет попытки сканирования и enumeration AD.
▶️ Отслеживание lateral movement — реагирует на попытки использования trap-учёток.
▶️ Интеграция с логированием — события можно отправлять в SIEM или системы мониторинга.
▶️ Минимальное влияние на инфраструктуру — ловушки не мешают работе пользователей.
🕸 Как работает ADTrapper
ADTrapper разворачивает специальные honeypot-объекты внутри Active Directory:
⏺️фальшивые сервисные аккаунты
⏺️приманки-администраторы
⏺️ложные ресурсы или группы
Когда злоумышленник выполняет разведку например через:
⏺️BloodHound
⏺️LDAP enumeration
⏺️AD reconnaissance
он может обнаружить эти объекты.
Любое взаимодействие с ними генерирует событие безопасности, которое можно использовать для обнаружения атаки.
💻 Базовый сценарий использования
Клонирование репозитория
git clone https://github.com/MHaggis/ADTrapper.git
cd ADTrapper
cp env.example .env
Запуск инструмента
./deploy.sh

docker-compose up -d
docker-compose exec -T database psql -U postgres < supabase/migrations/0001_simple_setup.sql
После запуска веб-сервис будет доступен по адресу http://localhost:3000
#activedirectory #blueteam #defense #honeypot #security #tool
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером