
Федеральный закон № 187-ФЗ действует в России с 2017 года. Выпущены десятки подзаконных актов, проведены сотни проверок. Казалось бы, время выстроить системную работу было.
В январе 2026 года ФСТЭК представила доклад о проверках значимых объектов КИИ за 2025 год. Цифры заставляют задуматься.
Ключевые итоги проверок:
▶️выявлено более 1200 нарушений
▶️направлено более 2000 предписаний
▶️возбуждено 603 административных дела
▶️только 36% организаций достигли минимального уровня защищенности
Из 603 дел 111 возбуждены по статье о нарушении порядка защиты информации, а 492 — о непредставлении или несвоевременном представлении сведений во ФСТЭК.
«Мы видим системные проблемы, которые переходят из года в год. Организации по-прежнему не выстраивают базовые процессы, хотя законодательство не менялось кардинально и у всех было время на адаптацию» - Елена Торбенко, начальник управления ФСТЭК России
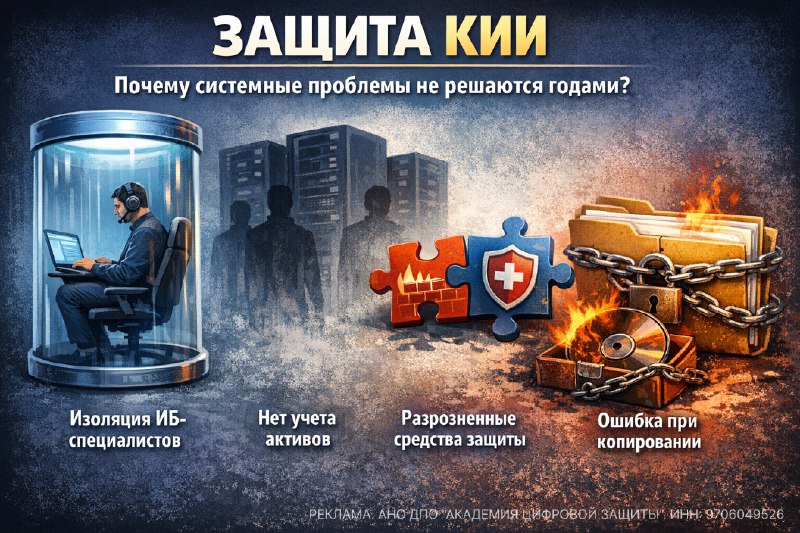
👉Анализ проверок позволяет выделить несколько ключевых причин, по которым большинство организаций не могут обеспечить даже минимальный уровень защиты.
1️⃣Изоляция специалистов по информационной безопасности
Специалисты ИБ не участвуют в проектировании, не знают об изменениях архитектуры, не контролируют появление новых серверов и приложений.
«Очень часто ИБ-специалистов не погружают в процессы создания и эксплуатации ИТ-систем, хотя к обеспечению безопасности должны быть причастны все участники» - Елена Торбенко, начальник управления ФСТЭК России
Почти во всех проверках — несоответствие сведений об объекте его фактическому состоянию. Архитектура меняется, а меры защиты остаются прежними.
2️⃣Отсутствие полного учета активов
Если ИБ не погружена в процессы, она не имеет полной картины инфраструктуры. Появляются теневые активы — серверы, IP-адреса, сервисы, о которых служба безопасности не знает.
Контроль за инвентаризацией — это не разовое мероприятие, а непрерывный процесс» - Сергей Ратников, главный инженер ИБ-направления «Уралэнерготел»
«Только 2% организаций знают обо всех своих ИТ-активах. Чем больше теневых ресурсов, тем выше вероятность, что атакующие уже получили доступ» - Павел Загуменнов, руководитель направления Bi.Zone
Эксперты оценивают, что до 78% брешей в защите находится именно на неучтенных ресурсах. Категорирование объектов КИИ начинается с корректной инвентаризации. Нельзя определить состав объектов и присвоить им категории, не имея полной картины инфраструктуры.
3️⃣Разрозненность средств защиты и кадровый дефицит
Антивирусы, межсетевые экраны, SIEM-платформы работают изолированно, их администрированием занимается ограниченное число специалистов. В условиях кадрового голода своевременное реагирование на инциденты становится невозможным.
ФСТЭК отдельно обращает внимание на практику периодического, а не постоянного мониторинга. Эпизодические проверки оставляют окна для эксплуатации уязвимостей.
Технические меры защиты должны проектироваться как единый комплекс, а не набор разрозненных средств. Выбор и внедрение СЗИ, их интеграция в единый контур управления требуют системного подхода с учетом особенностей объекта.
4️⃣Критическая ошибка при резервном копировании
Многие организации хранят резервные копии в той же среде, что и основные производственные системы. При кибератаке под удар попадают и данные, и их копии.
Во ФСТЭК подчеркивают: такая практика ставит под угрозу возможность восстановления после успешной кибератаки.
Выстраивание процессов обеспечения безопасности требует внимания к каждому элементу: от управления доступом до резервного копирования. Документация должна быть рабочей — политики и регламенты, которые действительно применяются и обновляются.
🎇Разобраться в требованиях 187-ФЗ и научиться выстраивать работающую систему защиты можно на практическом курсе. Старт курса 16 марта.
#КИИ #187ФЗ #ИБ #ФСТЭК
🪧 Для связи с менеджером @CodebyAcademyBot