
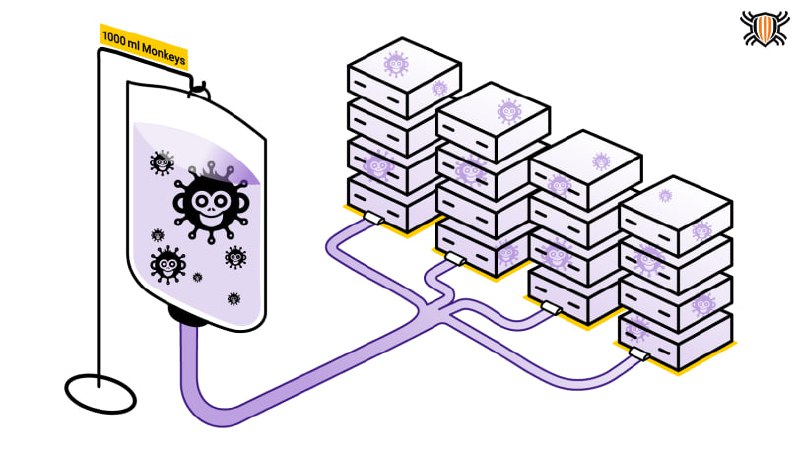
Infection Monkey имитирует поведение вредоносного ПО в контролируемой среде: агент сам распространяется по сети, пытается взламывать узлы и отправляет телеметрию на сервер Monkey Island для наглядных карт распространения и отчётов. Такой «безопасный вирус» помогает видеть реальные вектора атак и проверять, насколько хорошо срабатывают средства защиты и процессы.
🧾 Основные возможности Infection Monkey
📉 Два ключевых компонента: Agent — сетевой «червь», который заражает машины, ворует данные и доставляет полезную нагрузку, и Monkey Island — сервер управления и визуализации хода атаки.
📉 Поддерживает множество техник распространения: перебор предопределённых паролей, логические эксплойты, кражу учётных данных через Mimikatz.
🖱 Использует разные векторы эксплуатации: SSH, SMB, RDP, WMI, Log4Shell и другие RCE‑уязвимости, что позволяет моделировать современные сценарии компрометации.
🔎Как работает эмуляция «безопасного малвара»
➡️ Monkey Agent после запуска сканирует сеть, ищет активные хосты, выполняет fingerprinting и подбирает под них подходящие методы атаки.
➡️ Конфигурация агента позволяет приближенно повторять поведение реального малваря, но без разрушительных действий, чтобы проверять детект и реакцию в безопасном режиме.
➡️ Monkey Island собирает результаты, строит карту инфицирования и формирует отчёты, которые помогают видеть слабые места сегментации, аутентификации и мониторинга.
⬇️ Установка и запуск
➡️ Базовый сетап
▶️ Infection Monkey распространяется в виде готовых пакетов и образов; для быстрого старта можно скачать сборку с сайта/репозитория и следовать гайдам из документации (Setup / Getting Started).
▶️ Поддерживаются разные платформы и варианты развёртывания Monkey Island и агента; подробные инструкции есть в официальном документационном хабе.
➡️ Тестирование и отчётность
▶️ После развёртывания Monkey Island настраивается сценарий: от какой машины стартует агент, какие техники ему доступны и какие сегменты сети можно трогать.
▶️ По итогам симуляции формируются карты атак и детальные security‑отчёты, которые можно использовать как основу для укрепления контроля доступа, сегментации и SOC‑процессов.
#security #bas #pentest #tool
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером