
Хакеры превратили YouTube в фабрику вредоносного ПО. Более 3000 поддельных «уроков» скрывают мошенников, таких как Lumma и Rhadamanthys.
Была замечена вредоносная сеть аккаунтов YouTube, публикующая и продвигающая видеоролики, ведущие к загрузке вредоносного ПО, что по сути злоупотребляет популярностью и доверием, связанными с платформой видеохостинга, для распространения вредоносных полезных данных.
Действуя с 2021 года, эта сеть опубликовала более 3000 вредоносных видеороликов, а с начала года их количество утроилось. Компания Check Point дала ей кодовое название YouTube Ghost Network. С тех пор Google вмешалась и удалила большую часть этих видеороликов.
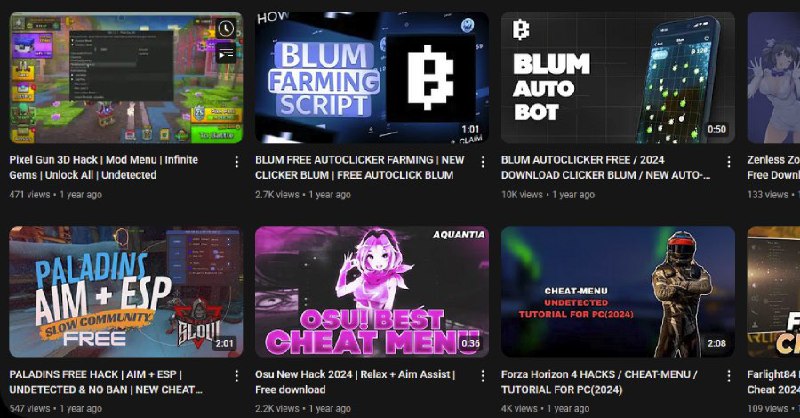
Кампания использует взломанные аккаунты и заменяет их контент «вредоносными» видеороликами, посвященными пиратскому программному обеспечению и читам для игр Roblox, чтобы заразить ничего не подозревающих пользователей, которые ищут их, вредоносным ПО для кражи данных. Некоторые из этих видеороликов набрали сотни тысяч просмотров, от 147 000 до 293 000.
Post #9523
5.36K
- 👀 18
- ❤ 6
- 🔥 5