
Инструмент командной строки, который находит секретные и конфиденциальные данные в текстовых данных и истории Git. По сути, это специализированный grep-подобный инструмент для обнаружения секретных данных.
Для использования инструмента можно установить последнюю версию со страницы релизов.
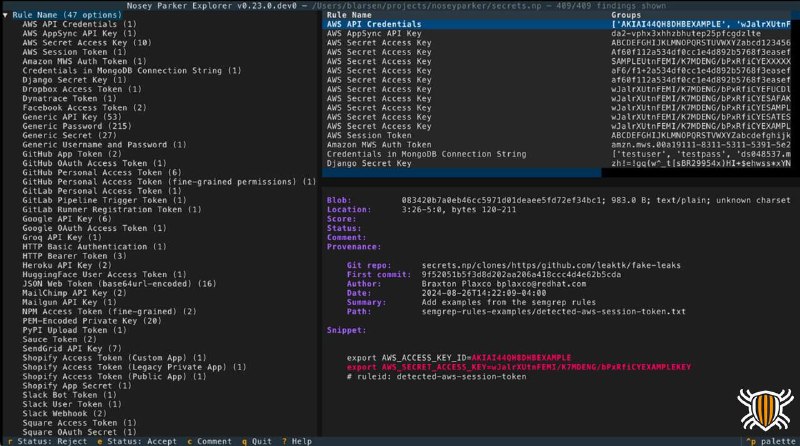
Поддерживает интеграцию с Nosey Parker Explorer для интерактивного просмотра и аннотирования результатов.
❗️Ключевые особенности
⏺️Гибкость: сканирует файлы, каталоги, GitHub и историю Git, а также имеет расширяемый механизм перечисления входных данных.
⏺️Проверенные правила: используются регулярные выражения с 188 правилами, выбранными для обеспечения высокой точности поиска на основе отзывов технических специалистов.
⏺️Соотношение сигнал/шум: удаляет дубликаты с одинаковым секретом, сокращая объём ручной проверки в 10–1000 раз.
⏺️Скорость и масштабируемость: может сканировать со скоростью ГБ/с в многоядерной системе и обрабатывать входные данные размером до 20 ТБ во время проверок.
Примеры использования
1️⃣ Сканирование репозитория Nosey Parker по протоколу HTTPS.
noseyparker scan --datastore np.noseyparker --git-url https://github.com/praetorian-inc/noseyparker
2️⃣ Сканирование доступных пользователю USER репозиториев Git.
noseyparker scan --datastore np.noseyparker --github-user USER
#OR
noseyparker github repos list --user USER
Эти входные параметры будут использовать дополнительный токен GitHub, если он доступен в переменной среды NP_GITHUB_TOKEN. Предоставление токена доступа увеличивает лимит запросов к API и может открыть доступ к дополнительным репозиториям.
После завершения сканирования Nosey Parker выводит результаты, также этот шаг можно выполнить отдельно:
noseyparker summarize --datastore np.cpython
Поддерживаются дополнительные форматы вывода, в том числе JSON и строки JSON, с помощью параметра --format=FORMAT.