
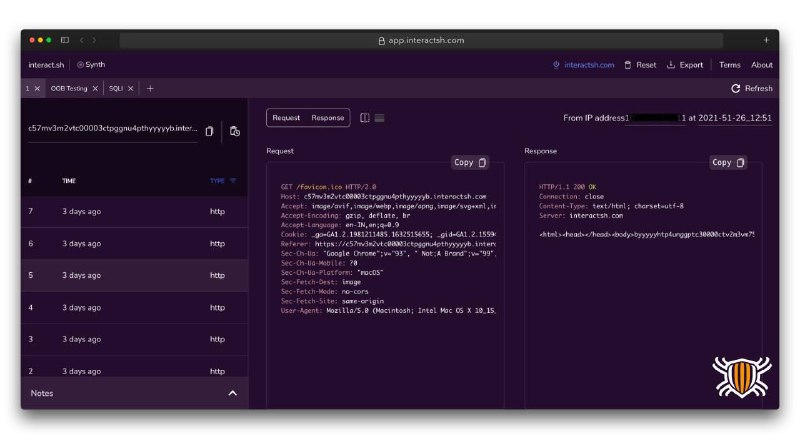
Инструмент с открытым исходным кодом предназначенный для обнаружения Out-of-Band уязвимостей. Interactsh генерирует динамические URL-адреса, которые при запросе целевой системой инициируют обратный вызов на сервер. Эти вызовы можно отслеживать и анализировать для выявления потенциальных проблем безопасности.
👀 Компоненты:
🌟interactsh-client — генерирует уникальные URL-адреса и выполняет опрос для получения данных о взаимодействиях. Установка:
go install -v github.com/projectdiscovery/interactsh/cmd/interactsh-client@latest 🌟interactsh-server — сервер, который фиксирует обратные вызовы от сгенерированных URL-адресов. Публичные серверы доступны по умолчанию (oast.pro и др.), но для стабильной работы рекомендуется использовать собственный сервер. Установка:
go install -v github.com/projectdiscovery/interactsh/cmd/interactsh-server@latest🌟Interactsh-web — бесплатный веб-клиент с открытым исходным кодом, который отображает взаимодействия на удобной панели управления в браузере. Он использует локальное хранилище браузера для хранения и отображения всех входящих взаимодействий.
💥 Характеристики:
⏺️Обеспечивает взаимодействие с DNS/HTTP(S)/SMTP(S)/LDAP и др. протоколами;
⏺️Отображает взаимодействия с полезными нагрузками в реальном времени;
⏺️Интегрируется с OWASP ZAP, Burp;
⏺️Поддерживает фильтрацию, сопоставление и настройку вывода данных.
Примеры использования:
1️⃣ Базовый запуск:
interactsh-client. Генерирует один URL и начинает опрос взаимодействий с интервалом 5 секунд. 2️⃣ Использование защищенного автономного сервера:
interactsh-client -server hackwithautomation.com -token XXX.3️⃣ С помощью флага -sf можно сохранять/считывать информацию о текущем сеансе из пользовательского файла, что полезно для возобновления того же сеанса для опроса взаимодействий даже после остановки или закрытия клиента:
interactsh-client -sf interact.session.Для работы требуется получить бесплатный API ключ, зарегистрировавшись на https://cloud.projectdiscovery.io. После этого передаем API ключ в интерактивном режиме: interactsh-client -auth.