
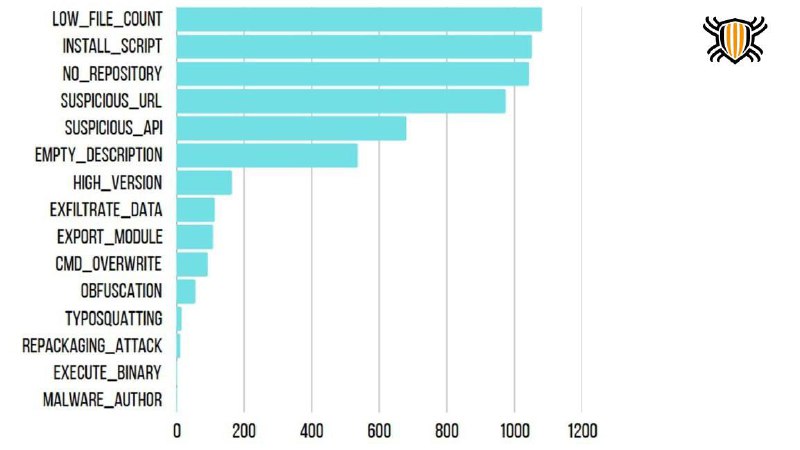
😮 Было обнаружено:
1️⃣ 1082 пакета с малым количеством файлов, часто использующие минимальный код для выполнения вредоносных действий без обнаружения.
2️⃣ 1052 пакета содержат подозрительные установочные скрипты, предназначенные для скрытого внедрения вредоносного кода во время установки. Эти сценарии могут изменять стандартный процесс установки для выполнения вредоносных действий без ведома пользователя.
3️⃣ 1043 пакета без URL-адреса репозитория, что вызывает сомнения в законности и легитимности программного обеспечения. Злоумышленники могут избегать репозиториев, чтобы избежать проверки и предотвратить анализ кода, что снижает вероятность обнаружения.
4️⃣ 974 пакета, содержащие подозрительные URL-адреса, потенциально способствующие связи с серверами управления и контроля или утечке данных.
5️⃣ 681 пакет, использующий подозрительные API, в том числе такие команды, как
https.get и https.request, для кражи данных или удалённого управления.6️⃣ 537 пакетов с пустыми описаниями, что ещё больше скрывает их истинные намерения и повышает риск незамеченной вредоносной активности.
7️⃣ 164 пакета с необычно высокими номерами версий, которые вводят пользователей в заблуждение, заставляя их доверять устаревшему или потенциально опасному программному обеспечению.