
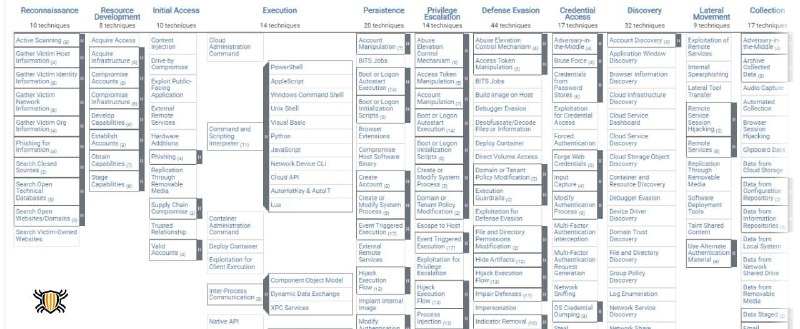
MITRE ATT&CK - основанная на реальных наблюдениях база знаний компании MITRE, содержащая описание тактик, техник и процедур, используемых киберпреступниками. База была создана в 2013 году.
✏️ Матрицы объединены в три группы:
⏺️Enterprise — TTP, используемые при атаках на организации. В этой группе доступна как сводная матрица, так и отдельные, направленные на конкретные операционные системы и облачные сервисы.
⏺️Mobile — TTP, связанные с атаками на мобильные устройства iOS и Android.
⏺️ICS — Industrial Control Systems, TTP для индустриальных систем.
👀 Что же такое TTP?
1️⃣Tactics — высокоуровневые цели, которые злоумышленники пытаются достичь на разных этапах своей атаки (эксфильтрация, разведка, уклонение от обнаружения, горизонтальное перемещение, получение учетных данных и т. д.).
2️⃣Techniques — более конкретные методы, с помощью которых атакующие достигают своих целей (фишинг, модификация реестра, создание задач в планировщике и т. д.).
Кроме того, у многих техник есть свои подтхеники, они более точно описывают конкретные способы или методы, которые атакующие используют в рамках техники. К примеру технику "создание аккаунтов" можно разделить на три подтехники: создание локальных, доменных и облачных аккаунтов.
3️⃣Procedures — конкретные шаги или действия, которые применяют злоумышленники в рамках техники/подтехники. Более детализированно показывают как техника может быть использована на практике. Например, использование schtasks.exe для закрепления в системе.
💡 Применение матрицы MITRE ATT&CK:
⏺️Атрибуция атак.
⏺️Анализ существующей защиты на предмет соответствия реальным угрозам.
⏺️Своевременное реагирование на инциденты.
⏺️Анализ деятельности киберпреступников.
Post #8671
5.6K
- ⚡ 15
- 👍 9
- ❤ 7
- 🔥 5
- 👾 1