
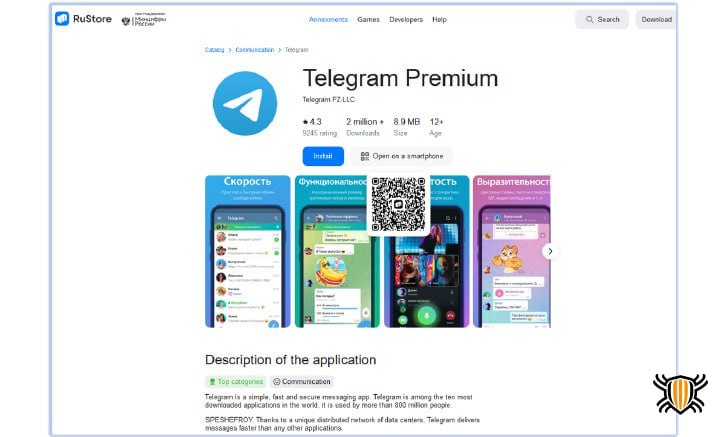
ВПО FireScam для Android выдает себя за Telegram Premium для кражи данных и управления устройствами. Распространяется в виде поддельного APK «Telegram Premium» через фишинговый сайт, размещенный на домене github[.]io, имитирующий магазин приложений RuStore (rustore-apk.github[.]io). Фишинговый веб-сайт доставляет дроппер, который затем устанавливает FireScam.
📞 Приложение-дроппер запрашивает несколько разрешений, включая возможность записи во внешнее хранилище и установки, обновления или удаления произвольных приложений на зараженных устройствах Android. Назначив себя владельцем обновления, вредоносное приложение может предотвратить законные обновления из других источников, тем самым поддерживая свое присутствие на устройстве.
📱 Мошенническое приложение Telegram Premium при запуске дополнительно запрашивает разрешение пользователей на доступ к спискам контактов, журналам звонков и SMS-сообщениям, после чего через WebView отображается страница входа на законный веб-сайт Telegram для кражи учетных данных. Процесс сбора данных инициируется независимо от того, входит ли жертва в систему или нет.
💭 ВПО извлекает конфиденциальные данные, включая уведомления, сообщения и другие данные приложений, в конечную точку базы данных реального времени Firebase. Там они фильтруются по ценному содержимому, а затем удаляются. Приложение одновременно устанавливает соединение WebSocket с Firebase для командной связи, хранения данных и доставки дополнительных вредоносных полезных нагрузок.
👀 ВПО отслеживает действия устройства, такие как изменения состояния экрана, транзакции, активность буфера обмена и взаимодействие с пользователями, чтобы тайно собирать ценную информацию, а также захватывает уведомления в различных приложениях, включая системные. Кроме того, примечательной функцией является способность ВПО загружать и обрабатывать данные изображений с указанного URL.
Post #8633
8.9K
- ❤ 19
- 👍 13
- 🔥 7
- 🤔 3
- 😁 1