
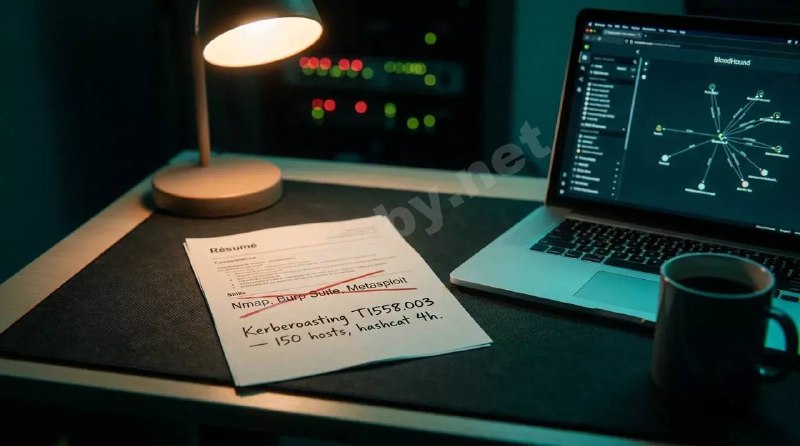
За последний квартал я отсмотрел больше сорока резюме на позицию junior pentester. Тридцать пять из них — под копирку: «Kali Linux, Burp Suite, Nmap. 15 машин на HTB. Сертификат CEH». Ни одно не дошло до технического интервью. Проблема не в знаниях — в подаче.
🔎Лид тратит на резюме 20–30 секунд. За это время он ищет не список инструментов, а три сигнала:
• Контекст вместо перечисления. Строка «Nmap, Burp Suite, Metasploit» — как список покупок. Видно, что ходил в магазин, но непонятно, умеешь ли готовить. А вот «Провёл внутренний пентест сегмента на 150 хостов, обнаружил Kerberoasting-вектор через сервисный аккаунт с SPN, восстановил пароль
hashcat за 4 часа» — тут уже видно, что человек понимает суть.• Результат вместо процесса. «Изучал OWASP Top 10» — процесс. «Нашёл Blind SQL Injection в форме авторизации стенда, автоматизировал эксплуатацию через
sqlmap --technique=T, извлёк 12 таблиц» — результат. Первая формулировка летит в корзину, вторая попадает в шорт-лист.• Честность в грейде. Кандидат пишет «опыт пентеста Active Directory», а на собеседовании не может объяснить разницу между Kerberoasting и AS-REP Roasting. Минус не за незнание, а за враньё. Честный junior всегда ценнее раздутого «мидла».
➡️Отдельная боль — портфолио. Я видел кандидатов с 50 решёнными машинами, которые не могли объяснить, почему
nmap -sS отправляет SYN без завершения three-way handshake. И видел тех, у кого 8 машин, но каждая разобрана до винтика с writeup на три страницы. Угадайте, кто получал оффер.Пять качественных writeup-ов на GitHub ценнее пятидесяти флагов без объяснения. Хороший writeup — не скриншот флага, а документ, показывающий мышление: разведка → гипотезы → эксплуатация → постэксплуатация → рекомендации по защите. Кандидат с таким портфолио автоматически проходит в следующий раунд — я вижу, как он думает, ещё до встречи.
🎇Ещё один сильный сигнал — хотя бы один принятый отчёт в bug bounty. Живой продукт вместо учебной среды — это совсем другой уровень доверия. Даже простой скрипт на Python, который парсит результаты Nmap и подсвечивает точки входа, покажет больше, чем строчка «знаю Python» в резюме.
В полной статье — разбор трёх блоков технического интервью, конкретные формулировки для резюме и чек-лист подготовки к собеседованию.
https://codeby.net/threads/kak-stat-pentesterom-s-nulya-glazami-timlida.95888/