
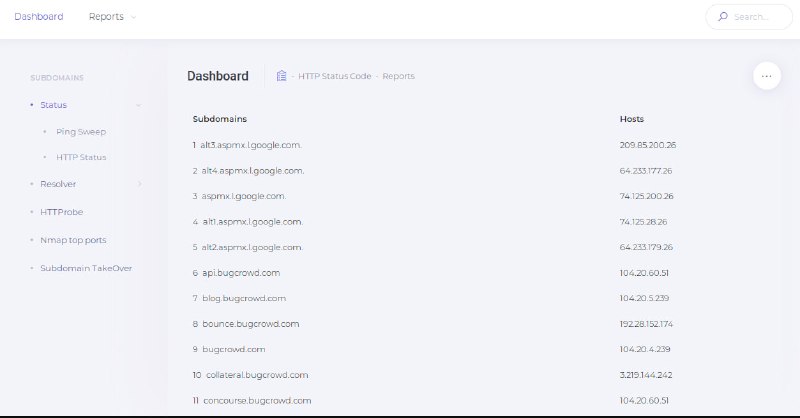
Инструмент для перечисления, сбора поддоменов, анализа доменов, выполняющий расширенную автоматизированную разведку. Предоставление отчетов возможно в формате HTML и CSV, а также поддерживается построение визуализации сетевого графа с поддоменами и виртуальными хостами.
Функции
➡️Простой, легкий, быстрый и мощный. Доступен по умолчанию почти во всех дистрибутивах Linux. Благодаря функции многопроцессорности все процессоры будут задействованы оптимальным образом.
➡️Процесс перечисления поддоменов может быть реализован с помощью активного или пассивного метода.
➡️Имеет интеграцию с инструментом httprobe для проверки собранных поддоменов на наличие работающих http- или https-серверов. Также имеется проверка доступности поддомена на основе Ping Sweep и/или получения кода состояния HTTP.
➡️Позволяет обнаруживать виртуальные хосты.
➡️ Создание скриншотов поддоменов по умолчанию с помощью gowitness или других инструментов для создания скриншотов, например (-ss webscreeenshot)
⬇Установка
git clone --recursive https://github.com/screetsec/Sudomy.git
python3 -m pip install -r requirements.txt
apt-get update
apt-get install jq nmap phantomjs npm chromium parallel
npm i -g wappalyzer wscat
Перед выполнением запросов на сторонних сайтах, таких как Shodan, Censys, SecurityTrails, Virustotal, и BinaryEdge необходимо выполнить настройку ключа API в файле sudomy.api.
🔑Использование
1️⃣ Использовать несколько источников для поиска поддоменов.
sudomy -s shodan,dnsdumpster,webarchive -d hackerone.com
2️⃣ Запуск с использованием Ping Sweep, получение статус кода и созданием скриншотов.
sudomy -pS -sC -sS -d hackerone.com
3️⃣ Запуск всех проверок без учета Nmap, Gobuster.
sudomy -d hackerone.com -all
#tools #bruteforce #pentest
🔗 Все наши каналы 🔁 Все наши чаты 🪧 Для связи с менеджером