
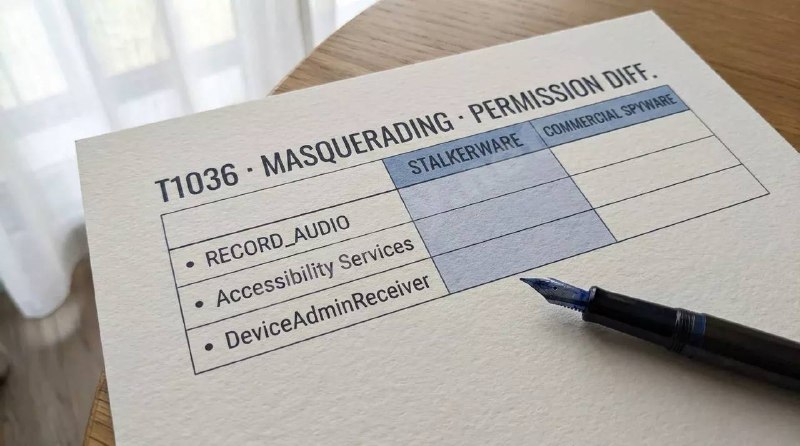
На форензике телефона жертвы домашнего насилия нашлись три приложения, которых не было видно в меню. Два маскировались под системные сервисы, третье — под провайдер телефонии. Все три — stalkerware, установленные с разницей в несколько месяцев. Ни одного эксплойта ядра, никакой изощрённой маскировки — просто sideload через физический доступ к разблокированному телефону.
И вот что важно: stalkerware и государственный spyware типа Pegasus — это два принципиально разных класса угроз, хотя оба шпионят. Путать их — значит ошибиться в модели угроз и потерять время на неправильных методах обнаружения.
➡️Немного цифр. По данным Kaspersky за 2023 год, 31 031 пользователь стал жертвой stalkerware. Россия лидирует — почти 10 тысяч случаев. Подписка на такое ПО стоит $10–70 в месяц. Pegasus — от сотен тысяч долларов за одну цель. Разница в цене отражает разницу в технологиях.
🔎 Как stalkerware держится на устройстве? Две основные точки закрепления:
• DeviceAdminReceiver — приложение получает права администратора, и пользователь не может его удалить, пока не отзовёт эти права. Проверяется командой
adb shell dumpsys device_policy. Любой пакет в списке admin, кроме Google Find My Device или корпоративного MDM — красный флаг.• Accessibility Services — через этот API stalkerware перехватывает переписки, снимает скриншоты, читает всё на экране. Проверка:
adb shell settings get secure enabled_accessibility_services. У обычного пользователя тут один-два легитимных сервиса (TalkBack, Select to Speak). Неизвестное имя пакета — повод копать глубже.🎇Быстрый чеклист для проверки Android-устройства:
1.
adb shell pm list packages -3 — список сторонних пакетов. Ищите имена вроде «System Update Service», «Battery Optimizer», «Wi-Fi Manager» — классика маскировки.2. Проверьте статус Google Play Protect. Stalkerware-вендоры в инструкциях прямо требуют его отключить.
3. Загляните в
adb logcat — аномальные wake lock'и каждые 15 минут, обращения к RECORD_AUDIO, HTTP-запросы к дешёвым shared-хостингам.А вот с Pegasus так не получится. Он не оставляет отдельного пакета в системе, инжектируется в легитимные процессы, зачищает следы. В
logcat — тишина. Для его обнаружения нужен MVT и анализ бэкапов — совсем другой уровень инструментария.Главный вывод: stalkerware примитивен технически, но именно поэтому его реально обнаружить базовыми средствами. Не нужен дорогой форензик-лаб — достаточно
adb, внимательности и знания, куда смотреть.В полной статье — детальный разбор kill chain обоих классов, таблица сравнения по MITRE ATT&CK и конкретные индикаторы компрометации.
https://codeby.net/threads/stalkerware-obnaruzheniye-na-android-tekhnicheskiye-otlichiya-ot-kommercheskogo-spyware-i-indikatory-komprometatsii.94162/