TGViewer
Channel Public Channel
Облачная безопасность | Cloud Security

Облачная безопасность | Cloud Security

@cloudsecinrus

Канал о безопасности в публичном облаке.

Ведёт команда Cloud Advisor, #1 CNAPP в России.

Новости сервиса: https://t.me/cloudadvisornews
Сайт: https://www.cloudadvisor.app/
Subscribers
70
Photos
28
Videos
0
Links
18
Recent Posts 10 shown
Post #33 35
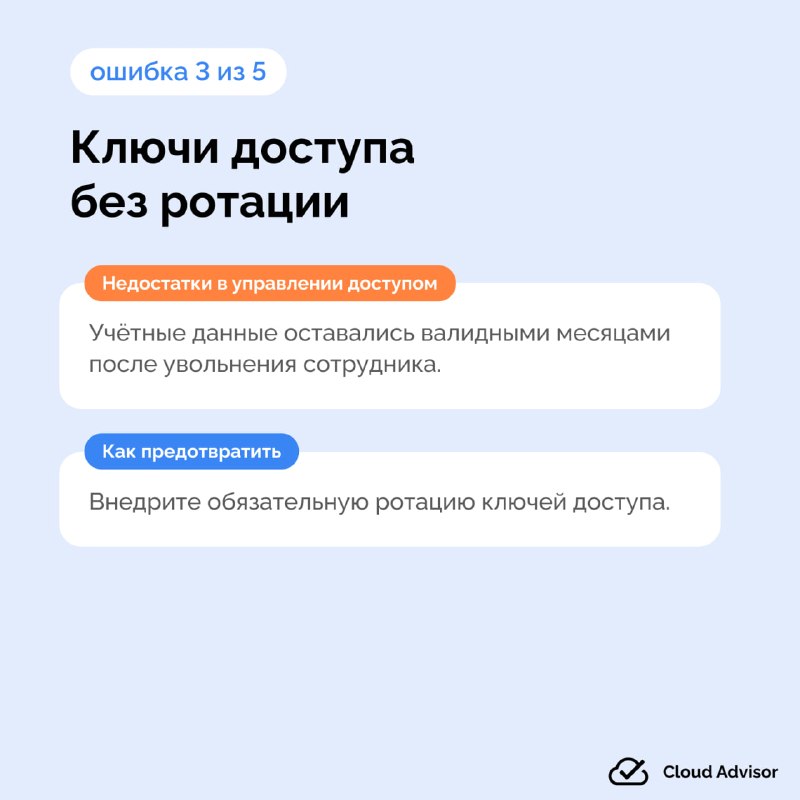
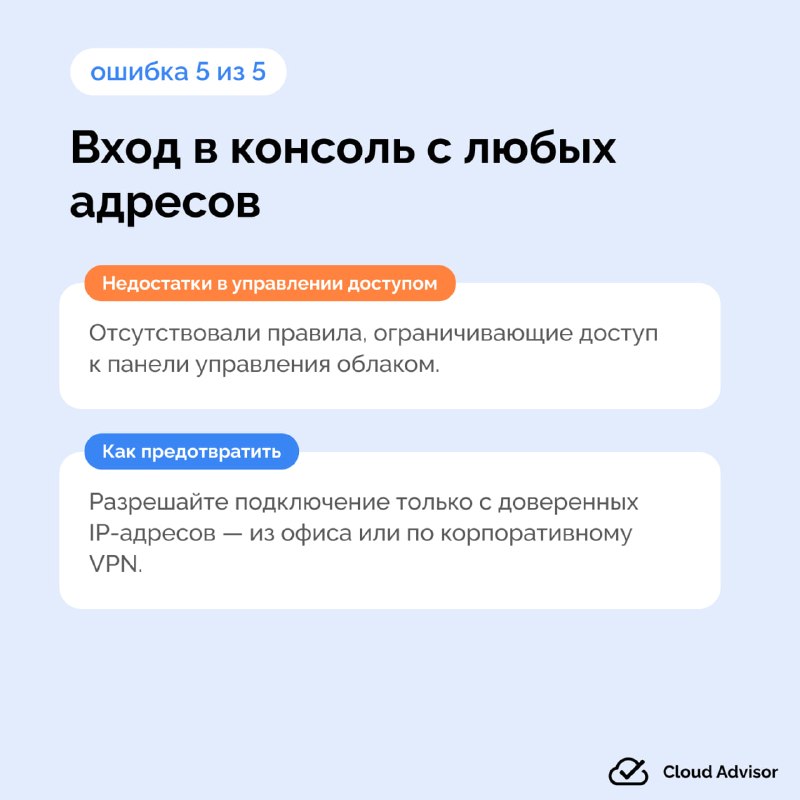
Разбор инцидента: как бывший сотрудник остановил Cisco Webex на две недели

В 2018 году экс-инженер Cisco воспользовался неотозванными учётными данными в AWS и удалил 456 виртуальных машин Webex Teams. Результат: две недели восстановления, более 16 000 пострадавших аккаунтов, $1,4 млн расходов и $1 млн компенсаций.

Это не APT: без фишинга, эксплойтов и вредоносного ПО. Только цепочка типичных ошибок в управлении доступом (IAM, Identity and Access Management).

В статье разбираем:
→ пять упущений, сделавших инцидент возможным; 
→ меры защиты: федерация удостоверений, блокировка неактивных учётных записей, ротация ключей, принцип наименьших привилегий и ограничение доступа к веб-консоли провайдера; 
→ почему недостатки в управлении IAM и мисконфигурации в облаке опаснее уязвимостей; 
→ как автоматически выявлять такие риски в облачной инфраструктуре.

Читать статью →

#инцидент #кибербезопасность #облачнаябезопасность #cloudsecurity
  • 🔥 4
  • 👍 2
  • ✍ 1
Post #27 225
Как защищены инфраструктуры, развёрнутые в российских публичных облаках: 5 фактов из отчёта Cloud Advisor

Российский бизнес стремительно осваивает публичные облака: всё больше компаний переносят туда свои сервисы и данные. Однако рост популярности облачных технологий закономерно привлекает и внимание злоумышленников. При этом объективных данных о реальном уровне защищённости российских облачных сред мало: команды опираются на разрозненные отчёты и собственный опыт.

Чтобы закрыть этот пробел, Cloud Advisor проанализировал данные десятков организаций — более 40 000 виртуальных машин в Cloud. ru и Yandex Cloud — и подготовил отчёт о фактическом состоянии безопасности облачных инфраструктур в России. Исследование фокусируется на том, насколько безопасно организации используют публичные облака и контролируют свою зону ответственности. 

Главный вывод: критические риски есть практически у каждой организации, использующей публичное облако. Проблемы носят системный характер и не зависят от облачного провайдера.


Пять ключевых фактов — в карточках ↑ 

Полная версия отчёта с деталями и практическими рекомендациями — по ссылке ↓

Скачать полный отчёт →
  • 🔥 10
  • ✍ 2
  • 👍 2
Post #26 96
Облачные провайдеры — лидеры роста на ИТ-рынке. Что это значит для CISO? 

CNews подвёл итоги ИТ-рынка за 2025 год. Среди топ-20 компаний быстрее всех по динамике выручки растут облачные провайдеры Cloud. ru (+50%) и Yandex B2B Tech, в состав которого входит Yandex Cloud, (+48%). Для сравнения, в среднем компании из первой двадцатки прибавили лишь 12%.

Полный рейтинг →

Вывод простой: облака с нами надолго, и их доля будет расти. На Западе в публичном облаке уже размещено 54% нагрузок крупных компаний и 63% — среднего и малого бизнеса. Российский рынок движется в том же направлении. 

Для CISO это означает, что защита облачной инфраструктуры — не разовый проект, а системная работа. Пора выстраивать полноценную стратегию и целенаправленно наращивать экспертизу команды. В этом поможет блог Cloud Advisor — регулярные статьи о безопасности в публичном облаке: от базовых принципов до разборов инцидентов и практических кейсов. 

Читайте и применяйте на практике → 

#ИБ #кибербезопасность #облачнаябезопасность #cloudsecurity
  • 👍 4
  • ✍ 3
  • 🔥 2
  • ⚡ 1
Post #25 122
Как Lamoda обеспечила комплексную защиту облака и сократила расходы на 15% с помощью Cloud Advisor

Переход в публичное облако означает смену парадигмы безопасности и управления ИТ-инфраструктурой. Скорость, гибкость, экономия — три главные выгоды облачной среды, но для максимальной отдачи нужно отказаться от привычных on‑premises подходов и использовать cloud‑native решения.

Lamoda выбрала Cloud Advisor — #1 CNAPP в России — и обеспечила комплексную защиту 100% ресурсов в Yandex Cloud, а также оптимизировала расходы на 15% (с потенциалом экономии до 40%).

Подробнее о том, как единая платформа Cloud Advisor решила задачи и службы ИБ, и ИТ-команды → читайте в кейсе.
  • 👍 6
  • 🔥 5
Post #24 95
Почему CNAPP — стандарт безопасности в публичном облаке

Публичное облако — принципиально новая среда. Специалистов, разбирающихся в его специфике, на рынке мало, а привычные инструменты ИБ не справляются с защитой развёрнутой в нём инфраструктуры.

Ответ на оба вызова — CNAPP, Cloud-Native Application Protection Platform. Это единая платформа, которая решает широкий спектр задач ИБ в одном продукте: управление уязвимостями, контроль конфигурации облака, безопасность Kubernetes, антивирусная защита, поиск секретов и многое другое.

В статье разбираем:
😄 почему традиционные инструменты не способны защитить инфраструктуру в публичном облаке,
😄 почему именно CNAPP стал стандартом облачной безопасности,
😄 из каких модулей платформа состоит (CWPP, KSPM, CSPM, CIEM) и за что каждый из них отвечает,
😄 как CNAPP находит опасные комбинации рисков и строит реальные пути атаки,
😄 почему единое решение эффективнее разрозненных инструментов.

Читать статью →

#CNAPP #облачнаябезопасность #кибербезопасность #cloudsecurity
  • 🔥 8
  • ⚡ 6
Post #23 112
Знаете ли вы все риски безопасности вашей инфраструктуры в публичном облаке?

Cloud Advisor уже более 6 лет защищает крупнейшие инфраструктуры в российских публичных облаках. Этот практический опыт лёг в основу «Карты облачных рисков». Используйте её как чек-лист, чтобы:

😄 провести аудит инструментов и процессов ИБ в облачной инфраструктуре;
😄 выявить и классифицировать угрозы, не упустив ни одного вектора атаки;
😄 расставить приоритеты защиты и обосновать инвестиции в ИБ перед руководством;
😄 подготовиться к миграции в публичное облако.

Получите карту бесплатно →
  • 🔥 9
Post #22 117
Управление CVE-уязвимостями в публичном облаке: почему традиционные подходы не справляются

Пока вы сканируете одни ресурсы в публичном облаке, в инфраструктуре появляются новые. Традиционные инструменты защиты в таких условиях неизбежно порождают «слепые зоны», где действия злоумышленников остаются незамеченными.

По данным Google Cloud, эксплуатация CVE-уязвимостей — вектор атак №1 для начального проникновения в облачную инфраструктуру (~31% случаев). При этом сканирование интернета на наличие свежих CVE начинается уже через 15 минут после их публикации.


В новой статье разбираем:

😄 Почему цена ошибки защиты в облаке в разы выше, чем в on-premises.
😄 Какие трудности возникают при использовании агентских и сетевых сканеров в динамической облачной среде.
😄 Почему CVSS-оценки недостаточно и как контекст ресурса в облаке меняет приоритет угроз.
😄 Как обеспечить 100% покрытие инфраструктуры без «слепых зон», выявлять токсичные комбинации обнаруженных рисков и видеть критические пути атаки.

✨Читать статью в блоге Cloud Advisor
  • 🔥 7
  • 👍 2
Post #20 110
Как Doma.ai ускорила работу с CVE-уязвимостями более чем в 10 раз

Doma.ai — разработчик цифровой экосистемы для ЖКХ — столкнулась с типичной проблемой облачной безопасности: legacy-сканер не обеспечивал полного покрытия инфраструктуры, полная проверка занимала до 20 часов и нередко завершалась ошибкой, а на ручную приоритизацию CVE аналитик тратил ещё более 4 часов.

Что изменилось после перехода на Cloud Advisor:
😄 100% покрытие инфраструктуры, включая новые ВМ сразу после создания,
😄 автоматическая приоритизация CVE с учётом наличия эксплойтов и контекста ресурса в облаке,
😄 стабильное соблюдение SLA по устранению уязвимостей,
😄 полный цикл сканирования сократился с более чем 20 часов до 1,5 часа.

«Мы получили не просто сканер уязвимостей, а комплексное решение, которое позволило полностью охватить целый спектр задач: от контроля конфигурации облака до антивирусной защиты и поиска секретов в открытом виде.»

Максим Мисюра, директор по информационной безопасности Doma.ai.


Как ИБ-команда Doma.ai решила сразу 8 задач с помощью CNAPP-платформы Cloud Advisor → читайте в блоге.
  • 🔥 7
  • 👍 3
  • ❤ 1
Post #19 142
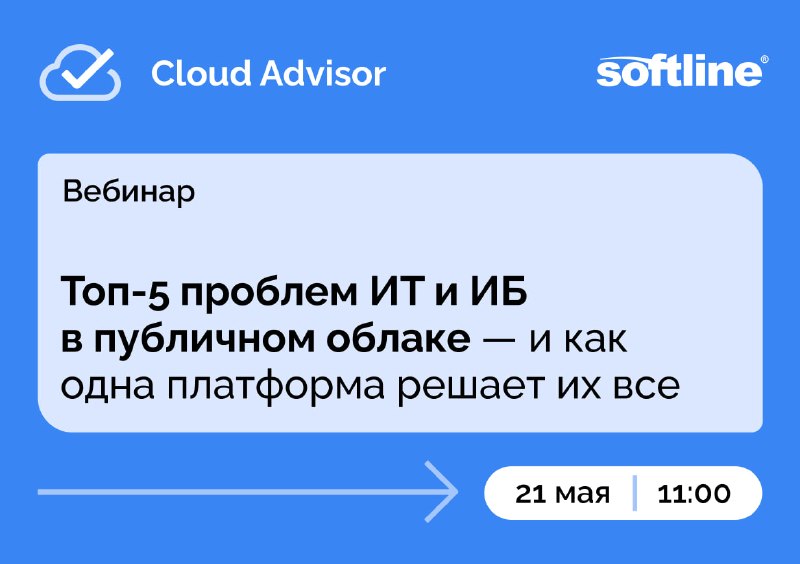
Вебинар: «Топ-5 проблем ИТ и ИБ в публичном облаке — и как одна платформа решает их все»

21 мая в 11:00 МСК приглашаем вас на совместный вебинар Cloud Advisor и Softline, на котором Генеральный директор Cloud Advisor Михаил Захряпин разберёт 5 главных проблем, с которыми ежедневно сталкиваются ИТ и ИБ команды при работе с публичным облаком:

😄 отсутствие полной картины рисков безопасности,
😄 «слепые зоны» из-за изменчивости облака,
😄 неспособность традиционных средств обеспечить безопасность в облаке,
😄 высокие расходы из-за неэффективного использования облачных ресурсов,
😄 проблемы инвентаризации ресурсов в облаке.

Узнайте, как решить их все с помощью единой платформы класса CNAPP.

Наиболее активные участники получат подарки от Cloud Advisor. Ждём вас!

🗓 Когда: 21 мая 2026, 11:00 МСК
📍Где: онлайн

👉 Зарегистрироваться
  • 🔥 4
  • 👍 3
  • ❤ 1
  • ✍ 1
Post #18 239
Как выявить вредоносную активность в облаке, когда другие средства защиты молчат?

Правильный ответ на этот вопрос такой: искать следы компрометации. Чтобы закрепиться в системе, злоумышленник, скорее всего, постарается внести изменения в файлы конфигурации или реестр (если это Windows), например, изменить скрипты автозагрузки, добавить свой SSH-ключ или подменить системную утилиту. Заметить такую активность поможет контроль целостности файлов (File Integrity Monitoring, FIM).

В облаке внедрить традиционный FIM, рассчитанный на инфраструктуру on-premise, сложно, поскольку постоянно создаются новые ресурсы, часто в обход ИБ — и не все они покрываются агентами или сканерами, что создаёт «слепые зоны». К тому же непрерывное развертывание и обновление агентов, а также настройка доступов для сканеров отнимают у команды массу ресурсов.

В новой статье рассказываем:
😄 Какие задачи информационной безопасности помогает решать FIM.
😄 В чем главная проблема традиционных FIM-решений в облаке.
😄 Как внедрить «правильный» безагентный FIM, который обеспечит полное покрытие динамической облачной среды без необходимости постоянной поддержки со стороны ИБ- и ИТ-команд.

👉 Узнайте, как внедрить контроль целостности файлов в публичном облаке без агентов и слепых зон
  • 👍 7
  • ✍ 3
  • 🔥 2
  • 😁 1
Older posts →

About this channel

How can I read @cloudsecinrus without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Облачная безопасность | Cloud Security: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Облачная безопасность | Cloud Security have?
Облачная безопасность | Cloud Security (@cloudsecinrus) has 70 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Облачная безопасность | Cloud Security know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →