TGViewer
Channel Public Channel
C.I.T. Security

C.I.T. Security

@citsecurity

Софт, статьи, книги, базы данных и многое другое. Воруем все самое интересное с просторов телеграма и форумов.

🤵Информационные войны и разведка: @cit_psyop
🧑‍🎓Курсы: @cit_course
🕵️Боты: @citsearch3_bot
@citsearch2bot
Subscribers
8.96K
Photos
3.1K
Videos
294
Links
4.5K

Showing posts older than #9097 · Back to latest

Older Posts 20 shown
Post #9096 986
🖥 Репозиторий: Nexphisher — расширенный инструмент для борьбы с фишингом

Nexphisher
— этот инструмент с открытым исходным кодом и 30 различными типами фишинговых сайтов, с помощью которых вы можете получить учетные данные учетной записи в социальной сети.

— Данный инструмент содержит почти все фишинговые веб-сайты в социальных сетях, такие как фишинг в Facebook, фишинг в Instagram, фишинг в WhatsApp и все остальное.

Поскольку эта программа использует туннелирование NGrok, ее можно использовать в общедоступных сетях.


⏺ Ссылка на GitHub

#Fishing #Kali #Linux
  • ❤ 2
Post #9095 1.02K
🖥 Репозиторий: Bbot —рекурсивный интернет-сканер

BEE·bot
— это многоцелевой сканер, вдохновленный Spiderfoot, созданный для автоматизации вашего Recon, Bug Bounties и ASM!

— Данный инструмент способен выполнять весь процесс OSINT в одной команде, включая перечисление поддоменов, сканирование портов, веб-скриншоты (с модулем gowitness), сканирование уязвимостей (с ядрами) и многое другое.

⏺ Ссылка на GitHub

#OSINT #Recon #BugBounty #Scanner
  • 🔥 3
Post #9094 1.08K
🖥 Репозиторий: Ettercap — инструмент сетевой безопасности

Ettercap
— это всеобъемлющий набор для атаки "человек посередине" (MITM). Он умеет сниффить (прослушивать) живые соединения, фильтровать на лету содержимое передаваемых данных и многие другие трюки.

— Данный инструмент поддерживает активное и пассивное вскрытие многих протоколов и включает многие функции для анализа сети и хостов.

⏺ Ссылка на GitHub

#MITM #Sniffing #Network
  • 🔥 1
Post #9093 1.03K
🖥 Репозиторий: ADB-Toolkit — инструмент для взлома устройства Android

ADB-Toolkit — это скрипт BASH с 28 опциями и разделом METASPLOIT, который имеет 6 опций, которые сделаны для простого тестирования на проникновение в устройстве Android.

— Данный инструмент поможет вам сделать что-нибудь и проверить свое устройство Android, безопасно оно или нет.

⏺ Ссылка на GitHub

#Tools #Android
  • 🔥 1
Post #9092 1.16K
🖥 Репозиторий: SIPVicious — тестирование безопасности VoIP

SIPVicious — это популярный набор инструментов для аудита систем голосовой связи на базе SIP (Session Initiation Protocol, протокол установки соединения).

— Данные инструменты предназначены для взлома и дальнейшего возможного использования серверов VoIP с целью звонков на дорогие платные номера или для голосового фишинга (vishing, voice fishing).

⏺ Ссылка на GitHub

#Tools #VoIP #Redteam
  • 👍 3
Post #9091 1.17K
🖥 Репозиторий: Storm-Breaker — удаленный доступ к камере и микрофону

Storm-Breaker
— это мощный инструмент социальной инженерии, который позволяет получить доступ к местоположению, камере и микрофону жертвы.

— Данный инструмент может также отслеживать IP-адрес целевой системы.

⏺ Ссылка на GitHub

#Tools #SE
  • 👍 3
  • 🔥 1
Post #9090 1.28K
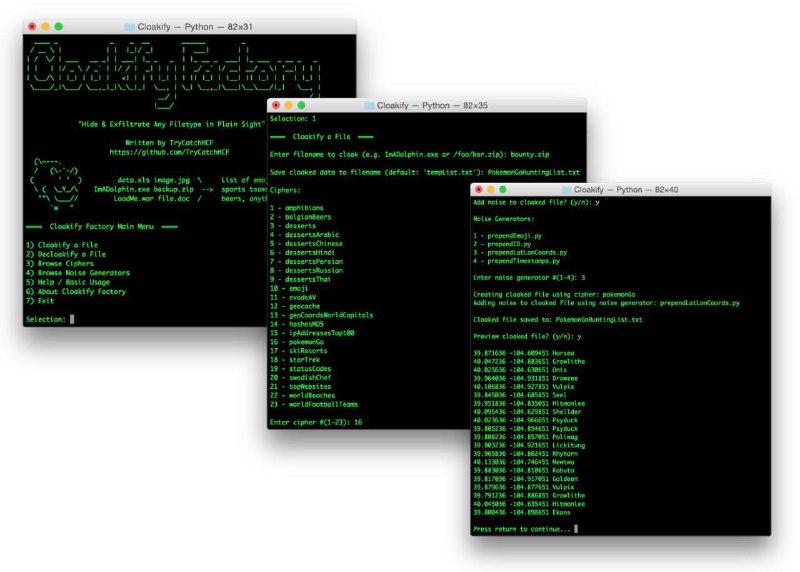
🖥 Репозиторий: CloakifyFactory — набор инструментов Cloakify

CloakifyFactory
— эксфильтрация и проникновение данных у всех на виду; Преобразуйте любой тип файла в список повседневных строк, используя текстовую стеганографию; Уклонение от устройств DLP/MLS, устранение средств управления белым списком данных, социальная инженерия аналитиков, уклонение от обнаружения AV

— Данные инструменты очень простые, мощная концепция, ограниченная только вашим воображением.

⏺ Ссылка на GitHub

#Tools
Post #9089 2.36K
⌛ Анализ вредоносных программ/URL.

https://virustest.gov.ru
Национальный мультисканер.

https://opentip.kaspersky.com/
TI портал и платформа анализа Лаборатории Касперского.

https://www.virustotal.com
Обнаружение вредоносного ПО антивирусными движками.

https://tria.ge
Сервис-песочница для анализа вредоносных программ. Он позволяет пользователям бесплатно анализировать образцы вредоносных программ в настраиваемой среде.

https://www.hybrid-analysis.com
Бесплатный автоматизированный сервис анализа вредоносных программ, работающий на базе Falcon Sandbox. Пользователи могут загружать файлы или URL-адреса для мгновенного анализа, сервис обеспечивает анализ угроз с использованием машинного обучения, TI, антивирусных движков и статического анализа. Поддерживает сопоставление правил YARA.

https://analyze.intezer.com
Обеспечивает анализ вредоносных программ и TI. Помогает выявлять сходства между известными семействами вредоносных программ.

https://cuckoosandbox.org
Знаменитая Кукушка. Автоматизированная система анализа вредоносных программ с открытым исходным кодом. Она позволяет пользователям анализировать подозрительные файлы и URL-адреса в песочнице.

https://www.joesandbox.com
Автоматизированная платформа анализа вредоносных программ, которая анализирует файлы и URL-адреса разных архитектур: Windows, macOS, Linux и Android. Предоставляет подробные аналитические отчеты и поддерживает различные расширенные функции.

#malware
  • 👍 5
Post #9088 1.58K
  • 👍 20
  • 🔥 3
Post #9087 1.47K
🖥 Репозиторий: Go Defender — передовые методы защиты приложений Go от атак на отладку и виртуализацию

Go Defender
— это пакет Go, который предоставляет функциональность для обнаружения и защиты от различных форм инструментов отладки и сред виртуализации.

— Данный инструмент включает в себя:
1. Антивиртуализация;
2. Антиотладка;
3. Процессы;
4. Анти-Dll-инъекция;
5. Быстрый Nutshell.

⏺ Ссылка на GitHub

#Go
  • 👍 1
Post #9086 1.29K
🖥 Репозиторий: Nexphisher — расширенный инструмент для борьбы с фишингом

Nexphisher
— этот инструмент с открытым исходным кодом и 30 различными типами фишинговых сайтов, с помощью которых вы можете получить учетные данные учетной записи в социальной сети.

— Данный инструмент содержит почти все фишинговые веб-сайты в социальных сетях, такие как фишинг в Facebook, фишинг в Instagram, фишинг в WhatsApp и все остальное.

Поскольку эта программа использует туннелирование NGrok, ее можно использовать в общедоступных сетях.


⏺ Ссылка на GitHub

#Fishing #Kali #Linux
  • ❤ 1
Post #9085 1.26K
🖥 Репозиторий: NetAlertX — революция в управлении сетью и безопасности

NetAlertX
— это инструмент обнаружения злоумышленников Wi-Fi/LAN с открытым исходным кодом, который сканирует вашу сеть на наличие подключенных устройств и предупреждает вас при обнаружении новых или неизвестных устройств.

— Данный инструмент обеспечивает видимость вашей сетевой активности, чтобы помочь вам отслеживать несанкционированный доступ.

⏺ Ссылка на GitHub

#Network #Scanner
  • 👍 1
Post #9084 1.14K
🖥 Репозиторий: Security Onion — инструмент для мониторинга угроз

Security Onion
— представляет собой бесплатную и открытую платформу, предназначенную для обнаружения угроз, мониторинга безопасности предприятия и управления журналами.

— Данный инструмент содержит другие полезные инструменты, такие как Playbook, osquery, CyberChef, Elasticsearch, Logstash, Kibana, Suricata и Zeek.

⏺ Ссылка на GitHub

#Tools #Onion #Monitoring
  • ❤ 2
Post #9083 1.06K
#софты не проверял осторожно
Post #9082 1.3K
catchi @pr0xit.zip6.3 MB
✈️ Catchi 1.0

🗣️ Моя личная программа для перехвата протокола STUN.

Простыми словами эта программа поможет вам получить айпи собеседника при звонке.

[✅] Установка


⬜️ Установить python 3.11

https://www.python.org/downloads/release/python-3110/

При установке нажать галочку add to path, а в конце disable path limit

⬜️ Запустить установщик .bat от имени администратора

🚩 Запустить Catchi.exe

[📒]

Важн

о

Программа
работает исключительно на peer2peer связи. Что бы вам удалось получить IP вы должны быть у друг друга в контактах. (В настройках тг по умолчанию если вы у друг друга в контактах то будет использовать peer2peer)

[

?

?] И на ко

нец…

После запуска выберите стрелочками свой интернет (можно посмотреть в диспетчере задач, если их несколько то посмотрите какой из них активный, тот и выбирайте)

Дальше нажмите мышкой начать сканирование и подтвердите нажав Enter
  • ❤ 1
Post #9078 2.13K
Ethical Hacking Termux Paid Course.rar332 MB
👩‍💻 Ethical Hacking Termux Paid Course [2025] 👩‍💻

🪄Introduction
🪄Termux Installation in Windows
🪄Termux fun with Figlet, Prinenv, Toilet, Cmatrix, Factor, Cowsay
🪄Facebook Hacking
🪄Shellphish Social Media Hacking
🪄Screenfetch Gaming System
🪄Website Vulnerability Scanner
🪄DarkFly Tool
  • 👍 1
Post #9077 1.8K
🇷🇺 Come join us now!
  • 😁 7
  • 🔥 4
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →