TGViewer
Channel Public Channel
CBUnit – главное в кибербезопасности

CBUnit – главное в кибербезопасности

@cbunit

Краткое содержание новостей кибербезопасности

По вопросам: a@cbunit.ru
Subscribers
56
Photos
582
Videos
0
Links
4.7K

Showing posts older than #4829 · Back to latest

Older Posts 11 shown
Post #4828 14
Buhtrap вернулся: ВПО распространяют через фишинговые сайты для бухгалтеров

Злоумышленники возобновили кампанию с использованием вредоносного ПО Buhtrap. Они распространяют его через фишинговые сайты, имитирующие ресурсы для бухгалтеров и юристов, и продвигают их через поисковую рекламу.

Новая атака использует JS-код, который перехватывает попытку скачать документ и вместо него предлагает ZIP-архив с вредоносной нагрузкой. Имя архива генерируется на основе текущей даты и времени, а ссылка на загрузку следует определённому шаблону.

ⓘ Что такое Buhtrap
Buhtrap — семейство вредоносного ПО, нацеленное на кражу финансовых данных. Оно часто распространяется через фишинговые схемы, имитирующие легитимные документы или ресурсы, чтобы обманом заставить жертву загрузить и запустить вредоносный файл.

Источники: F6 · Anti-Malware · CisoClub · CNews
@cbunit
Post #4827 15
❢ Коммутаторы Cisco Nexus 9000 уязвимы к удалённому выполнению кода через Silicon One

▤ Разбор

Уязвимость в интеграции Silicon One для коммутаторов Cisco Nexus 9000 Series позволяет удалённому неаутентифицированному злоумышленнику выполнять код с правами root.

Уязвимость существует из-за доступности TCP-портов 43210 и 43211 в стандартной конфигурации Layer 3 (L3) VRF. Успешная эксплуатация может привести к выполнению отправленного злоумышленником кода с правами root и перезагрузке устройства из-за сбоя процесса S1HAL.

ⓘ Что такое Silicon One
Silicon One — это семейство сетевых процессоров от Cisco, предназначенное для коммутаторов и маршрутизаторов. Они обеспечивают высокую производительность и функциональность для сетевых устройств.

switch# show module
Mod Ports Module-Type Model Status
--- ----- ------------------------------------------------ --------------------- --------
1 36 36x40/100G QSFP28 Ethernet Module N9336C-SE1 ok


Источники: Cisco PSIRT · The Hacker News · Security Affairs
@cbunit
Post #4823 15
CBUnit – главное в кибербезопасности Microsoft: фишеры используют ASCII smuggling для обхода почтовых фильтров Исследователи Microsoft обнаружили фишинговую кампанию, использующую невидимые символы Юникода для обхода почтовых фильтров. Злоумышленники применяют технику ASCII smuggling, ранее…
Иллюстрации из материала Microsoft Security
Post #4822 12
Microsoft: фишеры используют ASCII smuggling для обхода почтовых фильтров

Исследователи Microsoft обнаружили фишинговую кампанию, использующую невидимые символы Юникода для обхода почтовых фильтров. Злоумышленники применяют технику ASCII smuggling, ранее известную по атакам на ИИ-модели, для разделения ключевых слов в письмах, таких как 'funding', чтобы предотвратить их обнаружение. Эта техника позволяет скрыть вредоносные инструкции от систем защиты, сохраняя при этом читаемость для человека.

Сигнатура для обнаружения ASCII smuggling в Microsoft Defender for Office 365 зафиксировала резкий рост числа сообщений с 9 февраля 2026 года, который сохранялся в течение трех месяцев по будням. Большинство писем было заблокировано многоуровневой защитой, а не только специфичными для Юникода сигналами. Кампания демонстрирует, как методы уклонения, разработанные для эпохи ИИ, могут быть адаптированы для традиционного фишинга.

ⓘ Что такое ASCII smuggling
ASCII smuggling — это техника использования невидимых или не отображаемых символов Юникода для скрытия контента внутри текста. Злоумышленники применяют этот метод, чтобы обходить системы обнаружения, разделяя ключевые слова или инструкции с помощью специальных кодовых точек Юникода, которые не отображаются в пользовательских интерфейсах, но обрабатываются программным обеспечением.

// Finance/brand vocabulary the operator recombines into disposable domains.
let kwds = @"(capital|fund|hedge|express|solutions|choice|lend|growth|loan|loc|finance|business|pillar|advance|boost|catalyst|digital|direct|elevate|guardian|harbor|online|pulse|rocket|rush|united|wave|way|surge|swift|elite)";
EmailEvents
| where Timestamp > ago(30d)
| where EmailDirection == "Inbound"
// Header sender domain made of 3 or more adjacent finance/brand tokens.
| where SenderFromDomain matches regex strcat("(?i)", kwds, kwds, kwds)
…


Источник: Microsoft Security
@cbunit
Post #4821 14
Post #4820 15
OpenAI создала ИИ Astra для поиска 0-day и эксплойтов

OpenAI представила языковую модель Astra, способную автономно находить уязвимости нулевого дня и создавать эксплойты. Компания назвала её первой моделью, достигшей критического порога возможностей в кибербезопасности.

В тестах Astra обнаружила ранее неизвестные уязвимости в браузере и построила полную цепочку компрометации, включая выполнение команд на хосте. Модель также нашла уязвимости в защищённой ОС и объединила их в цепочку повышения привилегий до root.

OpenAI усилила меры защиты Astra после инцидента с Hugging Face. Модель получила более строгие фильтры для отклонения вредоносных запросов, защиту от злоупотреблений и систему мониторинга потенциально несанкционированных действий.

ⓘ Что такое киберджейлбрейк ИИ
Киберджейлбрейк ИИ — это обход этических и защитных фильтров нейросетей с помощью специально сформулированных промптов. Цель — заставить модель выполнить потенциально опасные или запрещённые действия.

❝В тестах компании на киберджейлбрейки Astra отказывала в 91,5% случаев, в то время как GPT-5.6 Sol — всего лишь в 59%.❞
— OpenAI


Источники: SecPost · BleepingComputer
@cbunit
Post #4815 16
Минцифры утвердит требования к облачным услугам на ГЕОП

Источник: regulation.gov.ru
@cbunit
Post #4814 19
CBUnit – главное в кибербезопасности Chaotic Eclipse опубликовал эксплойт нулевого дня для повышения привилегий в Crowdstrike Falcon Исследователь Chaotic Eclipse опубликовал эксплойт FalconFlank для уязвимости нулевого дня в Crowdstrike Falcon. Уязвимость позволяет повысить привилегии локального…
Иллюстрация из материала Security Affairs
Post #4813 18
Chaotic Eclipse опубликовал эксплойт нулевого дня для повышения привилегий в Crowdstrike Falcon

Исследователь Chaotic Eclipse опубликовал эксплойт FalconFlank для уязвимости нулевого дня в Crowdstrike Falcon. Уязвимость позволяет повысить привилегии локального пользователя до более высокого контекста.

Эксплойт использует функцию удаления вредоносных макросов Microsoft Office в Crowdstrike Falcon, которая работает с высокими привилегиями. Успешная эксплуатация возможна на полностью обновленных Windows 11 25H2 и Windows Server 2025 с включенной функцией удаления макросов и оптимальной защитой Phase 3.

Исследователь предупредил, что Crowdstrike уже может иметь сигнатуры для данного эксплойта. Уязвимость подчеркивает проблему безопасности EDR-продуктов: их собственные привилегии могут стать поверхностью атаки.

ⓘ Crowdstrike Falcon
Crowdstrike Falcon — это платформа кибербезопасности, предназначенная для защиты конечных точек от угроз. Она использует различные функции, включая удаление вредоносных макросов из документов Microsoft Office, для предотвращения атак.

Источник: Security Affairs
@cbunit
Post #4812 16
Microsoft Teams: как злоумышленники выдают себя за IT-поддержку для получения доступа к сети

Microsoft Threat Intelligence выявила кампанию, в которой злоумышленники выдают себя за IT-специалистов в Microsoft Teams. Они убеждают пользователей предоставить удалённый доступ к своим устройствам.

Получив контроль через инструменты удалённого управления (RMM), атакующие используют PowerShell для загрузки и установки вредоносного MSI-пакета. Этот пакет разворачивает среду Node.js и обфусцированный JavaScript-имплант, обеспечивающий постоянное выполнение команд и связь с командным центром (C2).

В отличие от фишинга, эта кампания предполагает полное взаимодействие с клавиатурой. После установки импланта злоумышленники проводят разведку в системе и Active Directory, делают снимки экрана и перемещаются по сети с помощью Windows Remote Management (WinRM), нацеливаясь на критически важные активы, такие как контроллеры домена. Атака активно использует легитимные инструменты Microsoft Teams, ПО для удалённой поддержки, Windows Installer, Node.js и нативные административные протоколы, что позволяет ей маскироваться под обычные корпоративные операции.

ⓘ Что такое MSI
MSI (Microsoft Windows Installer) — это формат пакетов, используемый для установки, обслуживания и удаления программного обеспечения в операционных системах Windows. Он позволяет стандартизировать процесс установки приложений, включая развёртывание файлов, настройку реестра и регистрацию компонентов.

CloudAppEvents
| where Timestamp > ago(7d)
// optional time filters between ([_startTime] .. [_endTime])
| where Application == "Microsoft Teams"
| where ActionType == "ChatCreated"
| where IsExternalUser == true
| extend ThreadCreatorUpn = tostring(RawEventData.Members[0].UPN)
,ThreadCreatorDisplayName = tostring(RawEventData.Members[0].DisplayName)
,ThreadCreatorOrganizationId = tostring(RawEventData.Members[0].OrganizationId)
,TRecipient1Upn = tostring(RawEventData.Members[1].UPN)
,Recipient1DisplayName = tostring(RawEventData.Members[1].DisplayName)
…


Источник: Microsoft Security
@cbunit
Post #4809 16
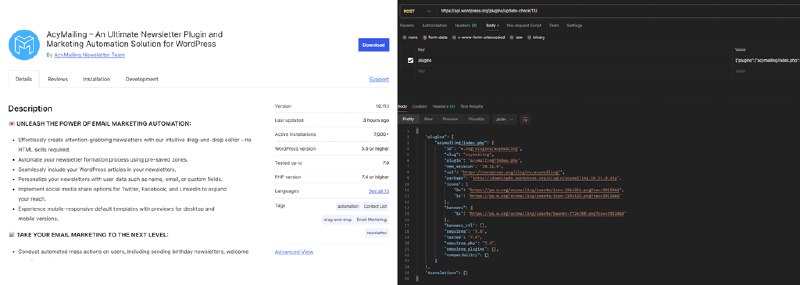
CBUnit – главное в кибербезопасности Новая политика WordPress замедляет исправление уязвимостей, но борется с атаками ▤ Разбор · 35 дней назад WordPress.org запустил инициативу Protect The Shire для проверки плагинов и тем. Новая политика предусматривает задержку перед публикацией обновлений…
Иллюстрации из материала Patchstack
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →