TGViewer
CBUnit – главное в кибербезопасности CBUnit – главное в кибербезопасности @cbunit · 55 subscribers
Post #5354 6
Splunk .conf26: запись трафика для обнаружения атак нулевого дня

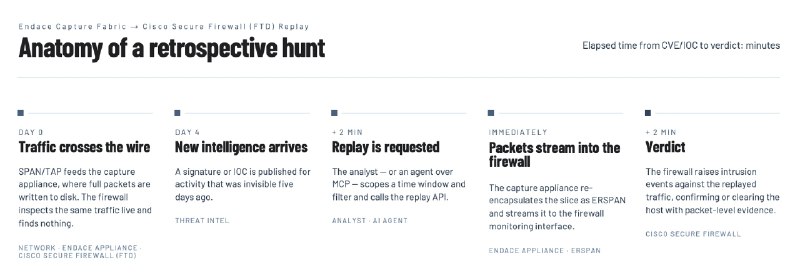
Компании сталкиваются с проблемой обнаружения атак нулевого дня. ИИ ускоряет как поиск уязвимостей, так и их эксплуатацию. Стандартные логи и системы выборочной записи трафика (PCAP) неэффективны для расследования таких атак, так как не сохраняют содержимое вредоносного трафика.

Для решения проблемы Splunk .conf26 применил непрерывную запись всего трафика. Это позволило аналитикам воспроизводить прошлый трафик с использованием актуальных правил обнаружения. Такой подход помогает выявлять компрометации, произошедшие до установки патчей, или подтверждать отсутствие инцидентов.

ⓘ Что такое Agentic SOC
Agentic SOC — это концепция оперативного центра безопасности, который использует автоматизированные агенты для проактивного поиска угроз и реагирования на инциденты. Он дополняет традиционные SOC-процессы, позволяя быстрее анализировать прошлый трафик и выявлять скрытые угрозы.

Источник: Cisco Security
@cbunit
More from @cbunit
  1. Oct 8, 2026#дайджест Главное к исходу четверга (08.10): 🔸 Коммутаторы Cisco Nexus 3000/9000 уязвимы…
  2. Oct 8, 2026Grid Protection Alliance устранила критические уязвимости в openPDC и openHistorian Grid P…
  3. Oct 8, 2026ИБ-Пророки обсудили будущее ИБ: защита личности, ИИ и скорость атак На форуме GISDAYS 2026…
  4. Oct 8, 2026Злоумышленники захватили домены верхнего уровня и выпустили поддельные сертификаты для Goo…
  5. Oct 8, 2026Vendor lock-in в ИБ: Максим Степченков и Ева Беляева обсудили риски и решения Разбор целик…
  6. Oct 8, 2026США назначили $10 млн за информацию о китайском хакере из группы Hafnium Госдепартамент СШ…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →