ShinyHunters взломали ФБР через 0-day в Oracle PeopleSoft, похитив данные
Группировка ShinyHunters заявила об атаке на системы ФБР с использованием уязвимости нулевого дня в Oracle PeopleSoft. Злоумышленники утверждают, что получили доступ к внутренним сервисам и похитили конфиденциальные данные сотрудников и соискателей.
Уязвимость, по словам атакующих, позволяет выполнять удалённый код. Они использовали её для проникновения в системы ФБР и перемещения в облачную инфраструктуру FBI-managed AWS GovCloud. ShinyHunters заявляет о краже от 2 до 3 ТБ данных, включая информацию о текущих и бывших сотрудниках, соискателях и другие внутренние записи. Группировка также утверждает, что эта же уязвимость нулевого дня эксплуатируется против других организаций, включая компании из списка Fortune 500.
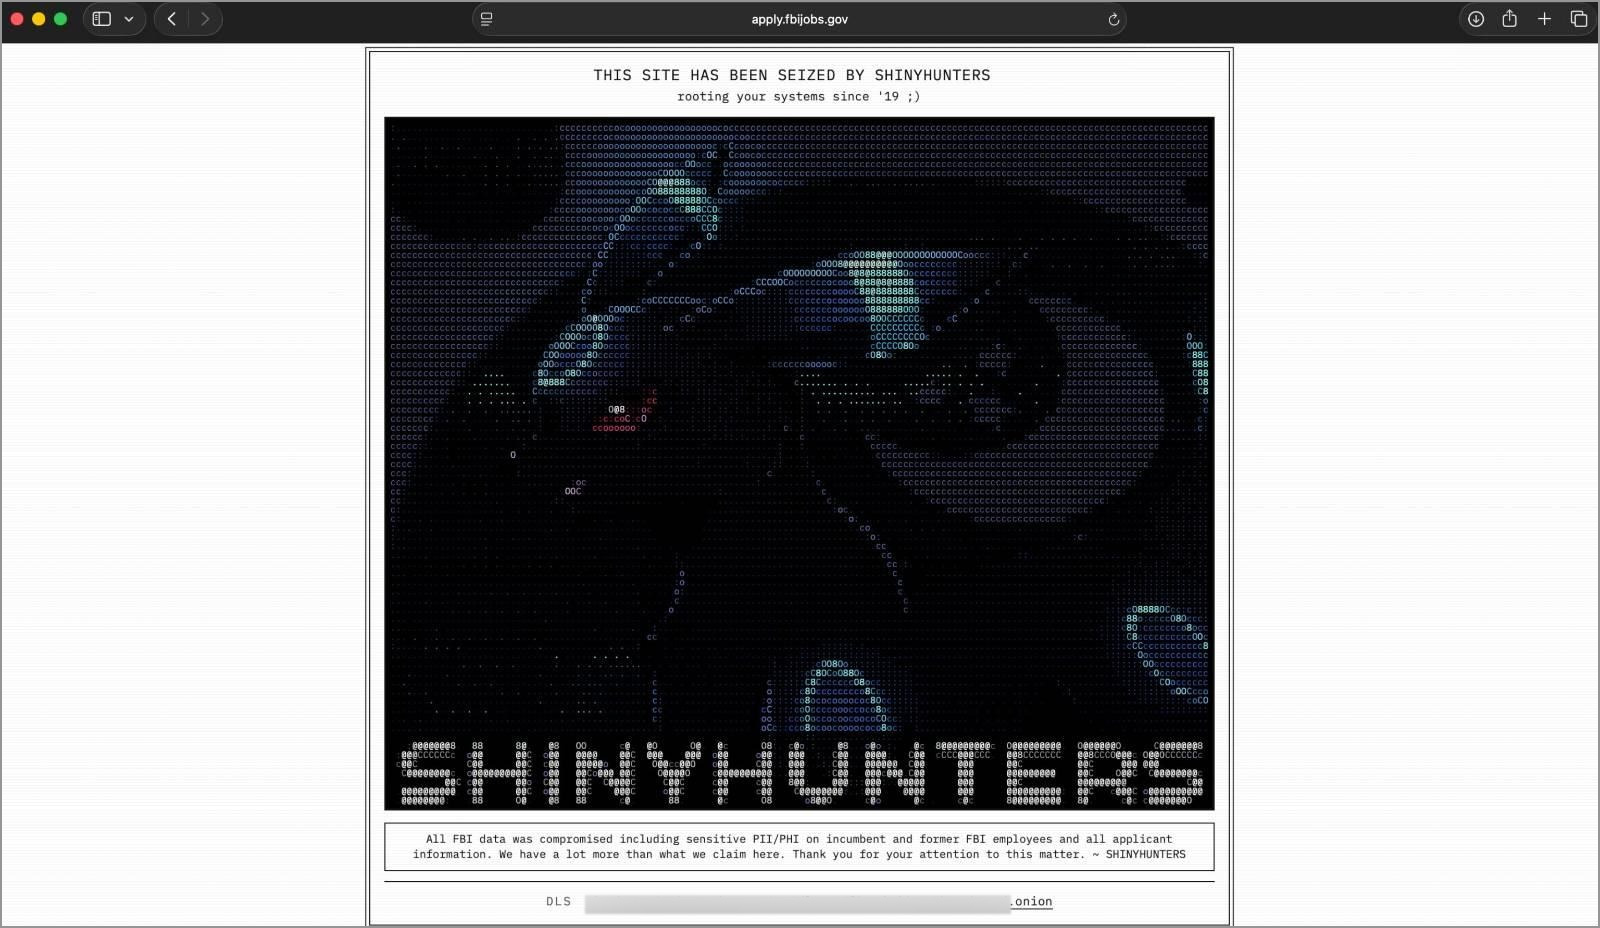
ФБР подтвердило расследование заявлений, но не подтвердило факт взлома или кражи данных. ShinyHunters предоставила скриншот сайта FBI Jobs с сообщением о компрометации данных сотрудников и соискателей, а также два образца украденных записей. Атака, по заявлению группировки, является ответом на отчёт ФБР о деятельности ShinyHunters, опубликованный в мае 2026 года.
ⓘ Что такое Oracle PeopleSoft
Oracle PeopleSoft — это набор интегрированных приложений для управления человеческими ресурсами, финансами, цепочками поставок и другими бизнес-процессами. Уязвимость в этой системе может предоставить злоумышленникам доступ к конфиденциальным данным сотрудников, финансовой информации и другим критически важным записям.
Источники: BleepingComputer · «Хакер» · SecurityLab · SecPost
@cbunit
Post #5110
8