Android-троян RatHat управляет устройствами с помощью ИИ
Обнаружено новое вредоносное ПО для Android под названием RatHat. Оно использует ИИ-подсистему для удалённого управления скомпрометированными устройствами.
Исследователи Zimperium zLabs связывают RatHat с китайскими хакерскими группами, поскольку в нём обнаружены LLM-промпты на китайском языке. Распространение происходит через вредоносную рекламу, SMS и фишинговые сайты, предлагающие загрузку APK вне Google Play.
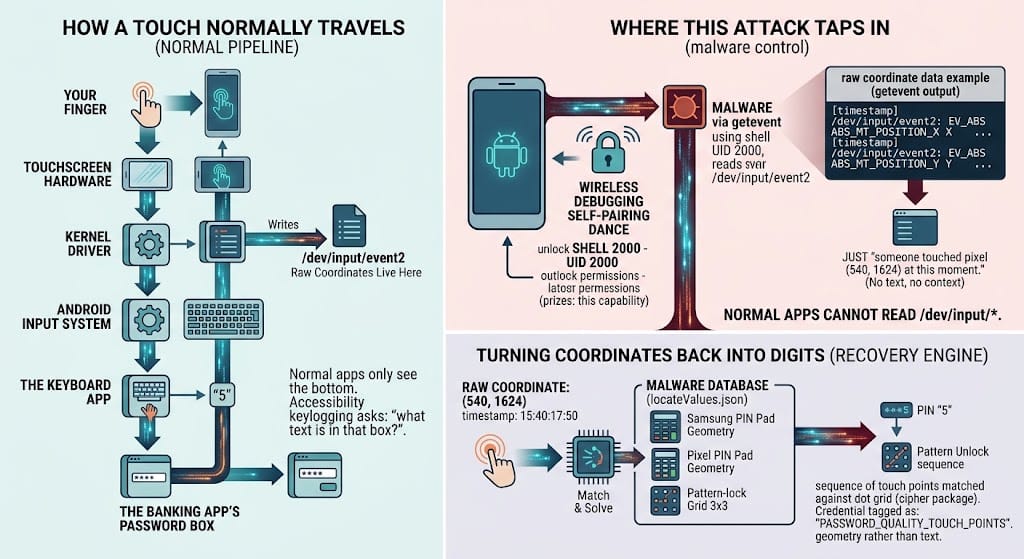
RatHat злоупотребляет разрешениями Accessibility для выполнения привилегированных действий, включая включение Developer Options и Wireless Debugging. Это позволяет получить локальный доступ к командной строке без внешнего компьютера, аналогично механизмам в ToxicPanda и RedHook. Доступ ADB используется для установки агента, который выполняет команды с правами ADB shell, обходит ограничения батареи и обеспечивает персистентность.
ⓘ Что такое RatHat
RatHat — это вредоносное ПО для Android, которое использует ИИ для автоматизации управления интерфейсом устройства. Оно позволяет злоумышленникам удалённо управлять скомпрометированными устройствами, обходить меры безопасности и собирать конфиденциальные данные, имитируя действия пользователя.
Источники: BleepingComputer · SecurityMedia
@cbunit
Post #5010
11