DPRK APT используют HAProxy и curlRAT для шпионажа за медиа и автопромом Южной Кореи
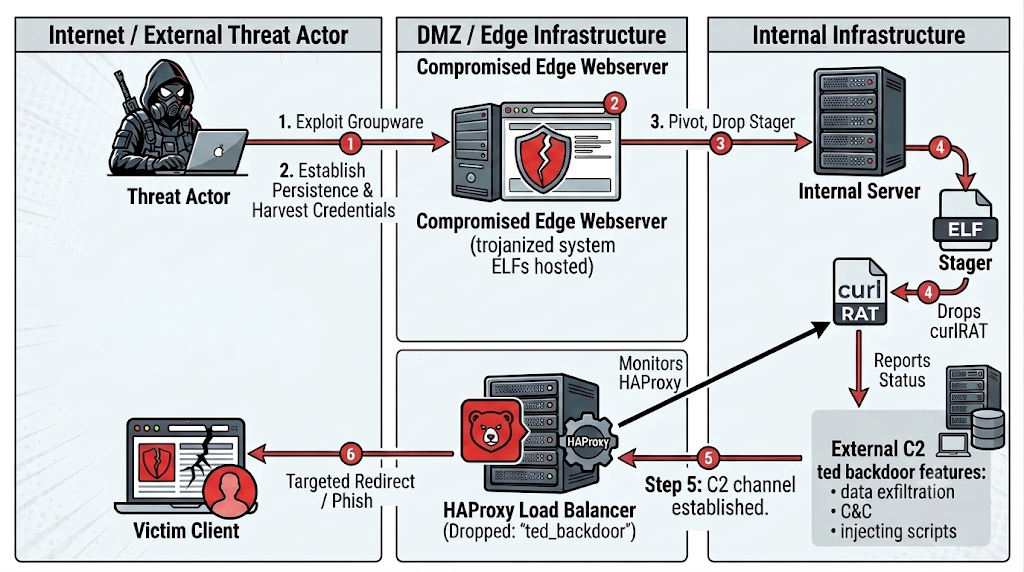
Исследователи Rapid7 обнаружили новый набор инструментов для Linux, нацеленный на южнокорейские медиа и автомобильную промышленность. Кампания использует бэкдор "ted backdoor" в HAProxy, а также троянизированные версии системных утилит.
Этот фреймворк позволяет злоумышленникам выполнять удаленные команды, внедрять вредоносные скрипты в веб-трафик, собирать учетные данные и вести долгосрочную слежку. Бэкдор "ted backdoor" интегрируется в HAProxy версии 2.8.12, используя его API для перехвата трафика и сокрытия от мониторинга.
Вместе с бэкдором используются SSH-кейлоггер и RAT на базе curl. Исследователи связывают эти атаки со средней степенью уверенности с северокорейскими APT-группировками, предполагая цели шпионажа. Кампании, вероятно, начались в начале 2025 года, а самые ранние загрузки на VirusTotal датируются серединой 2025 года.
ⓘ Что такое "ted backdoor"
"ted backdoor" — это вредоносный модуль, интегрированный в легитимный балансировщик нагрузки HAProxy. Он использует внутренние механизмы HAProxy для перехвата и анализа HTTP-трафика, кражи сессионных cookie и внедрения пользовательских скриптов на веб-страницы. Это позволяет злоумышленникам проводить атаки типа "watering hole" и собирать конфиденциальные данные.
Источник: Rapid7
@cbunit
Post #4837
12