TGViewer
Channel Public Channel
Subscribers
2.56K
Photos
243
Videos
100
Links
228

Showing posts older than #405 · Back to latest

Older Posts 11 shown
Post #404 852
Bug or Defect? Привіт, друзі ☀️☀️☀️ Як справи? Ранкові Історії QA: Хотів поділитись реальною історією, болем моїх учнів. До мене часто приходять люди, хтось качнути практику, хтось підготуватись до співбесіди. І от була підготовка під вакансію, де все чітко, треба знати…
Всім раночку ☀️
Сьогодні без історій, просто вже дві кави бахнув бо вчора до 12 ночі сидів, готував матеріали для учня.

А сьогодні ранковий дейлик, куча задач і беклог дивиться на мене, як собака, що давно не гуляв

Тому зібрався і йду гребти)
А вам бажаю продуктивного дня і спокійних продів ❤️

А ось це відео трошки по темі, яка болить
вакансії для джунів з вимогами як до архітектора....
І так, багато хто погоджується, бо реально хочеться попасти на проект, вирвати шанс, довести, що можеш.


Обняв 🤗
  • 😁 19
  • 💯 7
Post #402 776
Bug or Defect? Доброго вечора) Я знаю, я обіцяв і не забув. Сьогодні трохи про безпеку. Не лекція, а просто по-людськи, шо я юзав, юзаю, і за що не соромно порадити. Тема реально зараз гаряча, всі говорять про CVE, вразливості, атаки на прод, і навіть QA вже не може нічого…
Доброго вечора!

Ну я як і говорив - почнемо з Snyk, це не для галочки, а щоб потім не горіти на проді
(перевірка залежностей, як must-have навіть для QA)

Я як QA не пишу продакшн-код, але точно не хочу, щоб через одну залежність із CVE в нас зламали пів сервісу.

Що я маю вас сказать от вам реально тул, яким користуються. Snyk це штука, яка бере твої package.json, pip, Dockerfile і каже, в цій версії бібліотеки, уразливість, ось яка, і ось як пофіксити.

Ви скажете навішо це де це юзати як QA, Так от
- Коли тестиш Node.js бек, перевірив, що в npm не тягнемо якусь дичину
- У пайплайні CI/CD поставили як перевірку і білд падає, якщо щось страшне
- Локально, перед тим як готуєте реліз до UAT, щоб не тягти CVE-шку на stage
- Навіть на Docker-образах ганяти, щоб зрозуміти, що там всередині з безпеки

по налаштуванням все дуже просто.
Встановив
npm install -g snyk    

Авторизувався
snyk auth 

І перевірив
snyk test  


Або якщо Docker
snyk container test my-image

І прямо виводить, що, де, чому погано, і яка версія вже з пофікшеним.

Snyk класний тим, що не просто знайшов, а ще і пояснив, показав, яку версію краще або інтегрується з Git (робить PR з фіксом) ну і також можна підв’язати до CI/CD.

Який мій поінт і чому це важливо на мою думку

- Бо ми теж частина команди, яка випускає продукт
- Бо якщо щось бахне на проді, клієнта не хвилює, хто мав це помітити
- Бо вміти перевірити свої тулзи, свій API чи навіть бекенд на CVE це про зрілість

Я не безпековий експерт. Але коли можу одним рядком побачити, що наш axios старий і дірявий то чого б ні?
Особливо коли це безкоштовно, швидко і реально корисно.
Юзайте, і не тільки для себе, а й щоб девам не соромно було здавати реліз.

Так що таке, з вас як завжди серденько чи шо там, якщо є що додати то тільки велком)

Гарного всім вечора!

Обняв 🤗
  • ❤ 18
  • 🔥 7
  • 👌 2
Post #401 640
  • 👀 8
  • 👍 3
Post #400 700
Привіт, друзі ☀️☀️☀️
Як справи?

Ранкові Історії QA:
Хотів поділитись реальною історією, болем моїх учнів.

До мене часто приходять люди, хтось качнути практику, хтось підготуватись до співбесіди.
І от була підготовка під вакансію, де все чітко, треба знати інструменти, стек, як працюєш, з чим працюєш ну класика.
Ми все прогнали, розібрали по пунктах, попрактикувались, людина була готова.

А потім після співбесіди пише.
Просто все було не те. Питали зовсім не по вакансії. Було враження, що шукають не QA, а QA + Project Manager в одній особі. Жодного технічного питання, ні слова про тули.

І тут головне таке буває.
Є шаблон вакансії і є реальний співбесідник, який просто хоче побачити як ти думаєш.
Іноді в голові в тебе зараз буду пояснювати, як я працюю з Postma, а тебе питають, а як би ти налаштував команду з 6 QA .

І це збиває. Бо коли ти відповідальний і реально готувався, важко перемкнутись.

Але це теж досвід. Такі співбесіди перевіряють не тільки твої знання, а як ти поводиш себе, коли йде не за планом.

Було у вас таке?
Думаю, буде корисно, якщо поділитесь, особливо тим, хто зараз в пошуках.

Всім гарного дня, не здавайтесь| Сильні 💪
Обняв 🤗
  • ❤ 20
  • 💯 7
  • 💔 3
Post #397 772
Доброго вечора)

Я знаю, я обіцяв і не забув.
Сьогодні трохи про безпеку. Не лекція, а просто по-людськи, шо я юзав, юзаю, і за що не соромно порадити.
Тема реально зараз гаряча, всі говорять про CVE, вразливості, атаки на прод, і навіть QA вже не може нічого не знаю, я тільки тестую кнопочки.

Ну шо я маю вам сказать ось вам 4 тули, які я сам юзав и окремі юзаю іноді зараз

Snyk, коли треба перевірити код і залежності
Юзав його прямо в CI, бо він може автоматом знайти вразливі бібліотеки ще до релізу.
CVE-шки витягує це прям кайф.
Як мінус це трохи обмежений безкоштовний тариф, але на перевірити вистачає.
https://snyk.io/

ZAP (OWASP) ну це прям класика для перевірки вебдодатків (DAST) ну я думаю багато хто про нього знає)
Я його юзаю, коли треба швидко прогнати фронт.
Просто, без зайвого, є UI, можна інтегрувати.
Для автоскану на тесті прям те, що треба.
Поставив, запустив, і він уже щось гризе твій проєкт
https://www.zaproxy.org/

Burp Suite якщо хочеш прямо сам руками все перевірити
Юзається для ручного тестування безпеки, редіректи, токени, фуззинг, інспекція респонсів.
Це вже не натисни кнопку а це прямо дай-но я сам подивлюсь, що ви тут натворили.
Складніший, але кайфовий інструмент.
https://portswigger.net/burp/pro

Nessus це коли ми говоримо вже не про UI, а про сервери і мережі
Я юзав його, коли треба було глянути, чи є відкриті порти, погано захищені сервіси, або просто пробігтись по інфраструктурі.
Юзав у внутрішній мережі між сегментами допоміг знайти лишні доступи, які мали б бути закриті.
https://www.tenable.com/products/nessus

Це, звісно, не повний список, але ті, які реально працювали у мене в роботі, не з гугла, а з життя.

Якщо цікаво то з вас серденько, зроблю по кожному окремо мінігайд як, де і навіщо юзати.

Пишіть, що пробували самі і який тул у вас must-have.


Всім гарного вечора) і не тикайте на почті лінки про те шо ви виграли 100000000000000$
Обняв 💙
Snyk Snyk AI Security Platform | Secure Code, Agents & Apps | Snyk Every AI-building team faces one question: can you trust what you're shipping? Snyk secures the code AI writes, the agents it runs, and the apps it builds. Get started for free or book a demo.
  • ❤‍🔥 26
  • ❤ 9
  • 🔥 5
  • ⚡ 2
Post #396 706
  • ❤‍🔥 6
  • 🔥 2
Post #395 658
Всім доброго раночку, ☀️☀️☀️
Як ваші справи?

Як же тяжко після 3-денного відриву знову сісти за ноут
Сьогодні день офіційно оголошую днем розгрібання хвостів- таски, листи, коментарі, апруви, а подивись там ще оте одне

На відео це точно я. І, чесно, думаю, не тільки я 😄

Бажаю вам сьогодні не тільки вижити, а ще й успішно закрити все важливе і спокійно ввійти в нормальний робочий ритм

Гарного, теплого і продуктивного дня всім!
Обняв 💛
  • 😁 12
  • ❤ 7
  • 👍 4
  • ⚡ 1
  • 💯 1
Post #385 788
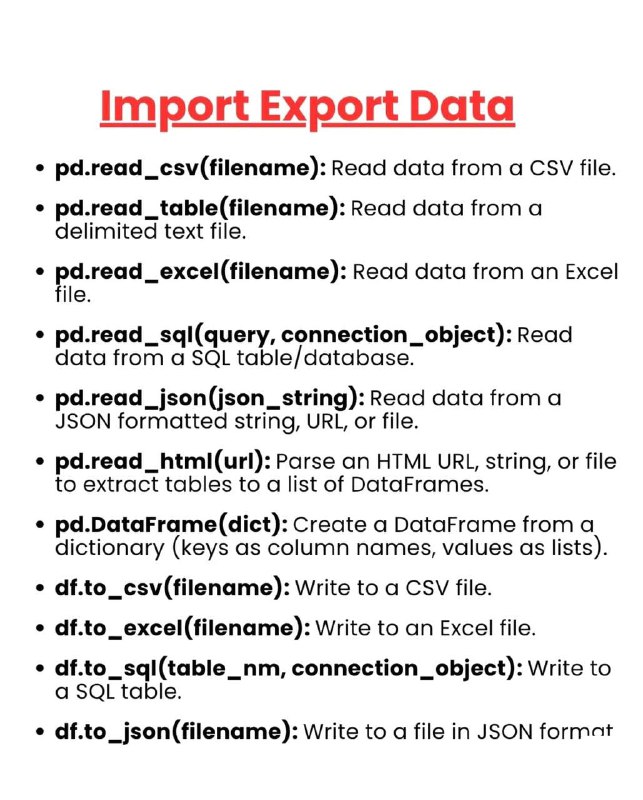
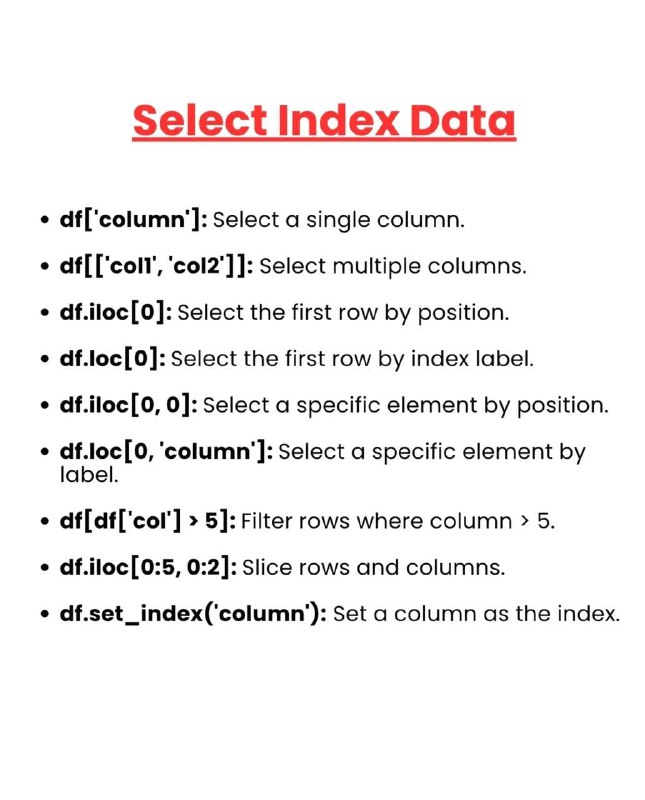
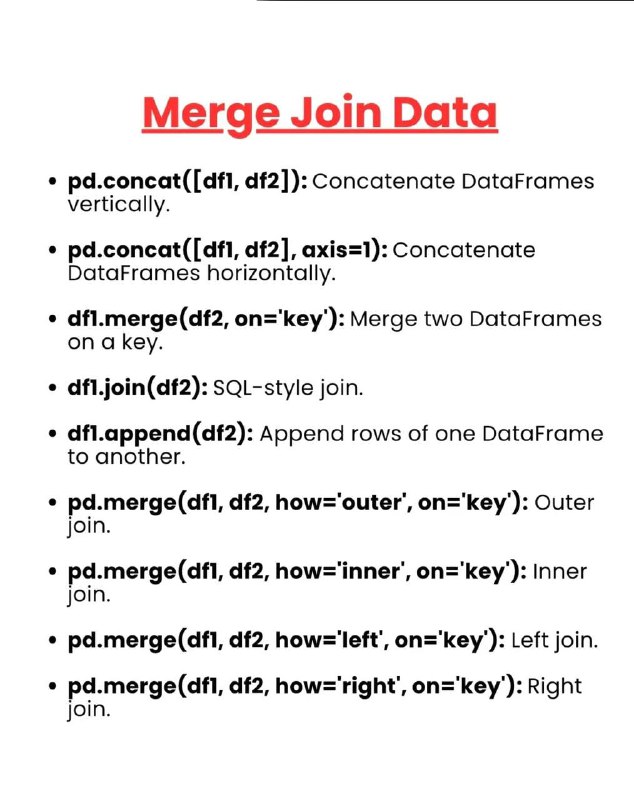
Bug or Defect? Привіт друзі ☀️☀️☀️ Назовемо це ранкове відкриття и як Pandas працює на QA Я натрапив на Pandas бібліотеку на Python, про яку раніше якось не задумувався, а тепер шкодую. Якщо ви тестуєте API, працюєте з масивами даних або валідуєте JSON ця штука реально…
Привіт, друзі!
Як і обіцяв, ловіть коротеньку, але мега-практичну шпаргалку по Pandas для QA.

Якщо працюєш з API, тестуєш масиви відповідей або просто валідуєш дані ось вам набір команд, які рятують)

що головне це не складно!
Pandas, це не тільки для дата аналітиків. Це must-have інструмент для кожного QA, який тестує API, працює з великими відповідями або хоче замість крутіння в Postman реально подивитись, що не так з даними.

Чекаю від вас серденько ❤️

Обняв!🤗🤗🤗 Гарного вечора!
  • ❤ 23
  • ❤‍🔥 4
Post #384 599
  • ❤ 8
  • 🔥 5
  • 👍 4
  • 👀 2
Post #383 664
Привіт, банда! сонечко вам в віконце ☀️

Ранкові Історії QA.

Як ви там? Прокинулись? Каву зробили? Бо в мене ранок почався з хорошого фейлу ну, такого класичного, який знову нагадує, валідація це не забаганка, а мастхев.

Короче захожу я в группу, бачу вже поведомлиння до мене, пише колега ще сонний і каже,

Слухай, не можу зайти в налаштування, апка не конектиться до сервера, щось зламано?.

Я відкриваю, в мене все працює. Ну і питаю
Яка помилка?
- 401 типу не авторизовано (401 Unauthorized.)
Ну ок, може пароль не той?
Та я скопіпастив з Confluence, 100% вірний

Ну і шо і тут почалось розслідування.

Перевірив логін правильний/ домен ок, / пароль...... на перший погляд теж.
Полізли в логи бекенду, бо фронт мовчить, просто каже 401 і все.

І знаєте шо в логах???

Error: invalid character in JSON
Проблема в чому, він скопіював пароль із документації, а там в кінці невидимий пробіл.
Фронт його не прибрав.
Юзер це не бачив.
Бек не зміг розпарсити JSON.
І на виході, помилка авторизації, яка виглядала як ніби неправильний пароль.

Що я вам маю сказать)

Фронт має фільтрувати та показувати користувачу підозрілі символи. trim(), input validation, підсвітка, як мінімум - Бо наші Улюблені деви дуже люблять казати (Та хто таке буде робить? ну вів пароль з пробілом значет сам ДУРАК)

Бек, чітко логати, що саме не так у запиті. Типу. Пароль містить неприпустимі символи, а не просто 401, цеж для люзера просто неочем)

QA не віримо все працює. Перевіряємо edge cases. Особливо коли йдеться про скопіпащені значення.

Такі баги жруть час. І нерви.

Мораль така)
Валідація, це не для дураків. Це для живих людей, які не бачать пробіли, символи чи формат, але потім годину шукають проблему.

Хтось із вас ловив схожі приколи?
Діліться, цікаво буде почитати

Обійняв і гарного вам ранку, сильні! 💛

#ранковіісторіїQA #qa
  • ❤ 35
  • 💯 4
  • ⚡ 3
  • 🔥 2
Post #381 690
  • 👍 9
  • 👀 3
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →