Платформа, где хакеры помогают бизнесу стать безопаснее: standoff365.com
Чат @standoff_365_chat
Вопросы по Bug Bounty: t.me/standoff_365/54
Техподдержка
BB: @stf_bugbounty_support_bot
Для красных: @red_team_support_bot
Для синих: @stf_def_support_bot
Post #1183
3.73K


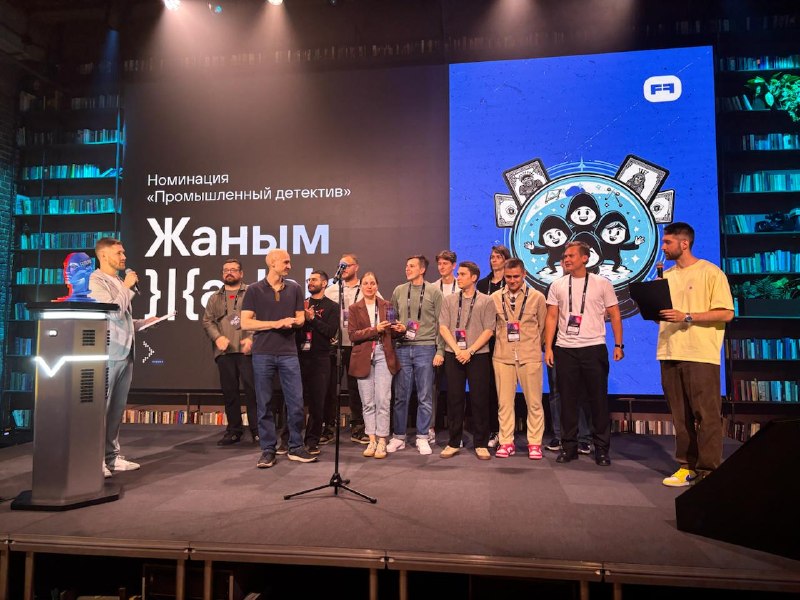


Результаты команд защитников на Standoff 17 🏁
Синие команды отработали на кибербитве очень достойно — атак было много, но они уверенно держали защиту. И, конечно, тоже получили свои призы в специальных номинациях:
• akPots — за уверенную работу с инцидентами в отрасли телекоммуникаций и сохранение контроля над ситуацией в условиях постоянных атак. За четыре дня они расследовали 9 атак из 37 и обнаружили 26 инцидентов.
• BSOD Squad — за готовность работать в условиях высокой интенсивности атак и большого объема событий. Они защищали ИТ-сектор. Расследовали 16 из 17 атак и обнаружили 116 инцидентов.
• D0br03 utr0 — за стремление разобраться в сложных цепочках атак и определить действия различных атакующих групп. Они защищали энергетику. Расследовали 5 из 29 атак и обнаружили 19 инцидентов.
• Grep_Tribe — за уверенную работу в инфраструктуре современного ритейла и расследование инцидентов в динамичной бизнес-среде. Они работали в том числе в режиме реагирования. Расследовали 5 из 5 атак, обнаружили 59 инцидентов, из которых 37 предотвратили.
• IZOLENTA — за уверенное погружение в практическую информационную безопасность и готовность осваивать новые инструменты и подходы. Они защищали энергетику. Расследовали 8 из 29 атак и обнаружили 19 инцидентов.
• ReKad Team — за последовательное расследование инцидентов и выстраивание полной картины происходящего в транспортной инфраструктуре. Они защищали железнодорожный сектор. Расследовали 14 из 14 атак и обнаружили 168 инцидентов.
• SeeLion — за развитие командного взаимодействия и совместную защиту финансовой инфраструктуры. Команда работала в том числе в режиме реагирования. Расследовали 14 из 25 атак, обнаружили 48 инцидентов, из которых 17 предотвратили.
• Threat Nuggets — за развитие экспертизы в расследовании атак и изучении инфраструктуры критически важных объектов. Они защищали энергетику. Расследовали 6 из 29 атак и обнаружили 10 инцидентов.
• Жаным }|{aHblm — за стремление разобраться в самых сложных сценариях промышленной инфраструктуры и АСУ ТП. Они защищали горно-металлургический сектор. Расследовали 10 из 14 атак и обнаружили 86 инцидентов.
А теперь — всем отмечать 🍾
Все, пока.
- ❤ 30
- 👍 10
- 🔥 10
- ❤🔥 1
- 🐳 1