TGViewer
Channel Public Channel
BIS Journal — Информационная безопасность

BIS Journal — Информационная безопасность

@bisinside

• Оперативные новости о важнейших событиях в ИБ-отрасли.
• Детальная аналитика от главных экспертов.
• Откровенные интервью с сильными мира сего.
• Эксклюзивный контент с ведущих ИБ-мероприятий.

По вопросам рекламы: @Dusik1313
Subscribers
2.28K
Photos
5.9K
Videos
146
Links
11.1K

Showing posts older than #11333 · Back to latest

Older Posts 20 shown
Post #11332 211
Ускорение — важный тренд мировой разработки ПО, в том числе — российской. Объем российского ИТ-рынка, по прогнозам экспертов, в 2026 году превысит 4,5 триллиона рублей. В условиях непрерывной интеграции и DevOps современным разработчикам ПО критически важно, чтобы инструменты статического анализа кода отвечали требованиям бизнеса по скорости и удобству. Запрос 2026 года, пожалуй, можно обозначить как: еще быстрее и разложить по полочкам.

Антон Прусак, руководитель продукта AppSec.Wav, в статье рассказал, что сейчас выходит на передний план у ИБ-специалистов и как устроено новое российское решение для статического анализа AppSec.Wave.

🫡 — скорость разработки растёт — растут и требования к инструментам безопасности
  • 🔥 1
  • 🫡 1
Post #11331 230
Прошедший год для развития статического анализатора Svace оказался очень продуктивным. Важной вехой стали испытания статических анализаторов под эгидой ФСТЭК России. Для команды испытания стали поистине событием года, источником бесценного опыта, выразившегося в подготовке тестов анализаторов и изучении тестов, сделанных коллегами.

Андрей Белеванцев, руководитель направления анализа и оптимизации программ ИСП РАН, доктор физико-математических наук, профессор РАН, рассказал, какую пользу извлекли из испытаний ФСТЭК все участники, каким образом полученный опыт повлиял на последний релиз Svace 5.0 и какие ключевые новшества появились в новой версии анализатора.

🔥 — здорово, что испытания помогли улучшить продукт
  • 🔥 3
Post #11330 278
В недавнем прошлом информационная безопасность воспринималась как сугубо мужская территория. Команды из нескольких десятков сотрудников могли полностью состоять из мужчин, девушки просто не шли в профессию. Однако сейчас женщины стали активнее осваивать это направление, и кадровый ландшафт постепенно обретает здоровый баланс.

В преддверии 8 марта BIS Journal побеседовал с девушками, которые являются специалистами в сфере РБПО. Героини интервью рассказали о своём профессиональном пути, о ключевых, с их точки зрения, условиях для развития отрасли и поделились личным взглядом на выбранную специальность.

🔥 — спасибо, что поделились личными историями
🫡 — радует, что стереотипы постепенно разрушаются
  • 🔥 5
  • 🫡 1
Post #11329 234
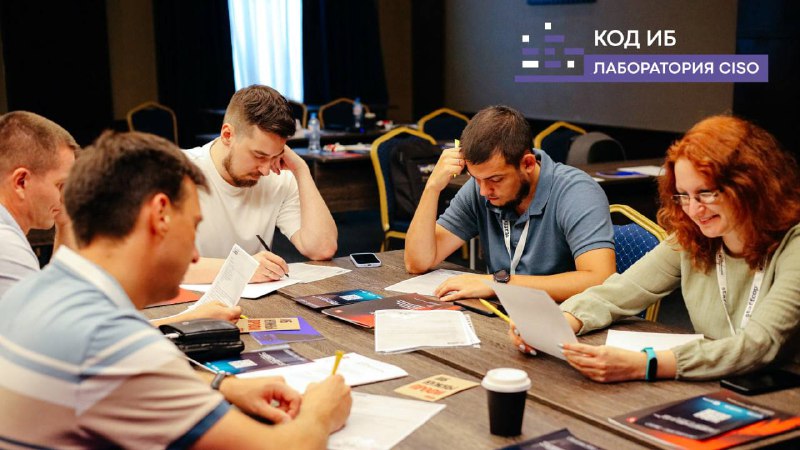
Лаборатория CISO: Recovery
Кризисный менеджмент и восстановление

📌 Москва, 20-22 февраля
➡️ Регистрация

Лаборатория CISO — закрытый интенсив, где участники не просто слушают доклады, а через тесное взаимодействие с другими CISO и экспертами калибруют систему управления ИБ своей компании — через симуляции, стресс-тесты планов и расследования на время.

Что вы сделаете в рамках практических сессий?
— Разберете обезличенные планы реагирования с Сергеем Рысиным (CEO АСИЕ-Групп, ex-CISO ГТЛК и HeadHunter)
— Проведете расследование инцидента и попробуете быстро принять решения в условиях взлома
— Составите план восстановления и отрепетируете его защиту с Виктором Бобыльковым (CISO MWS Cloud) и Всеславом Солеником (CISO СберТеха)
— Узнаете, как выстраивать кризисные коммуникации при взломе. Опытом поделятся Анна Иоспа (ex-PR-директор СДЭК) и Павел Куликов (ex-CISO СДЭК)


Результат — удостоверение о повышении квалификации и персональный набор инструментов для использования в вашей компании.

Смотрите полную программу Лаборатории CISO и планируйте участие. Позаботьтесь о киберустойчивости компании и собственном развитии уже сейчас.
  • 🗿 1
Post #11328 241
Одним из ключевых событий Открытой конференции Института системного программирования РАН им. В. П. Иванникова, прошедшей 9–10 декабря 2025 года, стало подведение итогов испытаний статических анализаторов, организованных при поддержке ФСТЭК России.

В статье Дмитрия Пономарёва, модератора испытаний статических анализаторов исходного кода, описан полученный опыт организации и проведения испытаний, представлены результаты, планы по подготовке и проведению следующего цикла, а также комментарии участников.

🔥 — важный шаг для развития статического анализа
  • 🔥 3
Post #11327 223
📰 Дайджест статей и новостей за 11 февраля. BIS Journal об интересном:

⚫️ Квартальный отчёт о нормативном регулировании в сфере ИБ в IV квартале 2025 года

⚫️ Security Vision SPC. Фундамент зрелой кибербезопасности

⚫️ Облачная защита или требования регуляторов? Как перестать выбирать между ними

⚫️ Не более 20 карт в одни руки. Россияне смогут иметь не более 20 действующих карт, из них — максимум пять в одной кредитной организации

⚫️ Санкции Евросоюза приобретают «ковровые» черты. В рамках 20-го пакета санкций Еврокомиссия полностью запретит криптотранзакции с российскими контрагентами

⚫️ В России продолжают блокировать Telegram и YouTube (?) В последние три дня российские пользователи жалуются на ухудшение работы Telegram
  • 🔥 1
Post #11326 214
В последние три дня российские пользователи жалуются на ухудшение работы Telegram

Они сообщают о проблемах с загрузкой медиафайлов, и как утверждается, интернет-провайдеры повлиять на процесс не могут.

В Роскомнадзоре на этот счёт заявили, что мессенджер не предпринимает «реальных мер для противодействия мошенничеству и использованию его в преступных и террористических целях», а потому регулятор «продолжит введение последовательных ограничений». Ещё в середине января РКН отрицал наличие таких планов.

На этом фоне администраторы ТГ-каналов СМИ начали получать от мессенджера Max рекомендации «напомнить аудитории» о своём канале в Max «с призывом подписываться на него». При этом днём ранее в «нацмессенджере» появилась функция создания приватных каналов, куда российские и белорусские пользователи могут приглашать подписчиков по прямой ссылке.

Опрошенные же «Коммерсантом» эксперты заметили исключение домена YouTube из Национальной системы доменных имён. В итоге DNS-серверы РКН перестали возвращать верные адреса, и сервис оказался полностью заблокирован, тогда как инфраструктура видеохостинга, включая дата-центры и cеть доставки контента, CDN, всё ещё работает.

🫡 — если площадки не сотрудничают, необходимы меры
🗿 — проще
уж сразу отключить интернет
  • 🗿 7
  • 🫡 1
Post #11325 223
По данным Financial Times, в рамках 20-го пакета санкций Еврокомиссия полностью запретит криптотранзакции с российскими контрагентами. До этого ограничения были точечными

Согласно пояснению к готовящимся мерам, после включения отдельных криптосервисов в санкционные списки на их базе сразу появляются новые, и поэтому было решено ввести запрет на операции с любой платформой с регистрацией в России, позволяющей переводить и менять коины.

Также «юбилейный» пакет содержит ограничения против 20 региональных российских банков и «ряда банков в третьих странах». Одновременно рассматривается исключение из списка двух китайских компаний.

🗿 — любая жёсткая мера порождает обходные пути
  • 🗿 2
Post #11324 230
Законопроект, на днях принятый в первом чтении Госдумой, предусматривает введение лимита банковских карт на одного человека — россияне смогут иметь не более 20 действующих карт; из них — максимум пять в одной кредитной организации

Такая инициатива представлена в рамках второго пакета антифрод-мер и ранее анонсировалась председателем Банка России Эльвирой Набиуллиной. А замглавы Минцифры Иван Лебедев со своей стороны сообщил о том, что ЦБ РФ в скором времени создаст единый реестр банковских карт, который охватит весь действующий «пластик» на руках у граждан. 

«Центральный банк взял на себя обязательство в течение года подготовить единую по всей стране базу, из которой будет видно, сколько у каждого гражданина в каком банке оформлено карт. Сегодняшняя конструкция отвечает и потребностям граждан, и задачам государства по регулированию в этой сфере», — отметил Лебедев в беседе с «РИА Новостями».


🔥 — лимит простимулирует клиентов упорядочить финансы
🗿— что
помешает злоумышленникам закрыть старую карту и открыть новую?
  • 🗿 4
Post #11323 211
Экономика ведёт бизнес в облака. Высокая стоимость оборудования, сложность его обновления, дефицит квалифицированных специалистов и необходимость быстро запускать цифровые сервисы делают облачную модель привлекательной для одних компаний и практически неизбежной для других. Однако для многих организаций, прежде всего из финансового сектора и других регулируемых отраслей, этот переход оказывается существенно сложнее.

Юрий Горячев, менеджер по продукту компании NGENIX, в статье «Облачная защита или требования регуляторов? Как перестать выбирать между ними» поделился, почему путь в облако для регулируемых компаний сложнее, какие подходы к защите веб-ресурсов от кибератак используются сейчас и как работает публичное облако NGENIX, которое соответствует требованиям российских регуляторов и отраслевых стандартов.

Реклама. ООО «ССТ», ИНН: 7733546298, Erid: 2VfnxxqhDww
  • 🔥 1
Post #11322 225
В современной корпоративной среде автоматизированное управление конфигурациями безопасности и контроль соответствия перестали быть исключительно вопросом выполнения требований регуляторов. Продукты класса SPC превратились в фундаментальный элемент зрелой стратегии кибербезопасности.

Некорректные конфигурации ИТ-активов являются одним из наиболее распространённых и опасных векторов атак, открывая злоумышленникам доступ к критически важным системам, а непрерывный и автоматизированный контроль за состоянием конфигураций становится стратегическим процессом проактивного снижения поверхности атаки и минимизации рисков.

Роман Душков, эксперт, Security Vision, и Валерий Горбачёв, руководитель группы внедрения систем мониторинга АО «ДиалогНаука», в статье рассказали, как устроено решение Security Vision SPC, как оно поможет выстроить системную работу с конфигурациями и за счёт чего снижается поверхность атаки и повышается общая защищённость.

Реклама. АО «ДИАЛОГНАУКА», ИНН: 7701102564, Erid: 2VfnxyGtgFs
  • 🔥 1
Post #11321 223
Соблюдение требований кибербезопасности требует постоянного мониторинга регуляторных изменений.

BIS Journal собрал ключевые нововведения в законодательстве и стандартах за последний квартал 2025 года в статье «Квартальный отчёт о нормативном регулировании в сфере ИБ в IV квартале 2025 года».

Среди них — проект постановления Правительства Российской Федерации «О государственной информационной системе противодействия правонарушениям, совершаемым с использованием информационных и коммуникационных технологий», приказ Минцифры России от 28.10.2025 №982 «Об утверждении перечня нормативных правовых актов, содержащих обязательные требования, применение которых подлежит оценке в 2026 году, в сфере отношений, связанных с обработкой персональных данных» и не только.

🔥 — обзор сэкономит кучу времени
  • 🔥 1
Post #11320 229
📰 Дайджест статей и новостей за 10 февраля. BIS Journal об интересном:

⚫️ Цифровая устойчивость промышленных систем (ЦУПС) и сообщество RuSCADASec

⚫️ Мир IIoT-решений просит защиты. Прежде всего адекватной

⚫️ Пароль #Зима2026 не подходит, или Пять фактов о парольной политике в копилку CISO

⚫️ Аутентификация и ЭП с использованием биометрии

⚫️ Эволюция доверия. Как новые требования регулятора меняют DevSecOps в финтехе

⚫️ В соответствии с ГОСТ Р 57580.1-2017. Сегментация и межсетевое экранирование

⚫️ Производительность NGFW. Самое главное для выявления атак на высоких скоростях

⚫️ Первые 60 минут после того, как вас взломали. Что делать, чтобы не стало хуже
Post #11319 217
Между проникновением и обнаружением часто проходят недели. Согласно статистике, в среднем мы узнаем о взломе через 42 дня. Поэтому первые 60 минут — это не борьба за инфраструктуру, а борьба за контроль последствий.

Денис Батранков, ГК «Гарда», в статье «Первые 60 минут после того, как вас взломали. Что делать, чтобы не стало хуже» описал типовые ошибки первых минут и четыре приоритета первого часа, а также поделился чек-листом готовности компании, чтобы неправильные управленческие решения не нанесли больший ущерб, чем сама атака.

🔥 — об этом должны знать все безопасники
  • 🔥 5
Post #11318 218
Представьте, вы управляющий банком. Звонит начальник безопасности: «Слишком много желающих нас ограбить. Снимаем решетки с окон и открываем сейфы, так проще работать». Абсурд? Но именно это делают некоторые межсетевые экраны, когда под нагрузкой молча отключают защиту, чтобы не тормозить трафик.

Как сохранить и скорость, и безопасность, какие решения позволяют PT NGFW выдерживать пороговые значения производительности, не отключая и не сокращая ни на процент количество сигнатур, объяснил Евгений Кутумин, эксперт группы разработки PT NGFW в Positive Technologies, в статье «Производительность NGFW. Самое главное для выявления атак на высоких скоростях».

Реклама. АО «ПОЗИТИВ ТЕХНОЛОДЖИЗ», ИНН: 7718668887, Erid: 2VfnxwZaBLd
  • 🔥 2
Post #11317 215
Финансовым организациям необходимо соответствовать большому количеству различных стандартов по защите информации. В этом ряду и ГОСТ Р 57580.1–2017, но его внедрение часто упирается в вопросы: что такое «контур безопасности» согласно стандарту вообще, как его выделить в своей сети, как доказать регулятору соответствие, когда в сети десятки межсетевых экранов от разных производителей?

Эксперты BIS Journal рассказали, как реализовать и проверить требования ГОСТ Р 57580.1–2017 в контексте мер процесса «Обеспечение защиты вычислительных сетей».

🔥 — это очень поможет с внедрением
  • 🔥 3
Post #11316 242
За последние два года российский финансовый сектор столкнулся с масштабным обновлением требований к защите информации и операционной надежности. В документах Банка России и новой редакции ГОСТ Р 56939–2024 акцент сместился с формального наличия бумажных регламентов на реальную, доказательную защищенность, встроенную в сам процесс разработки.

На практике это означает, что безопасность должна оставлять цифровой след, который можно в любой момент предъявить внутреннему контролю, аудитору или регулятору. Как интерпретировать новые положения ЦБ через призму DevSecOps и почему инструменты класса ASOC становятся фундаментом для построения доказательной базы, рассказал руководитель группы инновационных решений УЦСБ Илья Новойдарский в статье «Эволюция доверия. Как новые требования регулятора меняют DevSecOps в финтехе».

Реклама. ООО «УЦСБ», ИНН: 6672235068, Erid: 2VfnxyRoGuo
Post #11315 226
Биометрическая аутентификация — это логичный шаг в эволюции защиты, позволяющий, в частности, окончательно решить проблемы уязвимых паролей и человеческого фактора. Но не всё так просто. Даже если технология кажется невероятно надёжной, не стоит рассматривать её как панацею от всех угроз, особенно в свете развития генеративного ИИ и новых методов атак.

Сергей Груздев, генеральный директор «Аладдин Р. Д.», подробно разобрал, в чём фундаментальные преимущества и риски разных видов аутентификации и как можно использовать биометрические технологии для аутентификации и ЭП пользователей, чтобы обеспечить реальную безопасность.

Реклама. АО «АЛАДДИН-РД», ИНН: 7719165935, Erid: 2Vfnxvk9amP
  • 🔥 2
Post #11314 244
Как давно я менял свои пароли? Какая длина у моего действующего пароля в символах? А мой мнемонический пароль достаточно сложный или его легко подобрать по словарю?

Эти и другие вопросы про информационную безопасность регулярно возникают в голове не только у профессионального безопасника, но и у обычного пользователя ИТ-системы, когда он читает сообщение о массовой утечке паролей в СМИ или в интернете. Но вскоре эти вопросы как-то забываются, оставшись без фактического ответа, тема или контекст быстро меняются, и «правильно-тревожным» вопросам на смену приходит расслабляющая комфортная мысль: «Меня-то эта информация об утечке, в общем-то, и не касается», «мои-то три пароля в безопасности», «спокойно, всё нормально, идём дальше, пароли — это не самое важное сейчас».

Алексей Плешков, независимый эксперт по ИБ, эксперт BISA, объяснил, почему классические парольные политики изжили себя, рассказал, как изменились требования ФСТЭК для субъектов КИИ, и предложил сценарий одного эксперемента для CISO.

🫡 — жаль, что люди так несерьёзно относятся к безопасности
🗿 — лучше предотвратить утечку, чем расплачиваться потом
  • 🗿 2
Post #11313 242
Промышленный интернет вещей, будучи новой и легкодоступной технологией, сегодня обещает революцию в производстве, энергетике и других ключевых отраслях. Практически все эксперты сходятся на том, что рынок IIoT-устройств и решений будет только увеличиваться. Особый вклад в его рост внесут интеграция с искусственным интеллектом, системами аналитики, применение высокоскоростных систем и сетей связи для оперативного сбора данных.

Однако этот значительный потенциал может быть сведён на нет в случае, если не будет обеспечена хотя бы базовая информационная безопасность применяемых решений и технологий. Вячеслав Половинко, руководитель направления собственных продуктов АМТ-ГРУП, объяснил, почему это так и в чём состоят проблемы построения безопасных решений IIoT сейчас, а также какие доступные на рынке решения могут нивелировать возникающие риски, в статье «Мир IIoT-решений просит защиты. Прежде всего адекватной».

Реклама. АО «АМТ-ГРУП», ИНН: 7703025499, Erid: 2VfnxvhAGGy
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →