TGViewer
Channel Public Channel
Бастион

Бастион

@bastiontech

Бастион — эксперт в области информационной безопасности

Оказываем полный спектр услуг по ИБ: от пентеста до комплексных ИТ/ИБ-аудитов

https://bastion-tech.ru/
Subscribers
1.04K
Photos
326
Videos
12
Links
232

Showing posts older than #281 · Back to latest

Older Posts 13 shown
Post #277 473
❤️ Открытие выставки «Ключ к доверию. Безопасность в эпоху высоких технологий» в самом разгаре!

👤 Семен Рогачев, руководитель отдела реагирования на инциденты Бастиона, вместе с Василием Бейнаровичем, автором и ведущим тру-крайм-проекта «Фауст XXI века», рассказывают гостям про самые громкие киберпреступления современности.

Модерирует сессию Егор Ефремов, исследователь Музея криптографии и научный куратор выставки «Ключ к доверию. Безопасность в эпоху высоких технологий».

Тем временем в зале временных выставок Музея криптографии уже открыта для посещения интерактивная выставка «Ключ к доверию. Безопасность в эпоху высоких технологий». Она продлится до 22 ноября 2026 года.

#Мероприятия #Музей_криптографии

• TG • MAX • VK •
  • 🔥 3
  • ❤ 1
Post #276 475
❓ Как сильно изменилась сфера кибербезопасности за минувшие пять лет?

Кажется, что прошло много времени. Но что эти пять лет значат в развитии целой отрасли?

👤 Сергей Зыбнев, ведущий специалист группы по анализу защищенности мобильных и веб-приложений Бастиона, поделился с Киберболоидом своими мыслями по поводу трансформации ИБ в России.

«Кажется, что с 2021 года сфера кибербезопасности сильно изменилась. На мой взгляд, это не так. Трансформировались инструменты, возросла скорость проведения атак, появились массовые сценарии с использованием искусственного интеллекта. При этом набор объектов для тестирования остается прежним: веб-пентест, проверка внешнего и внутреннего периметра, инфраструктуры.

Главное, что основные угрозы — все те же: фишинг, инсайдерские риски, ошибки в процессах. Поэтому разница заключается скорее в масштабе и скорости атак, чем в их природе».


Также в числе сохраняющихся киберугроз эксперт отметил человеческий фактор. Как и пять лет назад, люди все еще вводят пароли на фишинговых страницах, переиспользуют их, отправляют корпоративные документы, персональные данные и финансовые отчеты в публичные сервисы.

🔗 Подробности в материале Киберболоида.

#Эксперты

• TG • MAX • VK •
Post #275 488
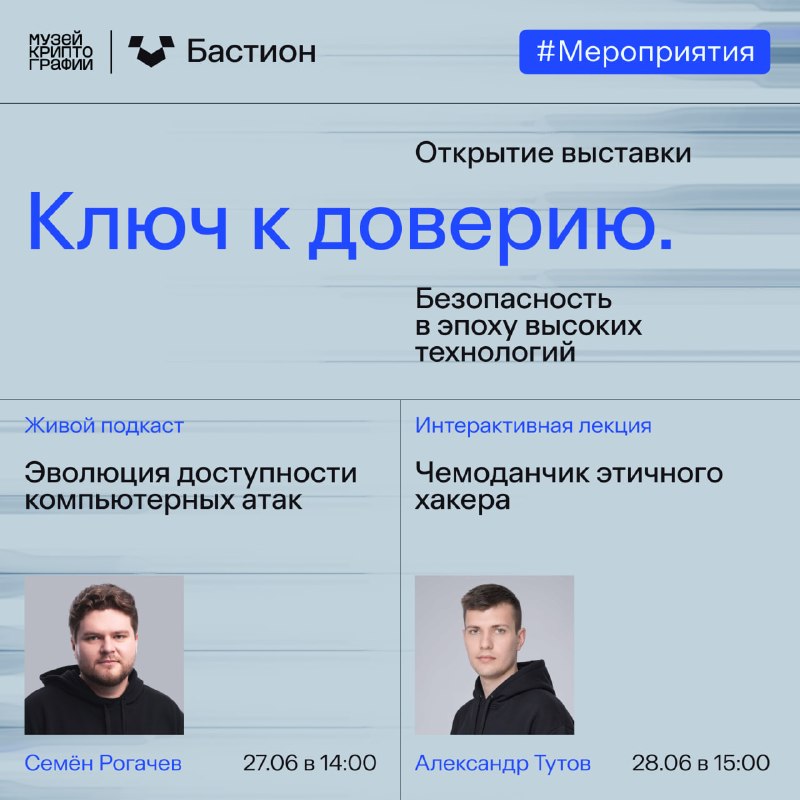
❤️ В эти выходные эксперты Бастиона примут участие в открытии выставки «Ключ к доверию. Безопасность в эпоху высоких технологий» в Музее криптографии

Приуроченные к открытию выставки научно-популярные мероприятия пройдут 27 и 28 июня и будут доступны всем желающим по предварительной регистрации.

👤 27 июня Семен Рогачев, руководитель отдела реагирования на инциденты Бастиона, вместе с Василием Бейнаровичем, автором и ведущим тру-крайм-проектов «Фауст XXI века» и «Дела», выступит в живом подкасте «Анатомия киберпреступлений: от массовых атак до социальной инженерии». Модератором сессии станет Егор Ефремов, исследователь Музея криптографии и научный куратор выставки «Ключ к доверию. Безопасность в эпоху высоких технологий».

Специалисты разберут примеры самых громких киберпреступлений современности: от масштабных хакерских атак и сложных схем социальной инженерии до онлайн-преступлений против личности.

👤 28 июня Александр Тутов, руководитель группы аналитического сопровождения Бастиона, проведет интерактивную лекцию «Чемоданчик этичного хакера» с мастер-классом и демонстрацией специального оборудования.

Эксперт подробно расскажет о шпионских устройствах, их технических характеристиках и аналогах, а также разберет обезличенные кейсы их применения.

➡️ Экспозиция Музея Криптографии будет открыта для посещения с 27 июня по 22 ноября 2026 года.

#Мероприятия #Музей_криптографии

• TG • VK •
  • ❤ 2
Post #271 485
✅ Поступил «молчаливый» звонок? Ваш номер мог попасть в базу злоумышленников

Звонит неизвестный номер, вы берете трубку, а в ответ тишина. Через пару секунд вызов сбрасывается. Эта ситуация знакома многим.

Единичный «пустой» вызов не всегда свидетельствует о действиях злоумышленников и может быть простым техническим сбоем. Но серия «пустых» вызовов с разных номеров, после которых начинаются странные звонки и сообщения — это серьезный повод насторожиться.

👤 Константин Ларин, руководитель департамента киберразведки Бастиона, рассказал РИА Новости о росте популярности схемы телефонного обмана с использованием «молчаливых» звонков. Сейчас особенно важно внимательно относиться к неизвестным звонкам и не поддаваться на уловки злоумышленников.

👀 На слайдах собрали ключевые маркеры «молчаливых» прозвонов и простые рекомендации, как действовать, если звонок кажется вам подозрительным.

#Эксперты_объясняют

• TG • VK •
  • 🔥 3
  • ❤ 1
Post #270 503
✅ Внедрение LLM требует отдельной архитектуры защиты

Большие языковые модели (LLM) уже стали частью рутинных бизнес-процессов: агенты помогают писать код, разбирать документы, отвечать клиентам и не только.

Но как только LLM получают доступ к корпоративным системам и начинают выполнять действия, возникает новая поверхность атаки. Точкой входа становится сам контекст работы модели. И здесь уже недостаточно классических мер ИБ, нужен полный пересмотр архитектуры.

👤 Сергей Зыбнев, ведущий специалист по уязвимостям Бастиона, в материале для «Кибер Медиа» разбирает, как с помощью LLM злоумышленники обходят фильтры, крадут данные и запускают произвольный код, а также почему уязвима не только модель, но и вся инфраструктура вокруг нее.

#Эксперты_объясняют

• TG • VK •
  • 👍 3
Post #269 579
❤️ 27 июня в Музее криптографии откроется интерактивная выставка, организованная при экспертной поддержке Бастиона

Экспозиция «Ключ к доверию. Безопасность в эпоху высоких технологий» познакомит посетителей с историей информационной безопасности. Гости смогут попробовать «взломать» реальный таксофон, увидеть «сердце» шифровальной машины «Энигма» и компьютер, с которого началась история веба. Это не только возможность узнать историю киберпреступлений и развития средств защиты, но и погрузиться в мир современной цифровой безопасности.

«Мы все живем в цифровой среде — пользуемся онлайн-сервисами, храним данные, совершаем покупки, общаемся в мессенджерах. Не замечая, мы доверяем компьютерам или телефонам самое важное, и сегодня как никогда критично сохранить эту информацию в целостности. За каждой технологией стоят люди, от решений которых зависит ваша безопасность. Эта выставка показывает кибербезопасность не через сложные термины, а через ежедневные решения, которые помогают защитить цифровой мир, — от простых правил цифровой гигиены до работы специалистов, для которых безопасность стала профессией»,

— отмечает Федор Севастьянов, генеральный директор Бастиона.

👀 В день открытия в музее пройдет живой подкаст «Анатомия киберпреступлений: от массовых атак до социальной инженерии», в рамках которого специалисты разберут примеры самых громких киберпреступлений современности. В числе экспертов — Семен Рогачев, руководитель отдела реагирования на инциденты Бастиона.

🗡 28 июня Александр Тутов, руководитель группы аналитического сопровождения Бастиона, проведет интерактивную лекцию «Чемоданчик этичного хакера» с мастер-классом и демонстрацией шпионского чемоданчика.

Экспозиция будет открыта для посещения с 27 июня по 22 ноября 2026 года.

#Мероприятия #Музей_криптографии

• TG • VK •
  • 🔥 8
Post #268 529
👀 Передаем привет со Standoff Talks

👤 Сегодня Дмитрий Неверов, технический консультант в Бастионе, выступил на Standoff Talks с докладом про автоматизацию эксплуатации графов BloodHound в среде Active Directory. Эксперт рассказал про основные аспекты обеспечения автоматизации и применение нововведений в ходе реальных тестирований на проникновение.

👀 Дмитрий Неверов — автор книги «Идем по киберследу: Анализ защищенности Active Directory c помощью утилиты BloodHound». Это первое в России подробное русскоязычное руководство по настройке и использованию BloodHound.

Так что если вы сегодня на Standoff Talks — не упустите шанс поймать нашего эксперта для обмена опытом! ❤️

#Мероприятия

• TG • VK •
  • 🔥 13
Post #267 488
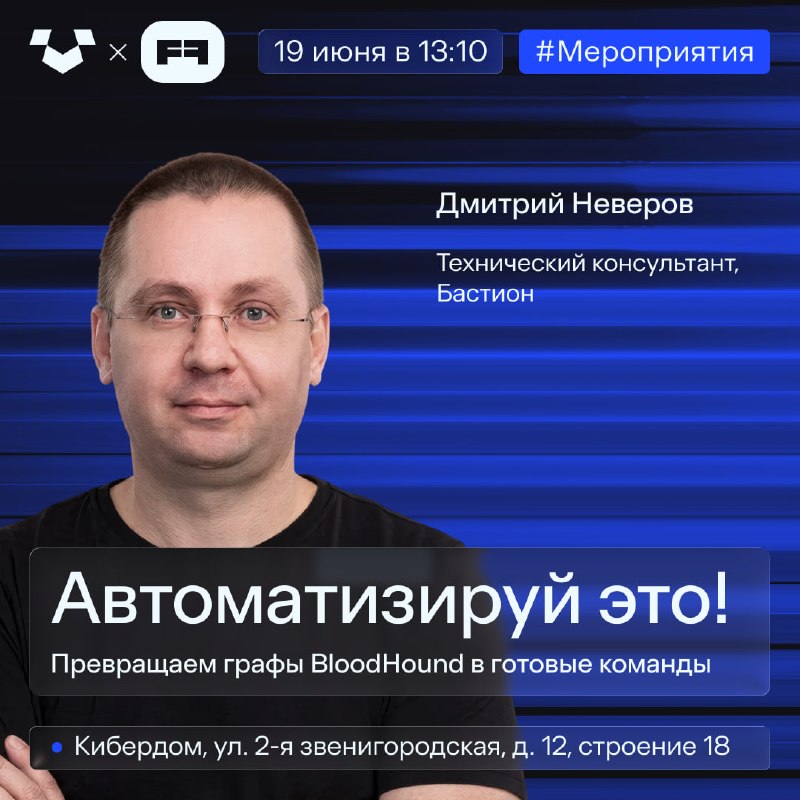
🗡 Как превратить графы BloodHound в готовые команды? Расскажем на Standoff Talks

18–19 июня в Москве состоится Standoff Talks — ежегодный митап с профильными докладами для практикующих экспертов, белых хакеров и энтузиастов.

👤 Дмитрий Неверов, технический консультант в Бастионе, выступит на втором дне мероприятия с докладом про автоматизацию эксплуатации графов BloodHound в среде Active Directory.

Слушатели узнают, как сократить ручной разбор связей, сопоставить ребра графа с конкретными инструментами и командами, а затем сформировать готовые цепочки действий в рамках тестирования на проникновение.

#Мероприятия

• TG • VK •
Post #266 509
❤️ Расскажем в эфире AM Live про самые острые вызовы в ИБ для промышленности

17 июня AM Live проведет онлайн-конференцию «Кибербезопасность промышленных предприятий 2026».

👤 В рамках мероприятия Виктор Шавернев, руководитель департамента по защите КИИ Бастиона, вместе с коллегами по отрасли расскажет про меняющийся ландшафт киберугроз в сфере промышленности.

В числе ключевых вопросов в повестке конференции:

🔵Какие атаки на промышленную инфраструктуру наносят наибольший ущерб?
🔵Что в промышленной безопасности сегодня уязвимее всего?
🔵Какие системные проблемы в ИБ промышленности мешают защищаться?
🔵Насколько можно доверять отечественным АСУ ТП с точки зрения безопасности, и что тормозит импортозамещение?

Также эксперты обсудят, какие меры по защите промышленных предприятий действительно работают на практике, и как выстраивать комплексную защиту АСУ ТП в условиях ограничений, legacy-инфраструктуры и дефицита компетенций.

#Мероприятия

• TG • VK •
  • 🔥 13
  • ❤ 5
Post #265 462
🗡 Изменения в тактике злоумышленников влияют на структуру спроса на ИБ-услуги

Если раньше были популярны атаки ради быстрой монетизации, то за последний год заметно выросла доля инцидентов, связанных с кражей данных — до 33% от общего числа кибератак.

На фоне этих факторов, а также ужесточения требований к защите данных и критической инфраструктуры, все больше российских компаний обращаются к услугам по защите ИТ-архитектуры и данных.

👤 Дмитрий Калинин, руководитель департамента по работе с уязвимостями и инцидентами ИБ Бастиона, выделил для «Российской газеты» несколько секторов с наибольшей динамикой спроса на ИБ-услуги: IT, ритейл, а также медиа и промышленность.

Компании активнее внедряют системы обнаружения и реагирования на инциденты и тщательнее выбирают подрядчиков, с которыми планируют начать сотрудничество. Вместе с этим растет интерес к проактивным мерам защиты: пентестам, киберучениям и Red Team-практикам.

🔗 Подробности в материале «Российской газеты».

#Хабр

• TG • VK •
  • ❤ 3
Post #264 525
👀 Как с минимальным бюджетом собрать рабочий конвейер безопасной разработки (РБПО)

Разработка безопасного программного обеспечения (РБПО) — это подход, при котором требования к кибербезопасности учитываются на всех этапах жизненного цикла ПО, а не после его выхода в свет.

Как правило, в небольших компаниях и стартапах к этому возвращаются только после первых крупных интеграций и прибыли. Считать, что полноценный РБПО изначально требует значительных затрат и времени — распространенное заблуждение. На практике базовый рабочий конвейер можно собрать из доступных инструментов с минимальными усилиями.

👤 В новом цикле статей Андрей Титов, аудитор процессов безопасной разработки ПО в Бастионе, объясняет, как при фактическом отсутствии средств на ИБ обеспечить защиту софту еще на этапе проектирования.

➡️ Что такое РБПО, зачем нужна и как выглядит минимальный конвейер.

➡️ Про создание виртуальных машин в VirtualBox для сервисов безопасной разработки ПО.

➡️ Про разворачивание самих сервисов.

Предложенный метод не заменяет требования ГОСТ, OWASP SAMM, BSIMM и других серьезных методологий. Но он будет полезен тем, у кого есть продукт, релизы и дедлайны, но нет бюджета на ИБ.

#Хабр

• TG • VK •
Post #256 518
⚠️ Проверяйте учебные заведения перед поступлением

Образование — одна из самых уязвимых тем для широкой группы граждан. Абитуриенты и их родители остро реагируют на любые сообщения о «срочном зачислении», «дополнительных списках» и «проблемах с документами».

👤 Константин Ларин, руководитель департамента киберразведки Бастиона, в беседе с «Известиями» отметил, что злоумышленники сознательно используют тревогу абитуриентов и их родителей в период приемной кампании, рассылая обращения от лица вузов, приемных комиссий или даже госструктур.

«Самое важное — не принимать решения на эмоциях и перепроверять любую информацию только через официальные источники. Все, что связано с поступлением в вуз, необходимо уточнять исключительно на сайтах учреждений или через порталы ведомств. Важно помнить и базовое правило: никаких “платных гарантий поступления” не существует. Настоящие сотрудники государственных учреждений никогда не просят переводить деньги на карты физических лиц, сообщать одноразовые коды из СМС или push-уведомлений, а также передавать данные для входа в аккаунт».


Составили чек-лист, который поможет вам научиться отличать фейковое учебное заведение или мошеннический «проект при вузе» от реального.

#Эксперты_объясняют

• TG • VK •
  • ❤ 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →