TGViewer
Channel Public Channel
Бастион

Бастион

@bastiontech

Бастион — эксперт в области информационной безопасности

Оказываем полный спектр услуг по ИБ: от пентеста до комплексных ИТ/ИБ-аудитов

https://bastion-tech.ru/
Subscribers
1.04K
Photos
327
Videos
12
Links
233

Showing posts older than #212 · Back to latest

Older Posts 15 shown
Post #210 448
👀 Три современных взгляда на цифровые права: как берегут персональные данные граждан

Сегодня мы рассмотрим три разных, но логичных государственных подхода к защите персональных данных: GDPR, PIPL и 152-ФЗ. Все они построены на общих принципах: легитимность, конкретизация цели использования, ограничение хранения, минимизация данных, точность, целостность и конфиденциальность.

Но хоть все три закона и говорят об одном и том же, разные страны интерпретируют базовые принципы по-своему:

🔵 европейский GDPR — бюрократизированный, но ориентированный на права человека стандарт;
🔵 китайский PIPL — прагматичный и государственно-центричный механизм контроля;
🔵 российский 152-ФЗ — постоянно эволюционирующий гибрид, ищущий баланс между двумя подходами.

Специалисты Бастиона провели глубокий сравнительный анализ трех подходов и выделили все, даже мельчайшие, различия между ними. В ходе анализа нашлось несколько уникальных решений и трендов, позволяющих 152-ФЗ стремительно обгонять GDPR и PIPL.

🔗 Расшифровку исследования с главными выводами читайте на Хабре.

Полный текст исследования в виде таблицы с сухими данными прикрепили в следующем посте ⬇️⬇️⬇️

#Аналитика #Хабр

• TG • VK •
  • 🔥 2
Post #209 454
❤️ Бастион — Premium-партнер Positive Technologies

Статус подтверждает высокий уровень экспертизы специалистов Бастиона в области внедрения и сопровождения решений Positive Technologies, а также успешный опыт реализации проектов по защите ИТ-инфраструктуры клиентов.

В рамках партнерства Бастион предоставляет полный спектр услуг по внедрению, интеграции и технической поддержке продуктов Positive Technologies. Наши специалисты обладают необходимыми компетенциями для построения комплексных систем защиты, включая решения для выявления и предотвращения кибератак, мониторинга событий безопасности и управления уязвимостями.

«Мы видим растущий интерес со стороны российских компаний к результативной кибербезопасности и готовы помогать нашим клиентам внедрять актуальные решения. Наш опыт показывает, что именно устойчивое взаимодействие между игроками рынка позволяют выстроить надежную защиту от атак и повысить общий уровень киберустойчивости страны. Получение статуса Premium-партнера является для нас важным этапом сотрудничества и залогом успешной реализации будущих совместных проектов», — отметил Дмитрий Ильницкий, директор по развитию и сопровождению продаж компании «Бастион».


#Новости

• TG • VK •
  • ❤ 3
  • 👍 2
  • 🔥 1
Post #204 467
✅ Хайп вокруг Anthropic: ждет ли ИБ-рынок крах после выхода Claude Mythos?

27 марта произошла утечка внутренних данных Anthropic, в которой утверждается о «сверхъестественных» возможностях новой модели Claude Mythos в области кибербезопасности. Хотя заявленные возможности модели официально не подтверждены, ситуация уже вызвала серьезную обеспокоенность властей, рынка и сообщества. Но не все так однозначно.

👤Вместе с Сергеем Зыбневым, ведущим специалистом по анализу защищенности мобильных и веб-приложений в Бастионе, обозначили три возможных сценария происходящего.

Что важно помнить ⬇️

Внедрение любых ИИ-систем абсолютно любого разработчика связано с определенными рисками и однозначно приводит к расширению поверхности атаки, а не ее сужению. В то же время текущая практика внедрения LLM показывает, что наступательные возможности ИИ балансируются применением аналогичных решений в киберзащите.

Безопасное использование ИИ возможно только при планомерной адаптации моделей угроз, строгом соблюдении регуляторики и осознанном внедрении.

#Эксперты_объясняют

• TG • VK •
Post #203 548
❤️ Бастион и БАУМАНТЕХ запустили совместный онлайн-курс профессиональной переподготовки «Специалист по тестированию на проникновение»

Программа охватывает ключевые направления деятельности пентестера: от применения техник социальной инженерии до проведения анализа защищенности сервисов и приложений. В качестве спикеров выступают действующие специалисты из Бастиона и преподаватели МГТУ им. Н. Э. Баумана.

Длительность курса составляет шесть месяцев. По результатам итоговой аттестации в конце обучения студенты получат диплом о профессиональной переподготовке.

«Развитие отрасли напрямую зависит от качества подготовки кадров. Участие в обучении будущих ИБ-специалистов — наш вклад в становление индустрии. Нам важно делиться собственной экспертизой, опытом и понимать интересы будущих коллег. Мы активно сотрудничаем с профильными вузами и ссузами на территории РФ и уже не в первый раз совместно с МГТУ им. Н. Э. Баумана реализуем образовательные инициативы, направленные на развитие инженерной школы. Данный курс поможет начинающим специалистам освоить основы тестирования на проникновение и сделать первые шаги в профессии», — отметила Яна Ксендзовская, руководитель группы образовательных программ Бастиона.


#Новости

• TG • VK •
  • 🔥 17
Post #201 515
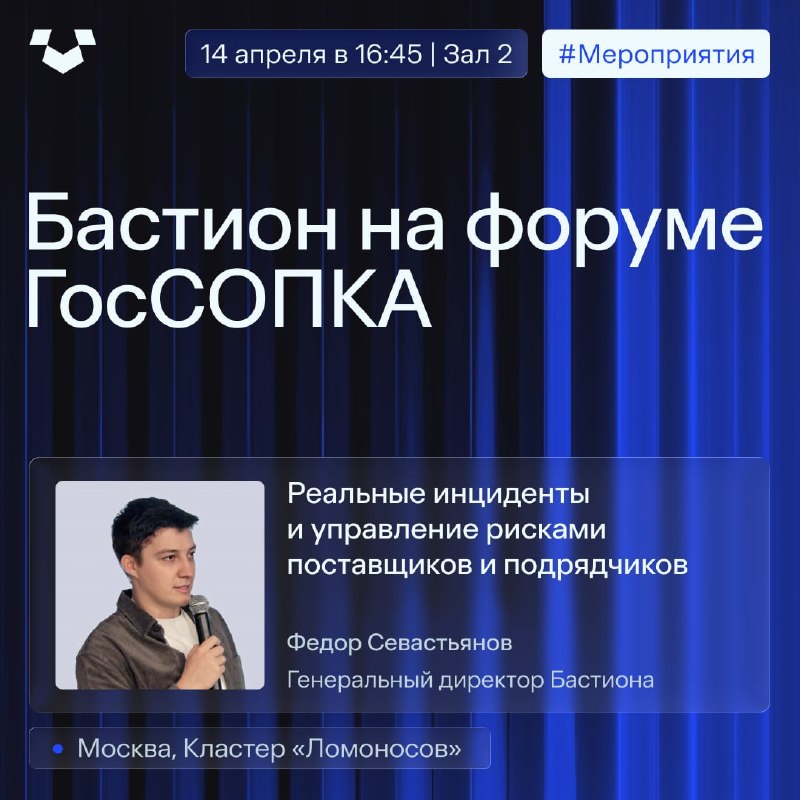
Эксперты Бастиона примут участие в форуме «ГосСОПКА»

14–15 апреля в Москве в кластере «Ломоносов» пройдет форум ГосСОПКА — мероприятие, направленное на освещение практических вопросов организации комплексного противодействия кибератакам.

В первый день форума эксперты Бастиона поделятся опытом в рамках деловой программы:

👤 Федор Севастьянов, генеральный директор Бастиона, выступит в сессии «Кибербезопасность в строительной отрасли и ЖКХ. Угрозы и вызовы при цифровизации процессов» с докладом «Реальные инциденты и управление рисками поставщиков и подрядчиков»
🕒 Зал №2 (Атом), с 16:45 МСК

👤 Александр Колесов, руководитель направления развития и исследований в Бастионе, выступит в сессии «Предупреждение компьютерных атак и компьютерных инцидентов» с докладом «Пентест – инструмент повышения защищенности»
🕒 Зал №1 (Молекула), с 17:05 МСК

#Мероприятия

• TG • VK •
  • ❤ 8
  • 🔥 6
Post #200 542
👀 Как не упустить самое важное: базовые рекомендации по расследованию инцидентов

Расследование инцидентов требует системного подхода: сбор и анализ цифровых артефактов, сопоставление с разведданными. По результатам формируется хронология действий злоумышленников, оценка ущерба и рекомендации по улучшению защиты.

Однако многие компании часто ограничиваются одним лишь восстановлением работоспособности пострадавших систем, не делая полноценного анализа первопричин. Из-за этого риск повторной компрометации остается высоким.

В числе самых популярных ошибок бизнеса при расследовании:

🔵отсутствие базовой инвентаризации,
🔘слабые логи,
🔵перезапись и удаление журналов,
🔘поздняя реакция и самостоятельное удаление артефактов.

👤 Семен Рогачев, руководитель отдела реагирования на инциденты в Бастионе, подробно рассказал, как выстроить процесс расследования киберинцидентов и не допускать повторения упомянутых ошибок.

🔗 Все рекомендации читайте в статье для Компьютерра.

#Эксперты_объясняют

• TG • VK •
  • ❤ 1
Post #199 419
❤️ Бастион получил награду «Лидер по темпам роста нового бизнеса» по версии «Лаборатории Касперского»

Награждение прошло на ежегодной стратегической встрече партнеров «Лаборатории Касперского».

Также по итогам 2025 года Бастион стал лидером в топ-10 партнеров и по двум другим номинациям:

➡️ Второе место в категории «Стратегические продукты»
➡️ Третье место по общему объему продаж решений для противодействия сложным кибератакам: Kaspersky Anti Targeted Attack, Kaspersky Endpoint Detection and Response Expert, SIEM-система Kaspersky Unified Monitoring and Analysis Platform, XDR-платформа Kaspersky Industrial CyberSecurity и XDR-платформа Kaspersky Symphony XDR.

«Для нас эта награда — подтверждение доверия со стороны вендора и эффективности нашей партнерской стратегии. Мы активно развиваем экспертизу в области комплексных систем защиты, реализуем проекты внедрения для клиентов из разных отраслей и стремимся быть надежным партнером в решении глобальных вызовов. Наша цель — помочь компаниям выстраивать устойчивую защиту, учитывая их потребности и особенности бизнес-процессов», — сказал Дмитрий Ильницкий, директор по развитию и сопровождению продаж Бастиона.


#Новости

• TG • VK •
  • ❤ 7
Post #198 460
🗡 Продвинутые угрозы для iPhone: хакеры ускоряют эксплуатацию уязвимостей с помощью ИИ

ИБ-специалисты обнаружили в даркнете шпионское ПО Coruna и DarkSword, ранее применявшиеся только продвинутыми группировками. Теперь эти инструменты доступны широкому кругу злоумышленников, которые используют ИИ для ускоренного освоения и адаптации вредоносного функционала.

👤 Как отметил в разговоре с CISOCLUB Сергей Зыбнев, ведущий специалист по анализу защищенности мобильных и веб-приложений в Бастионе, когда исходный код эксплойта утекает на GitHub, к задаче его освоения подключаются LLM-модели.

С помощью ИИ разобраться в логике эксплойта, адаптировать вредоносную нагрузку и подобрать обход конкретных защит сможет даже человек без глубокой экспертизы в iOS, указал эксперт. То, на что раньше у команды реверс-инженеров уходили недели, теперь укладывается в часы.

Поэтому в части защиты эффективнее всего не стремиться отследить каждый эксплойт, а вкладываться в отслеживание аномального поведения, чтобы фиксировать паттерны эксплуатации как класс.

🔗 Подробности в материале CISOCLUB

#Эксперты

• TG • VK •
  • ❤ 4
Post #197 567
❤️ Приглашаем гостей форума «Территория безопасности 2026: все про ИБ» послушать доклад про LLM в руках атакующих

В 14:55 в Зале №2 выступит Семен Рогачев, руководитель отдела реагирования на инциденты в Бастионе. Эксперт расскажет слушателям про «Большие языковые модели на службе атакующих: примеры использования из реальных атак».

Выступление пройдет в рамках сессии «Обеспечение кибербезопасности в эпоху ИИ» конференции «PRO Действия».

#Мероприятия

• TG • VK •
  • 🔥 2
Post #196 493
👀 Переоформление SIM-карт, индексация соцвыплат и путешествия: как обманывают в новом сезоне

👤 Константин Ларин, руководитель департамента киберразведки в Бастионе, прокомментировал три мошеннических схемы обмана, набирающих популярность этой весной.

➡️ Переоформление SIM-карт

Один из наиболее распространенных механизмов мошенничества — незаконный перевыпуск SIM-карты у оператора связи. После оформления нового экземпляра злоумышленник получает доступ к текстовым сообщениям и сервисам, где подтверждение входа или операций привязано только к номеру телефона. Решающим фактором остается процедура проверки личности в салоне оператора связи.

➡️ Индексация социальных выплат

Схемы с индексацией соцвыплат активизируются в начале и конце финансового года, когда люди оформляют налоговый вычет или ждут перерасчета по уже совершенным платежам. Гражданам поступают предложения о проверке размера выплат с помощью чат-ботов и приложений, которые надо установить на смартфон. На деле такие сервисы похищают СНИЛС, данные банковских карт и прочую чувствительную информацию.

➡️ Спекуляции на теме весенних отпусков

Злоумышленники выдают себя за опытных туроператоров, агентства, гидов или просто путешественников, предлагая гражданам выгодные путевки, разделить расходы или провести тур по городу. Важно всегда обращать внимание на юридическое лицо и домен, с которого приходит письмо или предложение. Не стоит переводить оплату частным лицам и верить слишком выгодным предложениям.

#Эксперты

• TG • VK •
  • ❤ 4
Post #195 450
🗡 Отечественная война 1812 года: информационная (не)безопасность в эпоху Наполеона

Война 1812 года — это не только грохот пушек, «Москва, спаленная пожаром» и Бородино. Пока противоборствующие стороны сражались в полях, в кабинетах криптографов, походных типографиях и тылах шла своя битва — информационная.

И русские, и французы внедряли агентов в ряды противника, пускали дезинформацию, шифровали данные и перехватывали вражеские послания. Во многом исход Отечественной войны 1812 года — это не только торжество стратегии, но и победа русской школы криптографии.

🔗 Приглашаем вас прочитать на Хабре увлекательный рассказ про информационное соперничество между русскими и французами в 1812 году, как перехватывали шифровки и чем это помогало войскам.

#Хабр

• TG • VK •
Post #194 512
👁 Как атаки через отчеты и документы влияют на бизнес-процессы

Корпоративные документы лежат в основе управленческих и финансовых процессов любой компании. Через отчеты, служебные запискии рабочую переписку распределяются задачи между сотрудниками и принимаются ключевые решения.

Эта привычная и предсказуемая рабочая логика делает корпоративную документацию удобной точкой входа для злоумышленников. Атаки через отчеты, письма и служебные записки часто опираются на методы социальной инженерии — сотрудника обманом убеждают выполнить действие, которое выглядит как обычная часть рабочего процесса.

👤 Мария Сергеева, ведущий специалист группы социально‑технического тестирования в Бастионе, рассказала читателям Т-Бизнес, почему атаки через отчеты выходят за рамки типичных ИБ-инцидентов, и как компании могут защититься от подобных угроз.

🔗 Читать в материале для Т-Бизнес.

#Эксперты_объясняют

• TG • VK •
  • 🔥 7
  • ❤ 6
Post #193 491
❤️ Бастион примет участие в форуме «Территория безопасности 2026: все про ИБ» 2 апреля

III Форум «Территория безопасности» — мероприятие, состоящее из четырех конференций и выставки отечественных ИБ-технологий. Событие объединяет производителей ПО и оборудования, интеграторов, стартапы в сфере кибербезопасности, представителей государственных органов и профессионального сообщества.

👤 Семен Рогачев, руководитель отдела реагирования на инциденты в Бастионе, выступит на форуме с докладом «Большие языковые модели на службе атакующих: примеры использования из реальных атак» в рамках сессии «Обеспечение кибербезопасности в эпоху ИИ» конференции «PRO Действия».

🕒 Приглашаем гостей мероприятия на доклад Семена — 2 апреля в Зал №2 к 14:55.

➡️ Место действия: Отель Hyatt Regency Moscow Petrovsky Park, Москва

#Мероприятия

• TG • VK •
  • ❤ 4
  • 🔥 3
Post #192 512
✅ Атаки на цепочки поставок стали повсеместной угрозой с низким порогом входа для хакеров

Если раньше атаки на цепочки поставок (Supply Chain Attack) ассоциировались со сложными и дорогостоящими операциями, то сегодня их реализация заметно упростилась. Рост популярности открытых решений (open-source) и активное использование сторонних зависимостей привели к тому, что к 2025 году атаки на цепочки поставок стали одной из наиболее заметных ИБ-угроз.

👤 Семен Рогачев, руководитель отдела реагирования на инциденты в Бастионе, в разговоре с изданием «Киберболоид» назвал open-source-зависимости одним из ключевых векторов Supply Chain Attack. Почти в любой современной организации так или иначе производится разработка ПО, включающего различные доступные для свободного скачивания компоненты. В случае их компрометации компания может даже не знать, что находится под угрозой.

Для снижения рисков атак через open-source эксперт рекомендует в первую очередь обратить внимание на SBOM как на основу для прозрачности используемых зависимостей и контроля состава программных компонентов.

🔗 Больше данных и рекомендаций в материале «Киберболоида»

#Эксперты

• TG • VK •
  • 🔥 20
  • ❤ 6
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →