TGViewer
Channel Public Channel
BashMaster

BashMaster

@bash_help

Удобные консольные наработки на каждый день для разработчиков, девопсов и сисадминов.

Реклама: @Kone4noVasya

Канал на бирже: https://telega.in/c/bash_help
Subscribers
8.84K
Photos
1K
Videos
36
Links
1.1K

Showing posts older than #1265 · Back to latest

Older Posts 17 shown
Post #1264 1.78K
🔍Тестовое собеседование с Head of DevOps уже завтра

28 июля(уже завтра!) в 19:00 по мск приходи онлайн на открытое собеседование, чтобы посмотреть на настоящее интервью на Middle DevOps-разработчика.

Как это будет:
📂 Александр Хренников, Head of DevOps в KTS с опытом 14+ лет, будет задавать реальные вопросы и задачи разработчику-добровольцу
📂 Александр будет комментировать каждый ответ респондента, чтобы дать понять, чего от вас ожидает собеседующий на интервью
📂 В конце можно будет задать любой вопрос Александру

Это бесплатно. Эфир проходит в рамках менторской программы от ШОРТКАТ для DevOps-разработчиков, которые хотят повысить свой грейд, ЗП и прокачать скиллы.

Переходи в нашего бота, чтобы получить ссылку на эфир →
@shortcut_devops_bot

Реклама.
О рекламодателе.
  • ✍ 4
Post #1263 7.15K
⚙️ Основные директории файловой системы

🔨 bash_help
  • 👍 17
  • ✍ 6
Post #1262 2.15K
⚙️ Как узнать время выполнения команд с помощью history в Linux

✔️Все команды, которые выполняет пользователь в командной строке оболочки Bash, хранятся в буфере истории. Они также записываются в файл с названием ~/.bash_history. То есть, в любой момент системный администратор может просмотреть список введенных команд. Однако, в этом списке не хранится информация о времени и дате выполнения каждой команды.

▶️Существует два возможных способа, которыми Вы можете воспользоваться для получения времени выполнения команд. Первый — позволяет добавить к истории введенных команд время и дату временно (в рамках текущего сеанса Линукс), второй —  постоянно. Однако оба способа предусматривают использование переменной HISTTIMEFORMAT.

➡️ Как увидеть дату и время только для текущей сессии
▶️Для временного добавления даты и времени к истории выполнения команд Вам достаточно экспортировать переменную HISTTIMEFORMAT: export HISTTIMEFORMAT='%F %T '

▶️Вы могли заметить, что у данной переменной есть параметры, которые определяют формат метки даты и времени:
💠%F — устанавливает дату в формате год-месяц-число;
💠%T — устанавливает время в формате час: минута: секунды.

▶️Существуют и другие форматы, детальнее о них можно узнать на справочной странице man команды date: man date

▶️Теперь Вы можете заново запустить команду history, чтобы проверить наличие отметки с датой и времени выполнения команд.

➡️ Как отслеживать время выполнения команд на постоянной основе
▶️Предыдущий способ подходит лишь тем, кто намерен выводит на экран дату и время только в рамках текущей сессии терминала. Если Вы закроете терминал и запустите его снова — все настройки пропадут. Чтобы этого не произошло, Вы можете записать переменную HISTTIMEFORMAT в файл ~/.bashrc, используя любой удобный текстовый редактор: vi ~/.bashrc

▶️Далее добавьте в файл строку с переменной в любом месте: export HISTTIMEFORMAT='%F %T '

▶️Далее — сохраните файл и закройте текстовый редактор. И выполните приведенную ниже команду, чтобы применить изменения, внесенные в файл: source ~/.bashrc

🖼️ Ссылка на источник

🔨 bash_help
  • ✍ 8
  • 👍 5
Post #1261 1.86K
😒 Подборка каналов по информационной безопасности

Проверенные каналы по безопасности, которые реально помогают расти.

👍 ZeroDay — Уроки, эксплуатация уязвимостей с нуля
👍 Белый Хакер — Свежие новости из мира ИБ
😎 Бункер Хакера — Статьи, книги, шпаргалки и хакинг
👨‍💻 Серверная Админа — Настройка и уроки по компьютерным сетям

📂 Подписывайся
  • 👍 2
Post #1260 1.98K
⚙️ Plandex

✔️AI-агент для терминала, созданный специально для работы с крупными проектами и сложными реальными задачами. Он работает прямо в терминале и умеет планировать, реализовывать и отлаживать многоэтапные задачи, которые затрагивают множество файлов.

➡️ Ключевые особенности:
💠Умное управление контекстом. Plandex поддерживает эффективное контекстное окно до 2 миллионов токенов с пакетом моделей по умолчанию. Он загружает в контекст только то, что действительно необходимо для каждого шага, используя «карты проекта» на базе tree-sitter. Это позволяет эффективно работать с большими кодовыми базами, индексируя директории с 20 миллионами токенов и более. Инструмент поддерживает более 30 языков программирования.
💠Песочница для изменений (Diff Review Sandbox). Все изменения, сгенерированные AI, изолированы от основного кода проекта. Они накапливаются в специальной области с контролем версий, что позволяет просматривать их целиком, откатывать неудачные правки и исследовать альтернативные пути выполнения задачи. 
💠Настраиваемая автономия. Вы сами выбираете уровень контроля: от полностью автономного режима, когда агент сам выполняет задачу, до пошагового, где каждое действие требует вашего одобрения.
💠Мультипровайдерность. Plandex позволяет комбинировать модели от разных провайдеров (Anthropic, OpenAI, Google и open-source) через OpenRouter, Together.ai или другие совместимые сервисы. 
💠Автоматизированная отладка. Агент может самостоятельно запускать тесты, проверять код на ошибки и отлаживать терминальные команды (сборку, линтеры, деплой) и даже браузерные приложения (при наличии Chrome). 
💠Терминальный интерфейс. Обеспечивает эффективный рабочий процесс без переключения контекста.

➡️ Как это работает:
▶️Процесс обычно выглядит так: вы обсуждаете задачу в чате, агент составляет пошаговый план, реализует изменения в песочнице, проверяет и отлаживает их, а затем вы принимаете финальное решение.

🐙 Перейти на Github

🔨 bash_help
  • 👍 4
  • 🔥 3
Post #1259 1.75K
Базовый минимум: сохранить данные в резервной копии.
Роскошный максимум: в один клик продолжить работу критичных сервисов после сбоя.

Selectel и Хайстекс Акура создали готовый сервис аварийного восстановления (DRaaS), который обеспечивает запуск копий систем в облаке. Это полезно в случае поломок, кибератак и аварий.

На практическом вебинаре покажут:
• что нужно учесть при проектировании резервной площадки, настройке репликаций, сетей и порядка запуска сервисов.
• как организовать резервный контур в другом регионе в облаке Selectel;
• и подтвердить реальную готовность аварийного восстановления тестами.

📍 Онлайн
⏰ 30 июля в 12:00

Регистрируйтесь на странице вебинара ➡️ https://slc.tl/stwqs

Больше мероприятий для ИТ-специалистов в канале @selectel_events. Подписывайтесь!

Реклама. АО "Селектел". erid:2W5zFGzRrws
  • 👍 3
  • 😐 2
Post #1258 1.78K
⚙️ mxcheck 

✔️Инструмент с открытым исходным кодом, предназначенный для сбора информации и комплексного аудита безопасности почтовых (SMTP) серверов.

➡️ Что проверяет mxcheck:
▶️Утилита проводит детальный анализ, проверяя различные аспекты конфигурации и безопасности сервера:
💠DNS-записи. Анализирует записи A, MX, PTR, SPF, MTA-STS, DKIM, DMARC, а также более специфические — TLSRPT и BIMI DANE/TLSA. 
💠Автономная система (AS). Собирает номер AS и страну, к которой она относится.
💠Поддержка шифрования. Проверяет, поддерживает ли сервер команду StartTLS, и анализирует валидность используемых TLS-сертификатов (срок действия, субъект, эмитента, SANs).
💠Открытые порты. Сканирует стандартные почтовые порты: 25 (SMTP), 465 (SMTPS) и 587 (Submission).
💠Чёрные списки. Сверяет адрес сервера с глобальными базами данных, где перечислены известные источники спама.
💠Утечки информации. Анализирует, не раскрывает ли сервер служебную информацию через строку приветствия (server string) и команду VRFY.
💠Уязвимости. Проверяет сервер на подверженность атаке SMTPSmuggling.
💠Статус открытого релея (open relay). Тестирует, может ли сервер принимать письма без аутентификации. 

➡️ Особенности и возможности:
💠Гибкая настройка. Можно задать собственный DNS-сервер, адреса отправителя (mailFrom) и получателя (mailTo), а также селектор DKIM для проверки.
💠Отчётность. Результаты можно экспортировать в формате TSV для дальнейшего анализа.
💠Кроссплатформенность. Утилита доступна для Linux, macOS и Windows (как в виде скомпилированных бинарников, так и в исходном коде).
💠Автоматизация. Поддерживает неинтерактивный режим (флаг --no-prompt) и проверку обновлений. 

🐙 Перейти на Github

🔨 bash_help
  • 🔥 6
  • ✍ 5
  • 👍 4
Post #1257 1.84K
АЙТИШНИКИ, ХВАТИТ сливать время на прилизанные новости и бесполезные курсы

Проект «ИИнтеллигенция» стал главным каналом для тех, кто использует нейросети на уровне разработки, автоматизации и опенсорса, а не просто балуется в чатах. Здесь собирают только то, что реально экономит человеко-часы и работает в проде.

🎓 Готовые ИИ-сервисы, промпты и ИИ-агенты для автоматизации рутины

🖋 Разборы полезных ИИ-инструментов, локальных LLM и опенсорс-репозиториев

🛠 Практические кейсы, гайды по деплою моделей и интеграции ИИ в пайплайны

⚡️ Технические ИТ-новости без маркетинговой воды и душных отчетов

Обучение и прокачка в реальном времени: работа с API (Claude, GPT), локалки (Ollama, vLLM), автоматизация кода, опенсорс-утилиты, AI-агенты и др.

Ценишь время и работаешь с ИИ, подпишись: @clucai
  • 🔥 2
  • 😐 1
Post #1256 2.01K
⚙️ Awesome Scalability

✔️Репозиторий, который собрал систематизированную коллекцию материалов по созданию масштабируемых, отказоустойчивых и высокопроизводительных систем.

▶️Проект представляет собой структурированный список ресурсов (статей, кейсов, книг, презентаций), который помогает разобраться в паттернах проектирования таких систем. В нём собраны материалы от инженеров крупных технологических компаний, а также разборы реальных проектов, которые обслуживают миллионы и миллиарды пользователей.

➡️ Материалы сгруппированы по тематическим разделам:
💠Принципы проектирования. Фундаментальные концепции (например, CAP-теорема, шардинг, согласованное хеширование). 
💠Реальные кейсы масштабирования. Примеры из production-сред: как Uber масштабирует гео-сервисы, архитектура кэширования в Pinterest, миграция Twitter с монолита на микросервисы. 
💠Производительность и отказоустойчивость. Конкретные техники: circuit breakers (предохранительные выключатели), автомасштабирование, распределённые транзакции. 
💠Организация работы команды. Материалы о том, как технологические компании решают задачу масштабирования не за счёт роста команды, а за счёт повышения эффективности работы. 

➡️ Этот ресурс будет особенно полезен:
💠бэкенд-разработчикам, которые проектируют масштабируемые сервисы;
💠архитекторам, выбирающим подходы для распределённых систем;
💠DevOps-инженерам, настраивающим отказоустойчивую инфраструктуру;
💠тем, кто готовится к собеседованиям по системному дизайну и ищет реальные примеры архитектур.

🐙 Перейти на Github

🔨 bash_help
  • 👍 6
  • ✍ 4
Post #1255 1.92K
Опа, тут бывший сеньор одного из IT-отделов Яндекса Игорь Никитин выкатил целый канал про Python — и это лучшее, что есть в рунете по теме.

Качественные гайды. Советы от известных прогеров. Тематические мемасы. Короче, ничего лишнего.

Хватит душить питона, учись его кодить: https://t.me/+H95-QlpCP-QxZDYy 🐍
  • 😐 8
  • 👍 1
Post #1254 2.34K
⚙️ sish

✔️Открытый инструмент для туннелирования через SSH, который поддерживает протоколы HTTP(S), WebSocket (WS/WSS), TCP, а также позволяет создавать приватные псевдонимы и маршрутизировать TLS-трафик с помощью SNI. Его главная фишка в том, что для работы с ним не нужно устанавливать отдельный клиент — достаточно стандартной команды ssh. Это делает его открытой альтернативой таким сервисам, как serveo или ngrok.

➡️ Как это работает:
▶️sish запускает собственный SSH-сервер, который специализируется на пересылке и мультиплексировании трафика. Вы подключаетесь к нему с помощью привычных команд ssh, а sish сам занимается маршрутизацией.

➡️ Для каких задач подходит:
💠Мгновенный обмен локальным веб-приложением по HTTPS.
💠Предоставление удалённого доступа к TCP-сервису (например, базе данных).
💠Создание приватных туннелей для разработчиков, чтобы они не раскрывали свои локальные порты наружу.
💠Маршрутизация TLS-трафика с сохранением шифрования на стороне sish.

🐙 Перейти на Github

🔨 bash_help
  • 👍 9
  • ✍ 3
Post #1253 2.41K
⚙️ Sysdig

✔️Инструмент для исследования системы и поиска проблем в Linux с первоклассной поддержкой контейнеров.

➡️ Как это работает:
▶️Sysdig перехватывает системные вызовы и другие события на уровне ядра Linux. Он устанавливает модуль ядра (sysdig-probe), который и собирает эту информацию. Благодаря такому подходу инструмент видит гораздо больше, чем многие классические утилиты (вроде strace, htop, lsof), которые работают с файловой системой /proc. По сути, один Sysdig заменяет сразу несколько инструментов: он показывает и системные вызовы, и сетевую активность, и открытые файлы, и процессы.

➡️ Что он умеет:
💠Глубокий анализ в реальном времени. Вы видите, что именно происходит в системе прямо сейчас: какие файлы открыл процесс, какие сетевые пакеты отправил, какой системный вызов заблокировал работу.
💠Мощная фильтрация. Язык запросов похож на синтаксис 
tcpdump или wireshark — можно точно задать, какие события вас интересуют.
💠Работа с контейнерами «из коробки». Sysdig «знает» о контейнерах (Docker, LXC и другие) без необходимости дополнительно инструментировать сами контейнеры. Можно легко посмотреть список работающих контейнеров, их использование ресурсов, процессы внутри них с привязкой к контейнеру.
💠Запись трассировок. Можно сохранять поток событий в файл для последующего детального анализа. 
💠Удобный интерфейс. Для более комфортного просмотра есть 
csysdig — ncurses-интерфейс, который упрощает навигацию. 

➡️ Кому пригодится:
💠Разработчикам, которые дебажат микросервисы в Docker и Kubernetes.
💠Системным администраторам для поиска причин высокой нагрузки на CPU, сетевых проблем или ошибок записи файлов в контейнерах.
💠Тем, кто строит сложные SaaS-решения и хочет обеспечить стабильность инфраструктуры.

🐙 Перейти на Github

🔨 bash_help
  • 👍 13
Post #1252 2.2K
Антивирусы, EDR, фаерволы и SIEM генерируют тысячи событий каждый день. Ценность создаёт не сам факт их наличия, а специалист, который умеет отличить шум от атаки, связать события в цепочку и принять решение до того, как инцидент станет ущербом.

Курс «Аналитик SOC»
от Академии Codeby — это 7,5 месяцев практики для тех, кто хочет освоить blue team системно: от работы с логами до расследования инцидентов и мышления аналитика безопасности.

Что изучаем:
⏺️работу с логами и потоками событий — триаж, фильтрация, приоритизация
⏺️анализ и корреляцию инцидентов
⏺️разбор атак и сценариев поведения злоумышленников (MITRE ATT&CK)
⏺️Threat Intelligence и Threat Hunting
⏺️Vulnerability Management
⏺️практику с SIEM (Wazuh)
⏺️формирование мышления blue team — от первого алерта до отчёта

Формат: живые занятия, практические задания, разбор реальных кейсов.

Это профессиональный трек по мониторингу и реагированию. За 7,5 месяцев вы выстраиваете навыки, которые ежедневно нужны в SOC-командах банков, телекома, ритейла и IT-компаний.

Запись на текущий поток открыта до 23 июля

➡️️Посмотреть программу и записаться

🪧По вопросам — @CodebyAcademyBot
  • 👍 2
  • ✍ 1
  • 🔥 1
Post #1251 2.57K
docker_rus.pdf3.1 MB
⚙️ Шпаргалка по Docker на русском языке

✔️Тут есть всё: базовые команды, сборка образов, отладка, сети и т.д.

🔨 bash_help
  • ✍ 11
  • 👍 5
  • 🔥 2
  • 😐 2
Post #1250 2.81K
⚙️ WatchYourLAN 

✔️Лёгкий инструмент для мониторинга локальной сети (LAN) с веб-интерфейсом. Он сканирует сеть с помощью ARP-запросов, отслеживает подключённые устройства, сохраняет историю их состояния (онлайн/офлайн) и может отправлять уведомления о новых устройствах.

➡️ Ключевые возможности:
💠Обнаружение устройств. Использует утилиту arp-scan для поиска активных хостов в сети. 
💠Веб-интерфейс. Позволяет просматривать список устройств, помечать их как «известные», отслеживать статус (онлайн/офлайн). 
💠Уведомления. При обнаружении нового устройства можно настроить отправку оповещений через сервис Shoutrrr (поддерживает email, Slack, Discord и другие каналы). 
💠История состояния. Сохраняет данные о том, когда устройство было онлайн или офлайн. 
💠Экспорт метрик. Можно настроить экспорт данных в InfluxDB2 или Prometheus для построения дашбордов в Grafana.
💠Кастомизация. Доступны темы оформления (на базе Bootswatch), переключение между светлой и тёмной темой.
💠REST API. Позволяет программно взаимодействовать с приложением и интегрировать его с другими сервисами. 
💠Гибкая настройка. Конфигурировать можно через веб-интерфейс, конфигурационный файл или переменные окружения. 

▶️Инструмент хорошо подходит для личного использования или небольших команд, где важна простота и возможность самостоятельного развёртывания.

🐙 Перейти на Github

🔨 bash_help
  • 👍 6
  • 🔥 3
Post #1246 2.86K
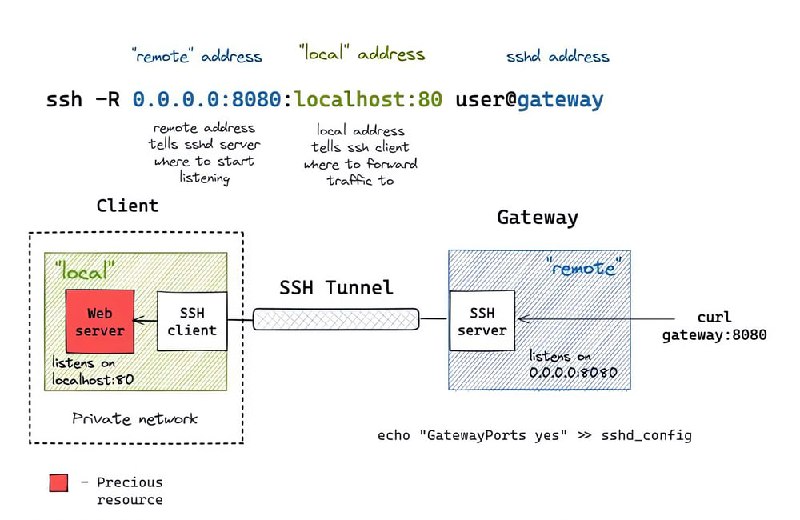
⚙️ Шпаргалка по SSH-туннелям

💠Локальное перенаправление порта (Local port forwarding): доступ к приватным конечным точкам (endpoints), возможно через bastion-хост, как будто это локально открытые порты.
💠Удалённое перенаправление порта (Remote port forwarding): публикация локальных портов или адресов в приватной сети наружу через exit-нод.

🔨 bash_help
  • ✍ 9
  • 👍 7
Post #1245 2.44K
⚙️ How They SRE

✔️Собранная коллекция знаний о лучших практиках, инструментах, техниках и культуре Site Reliability Engineering (SRE), которые используют ведущие технологические компании и организации.

➡️ В репозитории собраны материалы по самым разным аспектам SRE:
💠Общие принципы и подходы в Site Reliability Engineering.
💠Формирование и развитие команд SRE — как подбирать людей и выстраивать процессы.
💠SRE-культура — например, акцент на blameless postmortems (разбор инцидентов без поиска виноватых).
💠DevOps — как SRE пересекается с этой концепцией и развивает её.
💠Мониторинг и observability — как добиться прозрачности системы (метрики, логи, распределённая трассировка).
💠Алертинг — как настроить оповещения так, чтобы они не вызывали «alert fatigue» (усталость от оповещений).
💠Реагирование на инциденты и постмортемы — структурированные подходы к расследованию сбоев.
💠On-Call — как организовать дежурства, чтобы не выгорать.

▶️Отличный стартовый пункт для тех, кто хочет глубже понять, как устроена надёжность в современных IT-компаниях, какие инструменты и процессы считаются отраслевым стандартом.

🐙 Перейти на Github

🔨 bash_help
  • 👍 6
  • ✍ 3
  • 🔥 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →