TGViewer
Channel Public Channel
محمدرضا ضمیری | برنامه نویسیمون نشه!

محمدرضا ضمیری | برنامه نویسیمون نشه!

@barnamenevisimoonnashe

👨‍💻 بلاگ شخصی درباره هک و امنیت،
تجربه‌های چند سال کار توی پروژه‌های واقعی،
و نکاتی برای علاقه‌مندان و تازه‌کاره

پیج اینستاگرام👇🏻
instagram.com/barnamenevisimoonnashe
سایت ما👇🏻
https://barnamenevisimoonnashe.ir
Subscribers
155
Photos
42
Videos
7
Links
15
Recent Posts 17 shown
Post #165 16
- شاهکار Eleven Labs 4 😐

برنامه نویسیمون شده🫰🏻
Post #164 32
چند مدت پست امنیتی نداریم 🫩
وقتی مهندسی DevOps + امنیت ترکیب میشن، صرفا از چند ابزار آماده، اسکن شبکه، یا اسکریپت o.n-sc نیست. این حوزه‌ها عمیق‌تر از چیزی هست که تو دوره‌ فروشی ها(بالیوود سایبری🫩) نمایش میدن. کسی چند ابزار را بلد باشه یا چند سناریوی رو تمرین کرده باشه، به معنای درک واقعی زیرساخت، سیستم‌عامل و مدل‌های امنیتی نیست
این فلسفه رو از بیخ توضیح میدم. برای ساده‌ ترین سناریو دور زدن ایزولیشن، نیازمند درک عمیق از Kernel Linux هستید
نحوه کار Namespaces، cgroups، capabilities، seccomp، LSM ها (SELinux/AppArmor) و این‌که این لایه‌ها چگونه با هم تعامل دارند دیتا چطوری هندل می‌کنند از چه مسیر های پورت میخورن ، چه ساختاری به اینا وابسته هستند، چه آسیب پذیری های دارند و..... بدون این مفاهیم و علومش امنیت درکار نیست.
سناریوو خیالی من: تو یوزر به هر شکلی وارد زیرساخت من شدی. اکثر محیط‌ها بر پایه مجازی‌سازی، کانتینرسازی، orchestration (مثل Kubernetes) و لایه‌های امنیتی طراحی و رمزگذاری شدند.
فایروال‌های چندلایه (Network / Host-based)
رمزگذاری در سطح دیسک، شبکه و Secrets و Proxy ها، Service Mesh ها و کنترل ترافیک ai😋
قوانین IAM، RBAC و محدودیت‌های runtime تو همچنین فضایی، خروج از محیط ایزوله یا ارتقای دسترسی، بدون شناخت عمیق از معماری DevOps، مدل تهدید، و ساختار اعتمادی سیستم‌ها غیرممکنه. ریشه تمام این مباحث به مفاهیم Privilege Escalation ، Container / VM Breakout ، Sandbox Escape میرسه.
واقعیت اینه خیلی از افرادی که دوره‌های "پرزرق‌وبرق"(پیشنهاد هوش پلاستیکی برای تمیزی متن 🫩) میفروشند. یا دانشی رو ندارند یا اگر هم دارند، قدرت انتقال شو ندارند🫩 (خروجیش میشه هاکر بازی کودک ایرانی توی ۲۴ ساعت گذشته)


نکته: مثل آقا هکر (Noob white.hat) توی یک سیستم و ساختار منسجم شده پایدار نشید. یک فعال امنیتی تو همه ابعادی دانش کافیی داره. شما توی 5/6 سال با دوره های یوتیوب و... به جای نمی‌رسید. این حوزه نیازمند تخصص و تجربه هست.

برنامه نویسیمون نشه!
Post #160 25
رفقا سلام خیلی مخلصیم 🙏

اسکرین‌شات‌های آپدیت سایت برای ۲۴ ابان 📅 سایت بالاست، قابل دسترس برای همه 🌐. یه ثبت‌نام، یه عالمه چیزای خفن 🚀
Post #159 52
اینطور که به نظر میرسه ایران در حال پیشرفت معکوسه و انسان ها دارن جای هوش مصنوعیو میگیرن🤣🤣
ولی خدایی لباسای تنشونو کجا میفروشن باید لباس leader رو بخرم خوشگله
  • ❤ 1
Post #158 115
🔴خودتونو برای ملی شدن یا قطعی کامل اینترنت آماده کنید:

گفته میشه به دیتاسنترهای کشور آماده‌باش دادن که اگه لازم شد، به‌زودی اینترنت رو خیلی سریع محدود یا قطع کنن؛
گفته میشه به دیتاسنترهای کشور آماده‌باش دادن که اگه اتفاق امنیتی خاصی پیش بیاد، بتونن تو کمترین زمان ممکن اینترنت رو محدود یا حتی قطع کنن.
ظاهراً با نزدیک شدن به احتمال بیشتر شدن تنش‌ها، مسئول‌ها دارن سناریوهایی مثل محدود کردن اینترنت بین‌الملل یا اعمال محدودیت‌های گسترده رو بررسی می‌کنن. اگه این اتفاق بیفته، ممکنه اینترنت یهویی دچار اختلال بشه(که شاهدش هستیم این‌ روزها) یا دسترسی به سایت‌ها و سرویس‌های خارجی خیلی سخت‌تر بشه.
حتی تو سناریوهای شدیدتر هم صحبت از قطع ارتباط کامل بعضی دیتاسنترها، محدودیت بیشتر روی اینترنت خارجی و برگشتن به اینترنت ملی مطرحه.
Post #157 126
  • ❤ 2
  • 🤩 2
  • 👌 1
Post #156 133

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 4
  • ❤ 2
Post #155 146
افشای ۱۲۴ میلیون پسورد و ایمیل؛ آیا اطلاعات شما هم در خطر است؟

🔹به‌تازگی سرویس مشهور هشدار نشت اطلاعات «Have I Been Pwned» یا به اختصار (HIBP)، مجموعه‌ای جدید شامل ۱۲۴ میلیون پسورد و بیش از ۵۶ میلیون آدرس ایمیل را به پایگاه داده خود اضافه کرده است.
🔹مدیر سرویس HIBP توضیح می‌دهد که این داده‌ها در واقع مجموعه‌ای از گزارش‌های ثبت‌شده توسط بدافزارهای سرقت‌کننده اطلاعات هستند. این برنامه‌های مخرب روی سیستم‌عامل ویندوز و سایر دستگاه‌ها پنهان می‌شوند و پسوردهای ذخیره‌شده، داده‌های مرورگر، کوکی‌ها و توکن‌های دسترسی را اسکن و سرقت می‌کنند.
🔹برای بررسی وضعیت امنیت اطلاعات خود، می‌توانید به سادگی به وب‌سایت HaveIBeenPwned.com مراجعه کنید. این پلتفرم اخیراً این اطلاعات جدید را به پایگاه داده خود اضافه کرده است و شما می‌توانید با جستجوی ایمیل خود، وضعیت آن را به سرعت بررسی کنید.


برنامه نویسیمون نشه💚
Post #154 75
نشت جدید: اطلاعات کاربران صرافی ارز دیجیتال صراف در معرض خطر

- مجموعه‌ای از اطلاعات حساس مربوط به حدود 5 میلیون کاربر صرافی ارز دیجیتال «صراف» در فهرست فروشندگان بانک‌های اطلاعاتی غیرمجاز مشاهده شده است. این مجموعه شامل نام، نام خانوادگی، نام پدر، شماره ملی، تاریخ تولد، موجودی حساب، تاریخ ایجاد حساب، کد دعوت، شماره تلفن ثابت، شماره تلفن همراه، استان، شهر، آدرس یا نشانی، کدپستی، اطلاعات بانکی و سایر داده‌های مرتبط با کاربران است.
- افشای این اطلاعات می‌تواند کاربران را در معرض سرقت هویت، کلاهبرداری مالی، حملات فیشینگ هدفمند، سوءاستفاده از اطلاعات بانکی و دسترسی غیرمجاز به حساب‌های کاربری قرار دهد. به کاربران توصیه می‌شود نسبت به پیام‌ها و تماس‌های مشکوک هوشیار باشند و در صورت استفاده از اطلاعات تکراری در سایر سرویس‌ها، اقدامات امنیتی لازم را انجام دهند.
- صحت داده‌های ارائه‌شده توسط لیکفا در بررسی نمونه‌ای تایید شد.
📌
من هر روز دارم اطلاع رسانی میکنم دوستان
پول توی صرافی های ایرانی نگه ندارین
اطلاعاتتون که مثل خیار تو دست اینو اون داره میچرخه که هیچ سرمایه تون از دست
ندین
📌
این هزارو یکمین بار✍🏻
  • 🙈 2
Post #153 81
فاجعه یعنی اینکه اول حمله سایبری رو تکذیب کردن، اما بعدش بصورت رسمی تایید شد. الانم نشت اطلاعات مشتریان رو تکذیب کردن، احتمالا چون قبلا هرچی بوده و نبوده پابلیک شده!

شورای هماهنگی بانک‌های دولتی، اعلام کرد: به پیرو اختلال پیش‌آمده در سامانه‌های ۴ بانک ملی، تجارت، صادرات و توسعه صادرات، تیم‌های فنی بلافاصله پس از شناسایی نشانه‌های غیرعادی، اقدامات پیشگیرانه و حفاظتی لازم را برای صیانت از داده‌های مشتریان و زیرساخت‌های بانکی کشور به اجرا گذاشتند. بررسی‌ها نشان می‌دهد حمله سایبری محدود به چهار بانک بوده و هیچ نشت اطلاعاتی رخ نداده است./ انتخاب


🔗برنامه نویسیمون نشه
  • 🤣 2
  • ❤ 1
  • 👌 1
Post #152 82
🚨 نشت جدید: اطلاعات کاربران سامانه پیامکی فراسیستم در معرض سوءاستفاده

🔍 مجموعه‌ای در حدود 15 گیگابایت از اطلاعات مربوط به سامانه پیام کوتاه «فراسیستم (FaraSMS)» در فهرست فروشندگان بانک‌های اطلاعاتی غیرمجاز مشاهده شده است. داده‌های موجود شامل شناسه کاربری، نام، نام خانوادگی، نام کاربری، کلمه عبور، آدرس ایمیل، آخرین تاریخ ورود، شهر، استان، شرکت، آدرس یا نشانی، کدپستی، شماره تلفن ثابت، شماره تلفن همراه و سایر اطلاعات مرتبط با کاربران این سامانه است.

📌 افشای این اطلاعات می‌تواند کاربران را در معرض دسترسی غیرمجاز به حساب‌ها، حملات مهندسی اجتماعی، فیشینگ هدفمند، سوءاستفاده از اطلاعات تماس و نقض حریم خصوصی قرار دهد. به کاربران توصیه می‌شود در صورت استفاده مجدد از گذرواژه‌ها در سایر سرویس‌ها، نسبت به تغییر آن‌ها اقدام کنند و مراقب پیام‌ها و ایمیل‌های مشکوک باشند.
#نشت_اطلاعات
➖➖➖➖➖
برنامه نویسیمون نشه👾
Post #151 75
اطلاعیه فوری فرماندهی امنیت سایبری #حنظله درباره ممنوعیت استفاده از تلفن‌های ساده نوکیا

بدین‌وسیله به تمامی نیروهای مسلح اطلاع داده می‌شود که با توجه به شواهد قطعی درباره ردیابی برخی نیروهای نظامی، اطلاعیه زیر صادر می‌گردد:
- از آنجا که بیشتر تلفن‌های ساده و غیرهوشمند، مانند نوکیا، آلکاتل و دستگاه‌های مشابه، برای ارتباطات خود از شبکه ناامن 2G استفاده می‌کنند، این شبکه به‌راحتی توسط سرویس‌های امنیتی یا حتی شرکت‌های تجاری قابل پایش و ردیابی است. بنابراین، اکیداً توصیه می‌شود که تحت هیچ شرایطی از این تلفن‌ها استفاده نشود.
- چنانچه استفاده از تلفن غیرهوشمند اجتناب‌ناپذیر باشد، کاربران باید اطمینان حاصل کنند که دستگاه از شبکه 4G پشتیبانی می‌کند. در غیر این صورت، باید از یک تلفن هوشمند «چیپ‌آف» (یعنی تلفن هوشمندی که تراشه ارتباطی آن حذف شده باشد) استفاده شود.

برنامه نویسیمون نشه✍🏻
  • ❤ 1
Post #150 79
محمدرضا ضمیری | برنامه نویسیمون نشه! برنامه نویسیمون نشه! – Hacker
ببخشید دستم خورد🙏🏻
04:14
Post #147 102
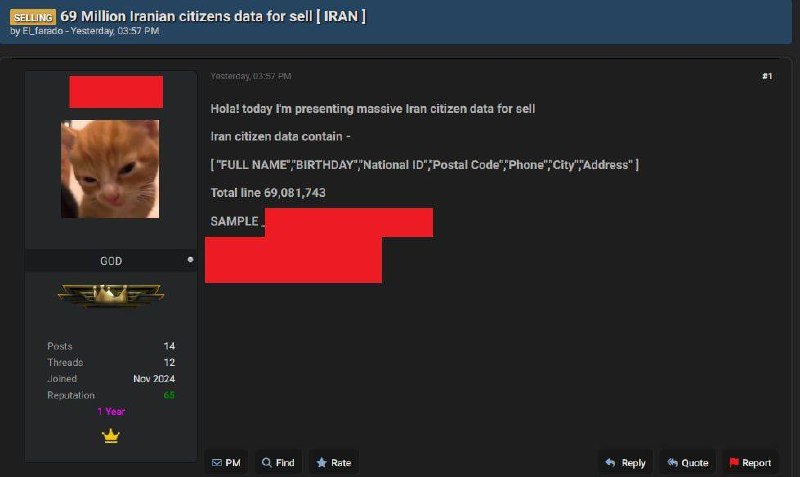
🔴 گزارشی در فضای زیرزمینی داده منتشر شده که نشان می‌دهد مجموعه‌ای بسیار بزرگ از اطلاعات هویتی شهروندان ایرانی برای معامله عرضه شده است. حجم داده‌ها حدود ۶۹ میلیون رکورد عنوان شده و شامل اطلاعات شناسایی و ارتباطی افراد از جمله مشخصات فردی، اطلاعات تماس و نشانی محل سکونت است.

بررسی نمونه‌های ارائه‌شده نشان می‌دهد داده‌ها از نظر فرمت و محتوا معتبر به نظر می‌رسند. فرد یا گروه منتشرکننده مدعی است منبع این اطلاعات یکی از زیرساخت‌های وابسته به نهادهای دولتی بوده است. با توجه به سابقه افشاهای متعدد در سال‌های گذشته، تفکیک داده‌های جدید از اطلاعات قدیمی دشوار است، اما از نظر نوع و گستره، این مجموعه شباهت‌هایی با برخی پایگاه‌های اطلاعاتی شناخته‌شده داخلی دارد که پیش‌تر نیز درباره آن‌ها ادعاهایی مطرح شده بود.

انتشاردهنده این داده‌ها در انجمن موردنظر سابقه فعالیت قابل توجهی دارد، با این حال تاکنون هیچ مرجع رسمی صحت یا نادرستی این ادعا را تأیید نکرده است.
Post #146 108
مراقب خودتون باشین همین❤️
  • ❤ 1
  • ❤‍🔥 1
  • 🥰 1
Older posts →

About this channel

How can I read @barnamenevisimoonnashe without a Telegram account?
TGViewer shows the public web preview Telegram publishes for محمدرضا ضمیری | برنامه نویسیمون نشه!: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does محمدرضا ضمیری | برنامه نویسیمون نشه! have?
محمدرضا ضمیری | برنامه نویسیمون نشه! (@barnamenevisimoonnashe) has 155 subscribers on Telegram, refreshed roughly every 30 minutes.
Does محمدرضا ضمیری | برنامه نویسیمون نشه! know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →