TGViewer
Channel Public Channel
AWS Notes Україна

AWS Notes Україна

@aws_ua_notes

AWS Notes Україна — освітньо-інформаційний канал Amazon Web Services

Чат: https://t.me/aws_ua
Subscribers
393
Photos
34
Videos
1
Links
227

Showing posts older than #186 · Back to latest

Older Posts 20 shown
Post #185 679
Наша техпідтримка.
  • 🔥 7
  • 😁 5
  • 👍 1
  • 💅 1
Post #184 462

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)

AWS: Kubernetes та External Secrets Operator для AWS Secrets Manager

Маємо на проекті новий EKS кластер 1.30, на якому хочемо повністю відмовитись від старого IRSA з OIDC і почати користуватись EKS Pod Identities – див. AWS: EKS Pod Identities – заміна IRSA? Спрощуємо менеджмент IAM доступів. І все наче працює чудово, але коли почав деплоїти наш Backend API – поди не стартують, і висять в…

https://rtfm.co.ua/aws-kubernetes-ta-external-secrets-operator-dlya-aws-secrets-manager/

#333399 #AWS #Kubernetes #Security
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. AWS: Kubernetes та External Secrets Operator для AWS Secrets Manager Знайомство з External Secrets Operator для AWS Secrets Manager замість Kubernetes Secrets Store CSI Driver в AWS EKS, і його використання з EKS Pod Identity
  • 👍 5
  • ❤ 1
Post #183 538
Post #182 656
Post #180 534
— Наскільки C++ відрізняється від С?
— На 1.
  • 😁 6
  • 👍 4
  • ❤ 1
Post #178 451

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)

AWS: IAM Access Analyzer policy generation – створення IAM Policy

Доволі частий кейс, коли на новому проекті, який тільки створює свою інфраструктуру і CI/CD, робиться це як MVP/PoC, і на початку на тюнінг AWS IAM Roles та IAM Policies час не витрачається, а просто підключається AdministratorAccess. Власне, саме так відбувалось і в моєму проекті, але ми ростемо, і прийшов час навести лад в IAM. Contents…

https://rtfm.co.ua/aws-iam-access-analyzer-policy-generation-stvorennya-iam-policy/

#AWS #AWS_IAM #Security
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. AWS: IAM Access Analyzer policy generation – створення IAM Policy Використання AWS IAM Access Analyzer policy generation для створення fine grained IAM Policy
  • 👍 6
Post #177 426

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)
Terraform: менеджмент EKS Access Entries та EKS Pod Identities

Отже, маємо кластер AWS Elastic Kubernetes Service з Authentication mode EKS API and ConfigMap, який ми включили під час апгрейду Terraform-модуля з версії 19.21 на 20.0. Перед тим, як переключати EKS Authentication mode повністю на API – нам потрібно з aws-auth ConfgiMap перенести всіх юзерів і ролі в Access Entries EKS-кластера. І ідея зараз така,…

https://rtfm.co.ua/terraform-menedzhment-eks-access-entries-ta-eks-pod-identities/

#333399 #AWS #AWS_EKS #AWS_IAM #Kubernetes #Terraform
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. Terraform: менеджмент EKS Access Entries та EKS Pod Identities Приклад створення Terraform проекту для управління доступами до AWS EKS з Authentification Mode API та EKS Pod Identities для Kubernetes ServiceAccounts
  • 🔥 2
Post #175 437

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)

AWS: RDS з IAM database authentication, EKS Pod Identities та Terraform

Готуємось мігрувати базу даних нашого Backend API з DynamoDB до AWS RDS з PostgreSQL, і нарешті вирішив спробувати що ж таке AWS RDS IAM database authentication, який з’явився здається ще десь у 2021. IAM database authentication, як, в принципі, можна здогадатись з назви, дозволяє нам виконувати аутентифікацію в RDS за допомогою AWS IAM, а не…

https://rtfm.co.ua/aws-rds-z-iam-database-authentication-eks-pod-identities-ta-terraform/

#333399 #AWS #AWS_RDS #Kubernetes #Security #Terraform
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. AWS: RDS з IAM database authentication, EKS Pod Identities та Terraform Знайомство з AWS RDS IAM database authentication, використання AWS EKS Pod Identities в Terraform, та Kubernetes Pod ServiceAccount для підключення до RDS.
  • 👍 1
Post #174 374

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)

AWS: Karpenter та SSH для Kubernetes WorkerNodes

Маємо AWS EKS кластер з WorkerNodes/EC2, які створюються за допомогою Karpenter. Процес створення інфраструктури, кластеру та запуск Karpenter описаний у попередніх постах: - Terraform: створення EKS, частина 1 – VPC, Subnets та Endpoints - Terraform: створення EKS, частина 2 – EKS кластер, WorkerNodes та IAM - Terraform: створення EKS, частина 3 – установка Karpenter Чого…

https://rtfm.co.ua/aws-karpenter-ta-ssh-dlya-kubernetes-workernodes/
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. AWS: Karpenter та SSH для Kubernetes WorkerNodes Налаштування доступу по SSH до EC2, створених Karpenter в AWS EKS з AWS Session Manager, AWS EC2 Instance Connect та через EC2 User Data вручну та з Terraform
  • 👍 1
Post #173 410
☁️Про #AWS OneOLA від Global Premier Consulting partner AWS — Crayon

OneOLA (Optimization and Licensing Assessment) від AWS створює вашу персональну карту міграції в хмару.

На події спікери Crayon розкажуть:
— як ефективно використовувати наявні локальні ресурси;
— чи платите вірну суму за свої поточні ліцензії Microsoft, Oracle, IBM та інші програмні ліцензії;
— альтернативні моделі ліцензування;
— як використовувати AWS для моніторингу та контролю своїх хмарних витрат;
— стратегії для досягнення довгострокової економії хмарних витрат.

Спікери: Олексій Лепешенков, Solution Advisor, та Андрій Водько, AWS Engineer в Crayon Ukraine.

Для кого: CIO/CTO, керівники бізнесів, які хочуть оптимізувати свої ІТ ресурси та зменшити витрати.

Дата: 20 червня
Час: 11:00-12:00

📍 Участь безоплатна за реєстрацією
  • 👍 2
Post #172 397
У останньому відео [не]правильний DevOps (обов’язково підпишіться!) прозвучали такі слова:

Турбота досягнення цінностей у бізнесу - не про DevOps інженерів. DevOps інженер хоче працювати з технологіями.


У цьому ж відео є реально крутий приклад проблеми з безпекою (всім серцем приєднуюсь до ненависті до webpack), де звучить така думка:

Девелопери повинні розуміти, що робота їх коду у них на комп'ютері локально і на реальній інфраструктурі - це різні речі.


Тобто грамотний розробник повинен не "просто працювати з технологіями", але й враховувати роботу девопсів, так? А девопсам, значить, тільки подавай технології, правильно? 😀

Загалом, ні — грамотний девопс повинен враховувати роботу бізнесу. Так само як і розробник аспекти роботи їх апликейшна в інфраструктурі (девопс частини). І бізнесу, до речі, теж.

А просто з технологіями може працювати будь-який %devops_position%.
YouTube Хто заробляє $6.5К | Cекʼюріті факап | Статті на DOU та OpenAI | Thank God It's Friday #5 В цьому епізоді обговорюємо цікаві статті на DOU та OpenAI, розберемо секʼюріті факап, як [не]працює GitLab Duo та як не бути м*д*ком, а заробляти $6.5К «Опис вакансії — я писав собі в команду. Інженер то людина, яка вирішує проблеми бізнесу за допомогою…
  • 🔥 3
Post #171 313

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)

Pritunl: запуск VPN в AWS на EC2 з Terraform

Колись вже трохи писав про Pritunl – Pritunl: запуск VPN в Kubernetes. Повернемось до цієї теми ще раз, але цього разу на EC2 в AWS, без Kubernetes. Отже, що треба – це запустити якийсь VPN-сервіс для проекту, або мати доступ до всяких Kubernetes API/Kubernetes WorkerNodes/AWS RDS у приватних мережах. Вибір тут, в принципі, є –…

https://rtfm.co.ua/pritunl-zapusk-vpn-v-aws-na-ec2-z-terraform/
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. Pritunl: запуск VPN в AWS на EC2 з Terraform Створення AWS EC2 у VPC з Terraform, запуск та конфігурація Pritunl VPN Server, налаштування OpenVPN Client на Linux
  • 🔥 1
Post #170 386
Привіт, спільното!
Це наше щире запрошення на конференцію DevOpsDays: Let’s Talk Security.

🛡Головна лінія подіїї цього року — cекʼюріті.

Будуть говорити про: Ukrainian Cyber Warfare Realities, Cloud Hacking Scenarios, Robotic Device Security, Generative AI and Security Concerns, HashiCorp Vault Secret Dist., Context-Based Security, OWASP Top Web App Security Risks і не тільки.

Та окрема любов від нас — #AWS Vulnerability Management, The Strongest Defense against S3 Ransomware.

Коли і де: 4-5 червня, з 18:00 (GMT+3, час за Києвом), онлайн.
Мова події — англійська.
Участь безоплатна.

👉Деталі та безкоштовна реєстрація: https://www.devopsdays.com.ua
  • 🔥 5
Post #169 480
Post #168 346

Forwarded from Updates rtfm.co.ua 🇺🇦 (rtfmcoua)
AWS: VPC Flow Logs, NAT Gateways, та Kubernetes Pods – детальний обзор

Маємо відносно великі витрати на AWS NAT Gateway Process Bytes, і стало цікаво що ж саме процеситься через нього. Здавалося б, все просто – включи собі VPC Flow Logs, да подивись, що до чого. Але як діло стосується AWS Elasitc Kubernetes Service та NAT Gateways, то все трохи цікавіше. Отже, про що будемо говорити: -…

https://rtfm.co.ua/aws-vpc-flow-logs-nat-gateways-ta-kubernetes-pods-detalnij-obzor/
RTFM: Linux, DevOps та системне адміністрування | DevOps-інжиніринг та системне адміністрування. Випадки з практики. AWS: VPC Flow Logs, NAT Gateways, та Kubernetes Pods – детальний обзор Детальний розбір AWS VPC NAT Gateway, VPC Flow Logs, Source NAT, та пошук Kubernetes Pods IP в логах
  • 👍 4
  • 🐳 4
Post #167 513
AWS Notes. Chapter 2: Building Applications

16 квітня спікери поділяться реальними викликами, досвідом та інноваційними проєктами у побудові додатків.

На конференції дізнаєтесь про: Amazon Q — вашого генеративного AI-асистента, найкращі практики захисту інфраструктури AWS, створення "сучасних" інформаційних продуктів за допомогою хмарних рішень, ШІ асистента на основі приватних моделей LLM та багато іншого.

🌐 Формат: онлайн
⏰ Час: 15:00 - 20:00 (GMT+3)

Дізнайтеся більше та реєструйтеся!
  • 👍 4
Post #166 481
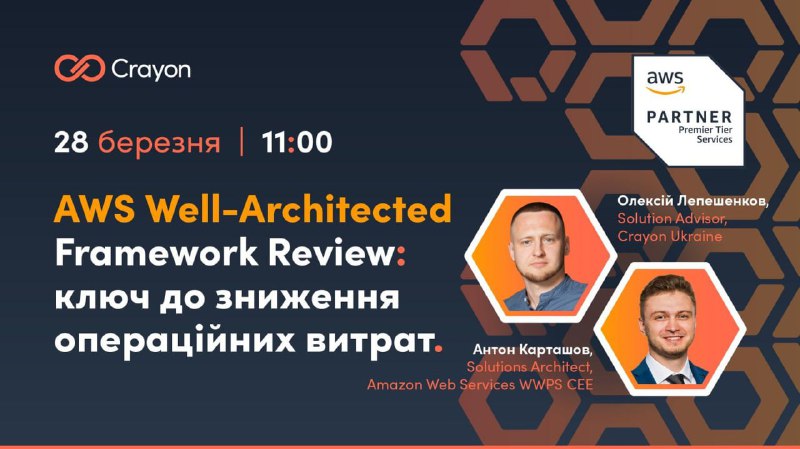
AWS Well-Architected Framework Review (WAFR)

Як ваші додатки можуть працювати ефективніше у хмарі AWS? Спікери з AWS та Crayon Ukraine розкажуть про WAFR як структурований підхід для побудови безпечної, високопродуктивної та стійкої інфраструктури для додатків. WAFR стане ключом і до зниження операційних витрат. Більше — на онлайн вебінарі.

📆 Коли: 28 березня, 11:00 - 12:00

👉🏻 Реєстрація
  • 👍 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →