https://docs.aws.amazon.com/IAM/latest/UserGuide/id_root-enable-root-access.html
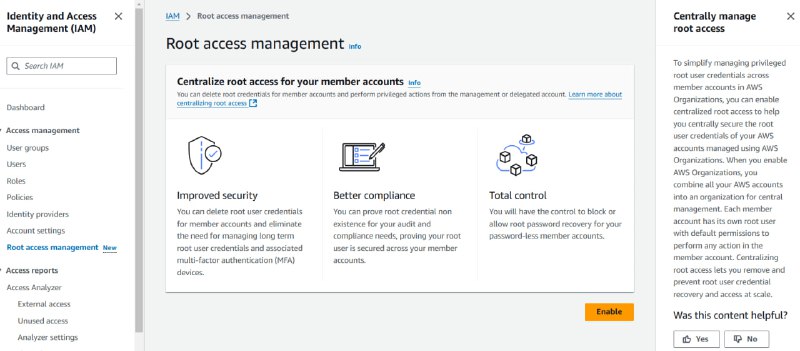
С помощью Root access management можно централизованно на уровне всей организации выключить root-пользователей оптом сразу во всех под-аккаунтах.
Чтобы выполнить действия, требующие именно root-юзера, например, снятие неудачно применённой S3 bucket policy, то используем perform a privileged task. Когда можно переключиться из главного аккаунта в под-аккаунт в специальную "short-term" root-сессию.
Таким образом у вас (у нас) появляется официальная возможность
P.S. Кто не может найти у себя такую картинку — это доступно только в главном (management) аккаунте или аккаунте delegated administrator for IAM.
#IAM #Organizations #root