https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/security-group-rules-reference.html#tgw-vpc-rules
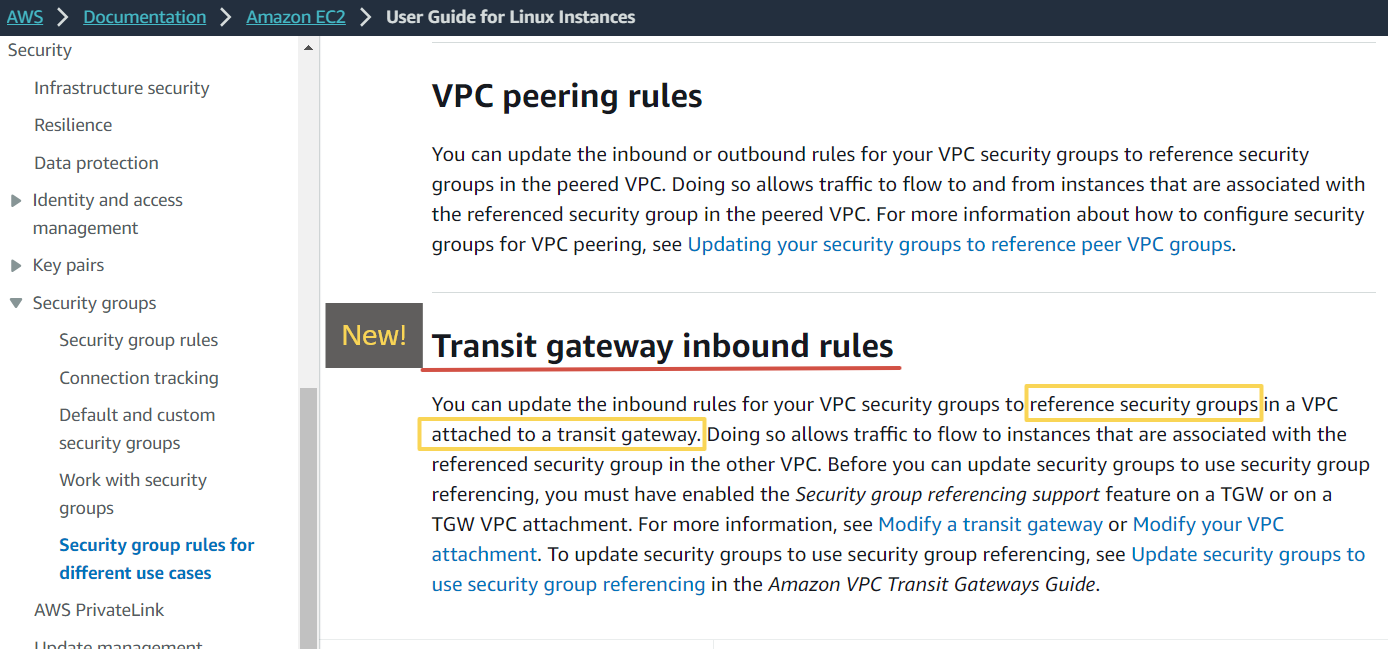
Раньше можно было ссылаться на SG из других VPC только через VPC peering, теперь можно из через TGW. Правда для этого потребуется обновить TGW или VPC attachment:
https://docs.aws.amazon.com/vpc/latest/tgw/tgw-sg-updates.html
Особенности:
▪️ Ссылаться через TGW peering нельзя (VPC -> TGW -> TGW peering -> TGW -> VPC, только VPC -> TGW -> VPC).
▪️ Ссылаться можно лишь в правиле для входящего трафика.
▪️ Не работает на древних виртуалках (только Nitro-based EC2 instances).
▪️ Не работает на любых виртуалках, расположенных в древних датацентрах, конкретно подзона
use1-az3 (которую всегда рекомендовал исключать).▪️ Не работает, как минимум пока, с PrivateLink и Reachability Analyzer.
Кому-то мелкая вещь и бессмысленная вещь, а кому-то упрощение управление зоопарком Security Groups в сложной сети.
#VPC #TransitGateway #SecurityGroup