
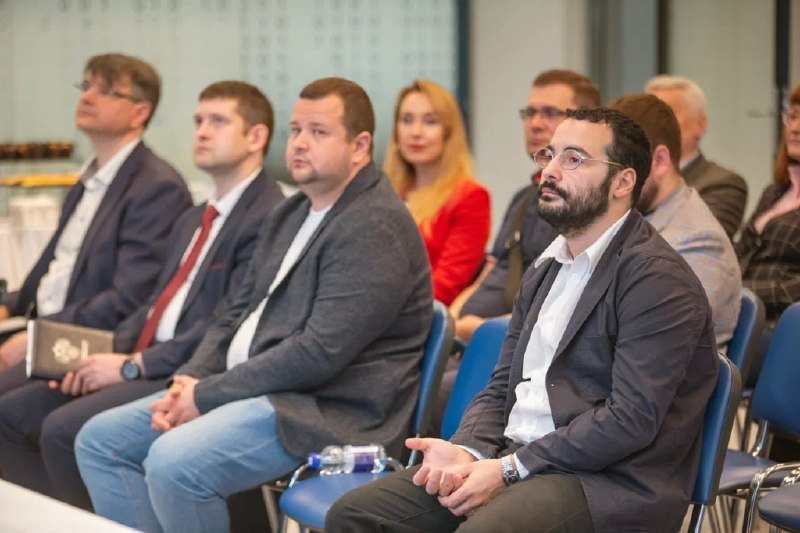
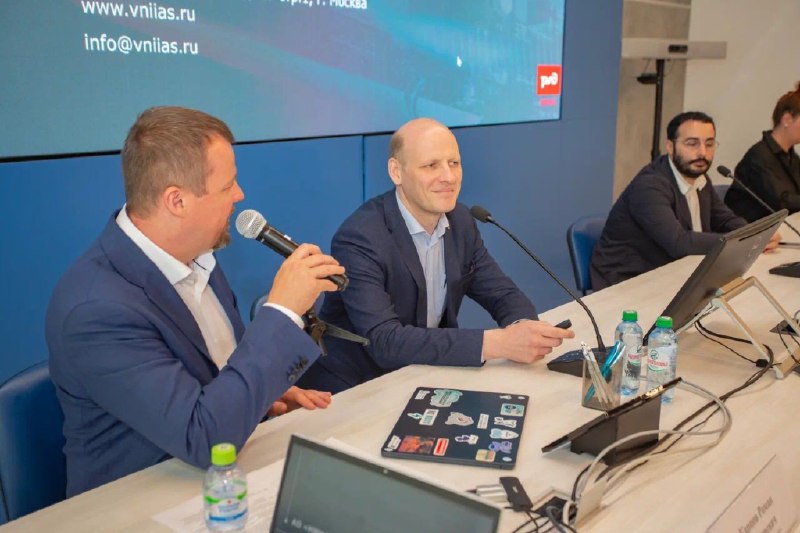
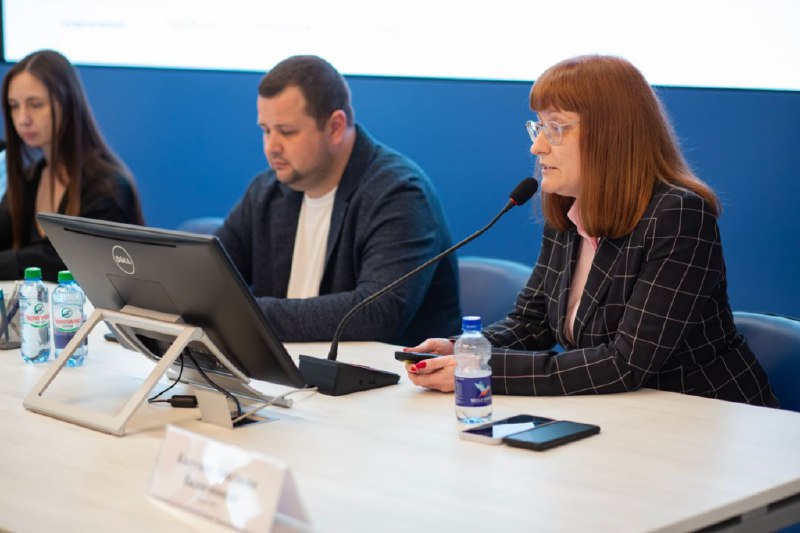
5 июня в Москве на площадке «ИнфоТеКС» состоялась конференция по безопасной разработке ПО, организованная Ассоциацией «Отечественный софт»
Эксперты ИСП РАН, Банка России, МГТУ им. Н.Э. Баумана, а также компаний-участников АРПП рассмотрели актуальные нормативные требования к разработке безопасного ПО (РБПО), обменялись опытом применения и лучшими практиками становления процессов ИБ. Модератором выступил Роман Карпов, глава комитета по информационной безопасности АРПП «Отечественный софт», директор по стратегии и развитию технологий Axiom JDK.
🎬 Открывая конференцию, исполнительный директор АРПП Ренат Лашин, отметил возрастающий интерес членов ИТ-объединения к РБПО: «АРПП уже во второй раз проводит для своих участников мероприятие, посвященное безопасной разработке ПО. Первая конференция на эту тему — Kaspersky SDL Day — состоялась в декабре 2023 года. Темой безопасной разработки мы стали активно заниматься с 2022 года и заключили соглашение с ИСП РАН. В рамках этого сотрудничества члены Ассоциации имеют возможность работать с институтом на льготных условиях, в том числе, пользоваться инструментами разработки». Сергей Акимов, заместитель гендиректора по спецпроектам и стандартизации «ИнфоТеКС», в приветствии подчеркнул актуальность темы и особое внимание регуляторов к вопросам информационной безопасности, систематическую работу по созданию новых инициатив и инструментов, обновлению существующих стандартов.
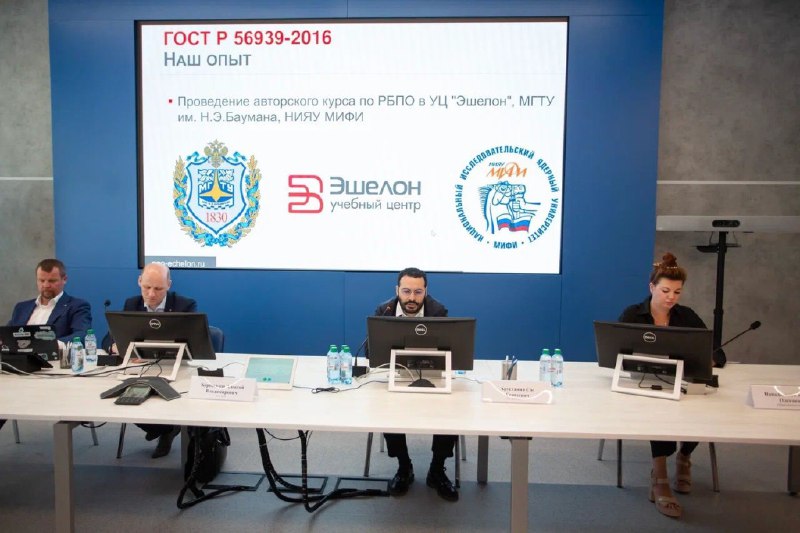
🔺Центральной темой Дня разработки ПО стало обсуждение нового проекта ГОСТ Р №56939-2016 «Защита информации. Разработка безопасного программного обеспечения». Эксперты проанализировали отраслевые нормативные документы и технологические стандарты ИБ, отметив важность использования безопасной разработки при создании информационных систем и программных продуктов.
🔺ИСП РАН и ФСТЭК России представили совместный доклад о ГОСТ по безопасной разработке. Вартан Падарян, ведущий научный сотрудник ИСП РАН, руководитель направления обратной инженерии бинарного кода, рассказал о вопросах регламентации ИБ. Спикер назвал стандартизацию «наиболее эффективным механизмом регулирования», так как массовое участие экспертных организаций в данном процессе позволяет прийти к объективному и актуальному решению. Среди существующих стандартов Вартан Падарян выделил ГОСТ, технологические и отраслевые требования. Важность комплексной ориентации на ряд стандартов эксперт обозначил основной задачей, стоящей перед ИБ-отраслью. Спикер также определил планы развития инструментов разработки безопасного ПО. Одной из целей для дальнейшей работы Вартан Падарян назвал формирование уровней, определяющих зрелость каждого отдельного сертифицируемого предприятия, внедрившего практики ИБ-разработки.
🔺 Анастасия Сакулина, консультант отдела информационной безопасности и киберустойчивости финансовых технологий Управления методологии и стандартизации информационной безопасности и киберустойчивости Департамента информационной безопасности Банка России, выступила с докладом о «Профиле защиты» — документе Банка России, в котором зафиксирована методология безопасной разработки. Эксперт подробно рассказала об изменениях в обновленной редакции «Профиля защиты». Среди новых целей в «Профиле защиты» теперь зафиксированы: быстрая разработка в условиях изменяющихся требований и обеспечение ИБ как неотъемлемой части процесса создания ПО. Спикер акцентировала внимание на важности присутствия «офицеров ИБ и секьюрити-чемпионов» в команде разработчиков. В числе ожидаемых эффектов от внедрения безопасной разработки Анастасия Сакулина назвала коллегиальное принятие решений в отношении рисков ИБ, уменьшение стоимости и повышение скорости исправления уязвимостей.
🔺 О показателях и критериях безопасности ПО рассказал Алексей Сабанов, доктор технических наук, профессор МГТУ им. Н.Э. Баумана, главный эксперт НТК ТИО АО НИИАС. Как наиболее показательные параметры безопасности он выделил обеспечение целостности, защиту от НСД, отсутствие НДВ и известных уязвимостей.
Post #617
766



- 👍 6
- ❤ 3
- 👏 1