


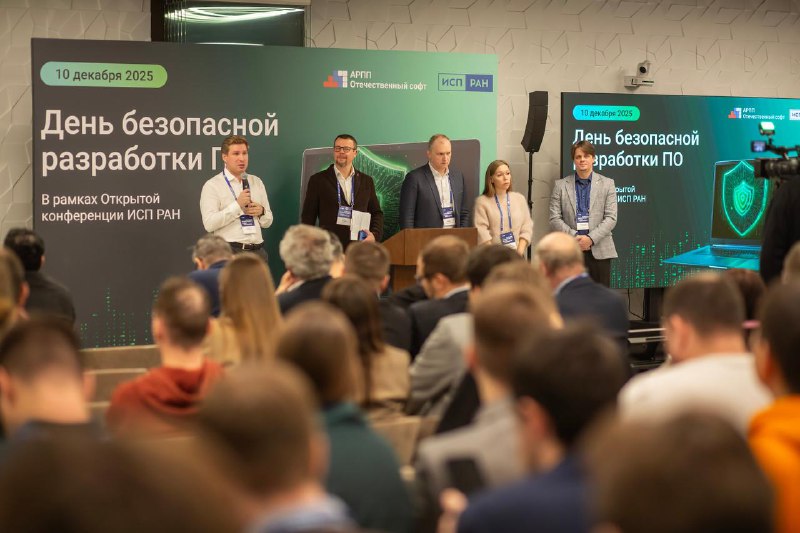


10 декабря в Москве прошел пятый, юбилейный День безопасной разработки ПО – ежегодная отраслевая конференция АРПП «Отечественный софт». В этот раз мероприятие состоялось при участии ИСП РАН им. В.П. Иванникова на площадке Открытой конференции ИСП РАН.
Порядка 1000 специалистов по ИБ, разработчиков ПО, технических директоров, лидеров AppSec команд, а также представителей регуляторов, отраслевого и научного сообщества стали участниками Дня РБПО в гибридном формате.
🟩 Модератор конференции Роман Карпов, глава комитета по информационной безопасности АРПП, директор по стратегии и развитию технологий Axiom JDK, рассказал, что вовлеченность ИТ-компаний в безопасную разработку ПО выросла более чем в 10 раз:
«Два года назад День РБПО начинался как закрытая встреча для профильных специалистов, но сегодня с учетом новых киберугроз и вызовов формат и масштаб события заметно расширились. По нашим данным, вовлеченность ИТ-компаний в тематику безопасной разработки за этот период выросла более чем в 10 раз. Появилось понимание конкретных потребностей разработчиков и приоритетные категории инструментов».
🟩 Исполнительный директор АРПП «Отечественный софт» Ренат Лашин отметил, что сообщество безопасной разработки активно растет:
«Интерес и понимание становятся глубже, а заказчики все чаще обращают внимание на эффективно защищенные решения. Именно поэтому мы планируем внедрить новый формат Дней РБПО: в первом полугодии проводить мероприятие под эгидой АРПП, а каждый декабрь — совместное мероприятие с ИСП РАН и ФСТЭК».
🟩 Директор ИСП РАН Арутюн Аветисян подчеркнул, что День РБПО — знаковая история: еще год-два назад такую синхронизацию науки, бизнеса и ИТ-сообщества сложно было представить:
«Практика показывает, что отдельные проекты больше не решают задачу, нужен переход к сообществу вокруг технологий. Государство важно прежде всего как регулятор, который задает прозрачные правила игры, а не только как источник поддержки. Тогда отрасль растет и требования к уровню решений становятся общими для рынка».
🟩 Директор ЦКИТ Илья Массух акцентировал внимание на том, что импортозамещение сегодня – это и есть безопасная разработка:
«Понимание безопасной разработки ПО со временем изменилось. Сначала шла дискуссия о том, что надежнее: западный вендор или open source. Со временем пришло осознание, что зарубежные продукты несут риски и могут использоваться для атак и встраивания деструктивных элементов. На этом фоне важную роль сыграл open source, поддерживаемый российскими разработчиками. Импортозамещение стало чем-то большим: сегодня создаются решения на отечественных компонентах, и делается это безопасно. В этом большая заслуга сообщества, которое объединилось вокруг создания российского ядра Linux при ИСП РАН, и многих участников АРПП, поддерживающих принципы безопасной разработки».
🟩 Елена Маньжова, представитель органа по сертификации ИСП РАН, рассказала, зачем нужна унификация регламентов РБПО и как пользоваться типовым комплектом документов: что в него входит, почему выбран именно такой набор, как выстраивать работу с материалами и обратной связью.
Также эксперты рассмотрели конкретные кейсы компаний по контролю кода и компонентов, снижению ложных срабатываний анализаторов, внедрению культуры безопасной разработки и применению подходов DevSecOps.
🗣 Спикерами выступили представители ИТ-компаний, в том числе, члены АРПП: AppSec Solutions, ПАО «Банк ПСБ», cloud.ru, АНО «Консорциум технологической независимости ИПО», VK Tech, Positive Technologies, ИЦК «Химия и Фармацевтика», ShiftLeft Security, АО «НПО «Эшелон», АО «Гринатом», «Хоулмонт», Digital Design, Axiom JDK, CodeScoring.
Подробнее на нашем сайте
🖥 АРПП «Отечественный софт» | Подписаться