TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.5K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32575 · Back to latest

Older Posts 20 shown
Post #32574 30
CTT Report Hub #ParsedReport #CompletenessHigh 18-09-2026 The banana stand: brokering and managing infections across Asia using MQTT https://www.lumen.com/blog/en-us/the-banana-stand-brokering-and-managing-infections-across-asia-using-mqtt Report completeness: High …
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
BambooToken — это семейство ВПО для нескольких платформ (Windows/Linux), нацеленное преимущественно на организации в Азии посредством подмены DLL (DLL sideloading), внедрения кода в процессы и эксплуатации уязвимостей в открытых устройствах. Для поддержки выполнения командной строки, передачи файлов, разведки на хосте и управления процессами используются каналы C2 на базе MQTT и HTTP, при этом инфраструктура часто маскируется с помощью Cloudflare. Связанные компоненты способны обнаруживать средства защиты, а наличие спящего кода указывает на планируемые возможности наблюдения.
-----

BambooToken — новое многоплатформенное семейство ВПО, активное как минимум с февраля 2023 года, нацеленное преимущественно на системы Windows и Linux в Азии, с дополнительными жертвами в Южной Америке. Среди зафиксированных жертв — бэкенды мобильных приложений, компании, разрабатывающие программное обеспечение и носимые устройства, финансовые и юридические организации, отель, сайт, связанный с криптовалютой, и сервер GitLab. Деятельность, по всей видимости, направлена на получение широкого доступа и сбор данных, с потенциальными последствиями для цепочки поставок.

Вредное ПО для Windows первоначально использовало HTTP-канал управления и могло быть внедрено в память процессом `Update.log`. В более поздних версиях применялась подмена DLL (DLL sideloading) через программное обеспечение Tendyron OnKey — легитимное приложение для USB-токенов, широко используемое в банковском и государственном секторах Китая. Злоумышленное компонент носил имя `OnKeyToken_KEB.dll`, тогда как другой образец маскировался под программное обеспечение Kingsoft Office. Расследователи не обнаружили свидетельств того, что подписывающие сертификаты или среды сборки легитимных разработчиков были скомпрометированы; злоумышленники, вероятно, эксплуатировали уязвимые потоки выполнения и доверенное программное обеспечение, уже присутствующее на целевых системах.

Начиная с 2024 года, BambooToken перешёл на использование протокола MQTT для управления, применяя темы публикации-подписки и инфраструктуру брокеров для сокрытия базовых серверов C2 и обеспечения асинхронной связи. Варианты для Windows и Linux подписываются на глобальные темы и темы, специфичные для GUID, периодически публикуя статус хоста и идентификаторы. Версия для Linux способна переводить себя в режим демона и использует информацию C2, декодированную с помощью XOR, а также встроенные GUID. Поддерживаемые команды включают выполнение командной строки, загрузку, скачивание и удаление файлов, завершение процессов, а также сбор информации о хосте. Перечисление (enumeration) охватывает сведения об операционной системе, идентификаторы аппаратного обеспечения, информацию о BIOS и серийные номера, MAC-адреса, данные о ЦП и памяти, идентификаторы процессов и потоков, архитектуру, а также информацию о программном обеспечении.

Связанный с ним плагин антивирусного модуля использует WMI для определения установленных продуктов безопасности и отправляет результаты на HTTP-конечную точку с XOR-обфускацией. Неиспользуемые строки указывают на запланированные или частично реализованные плагины для регистрации нажатий клавиш, кражи содержимого буфера обмена, записи аудио, захвата изображения с веб-камеры и создания скриншотов рабочего стола. Инфраструктура кампании включала службы MQTT на портах 1883, 2883 и 8883, с доменами, такими как `chat5188[.\]tk` и `c2iznja[.\]com`, которые часто проксировались через Cloudflare. Телеметрия также показала предположительную эксплуатацию или сканирование открытых служб SNMP на маршрутизаторах, в частности устройств MikroTik и DrayTek в Сингапуре, Камбодже и Вьетнаме, за которыми следовали устойчивые MQTT-связи с C2.
Post #32573 29
CTT Report Hub #ParsedReport #CompletenessHigh 18-09-2026 The banana stand: brokering and managing infections across Asia using MQTT https://www.lumen.com/blog/en-us/the-banana-stand-brokering-and-managing-infections-across-asia-using-mqtt Report completeness: High …
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32572 29
#ParsedReport #CompletenessHigh
18-09-2026

The banana stand: brokering and managing infections across Asia using MQTT

https://www.lumen.com/blog/en-us/the-banana-stand-brokering-and-managing-infections-across-asia-using-mqtt

Report completeness: High

Actors/Campaigns:
Volt_typhoon
Ghostemperor

Threats:
Bambootoken
Supply_chain_technique
Zuo_rat
Iocontrol
Plugx_rat
Wikiloader

Victims:
Mobile application backend servers, Gitlab server, Software development company, Hotel, Biomedical company, Legal firm, Cryptocurrency website, Finance organization, Mikrotik routers, Draytek routers, have more...

Industry:
Biotechnology, Software_development, Government, Financial, Entertainment

Geo:
Lithuania, Singapore, Malaysian, Chile, Vietnam, Vietnamese, Argentina, Chinese, China, Cambodia, Hong kong, America, Malaysia, Japan, Latin america, Asia

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027, T1036, T1047, T1055, T1059.004, T1070.004, T1071, T1071.001, T1082, T1090, have more...

IOCs:
File: 7
Domain: 14
Url: 1
IP: 8
Hash: 7

Soft:
Linux s, Linux, Mosquitto, Visual Studio, Component Object Model, curl

Algorithms:
sha256, aes, zip, xor

Languages:
lua

Platforms:
x64

Links:
https://github.com/eclipse-mosquitto/mosquitto/tree/master
https://github.com/blacklotuslabs/IOCs/blob/main/Banana\_Stand\_IOCs.txt
Lumen The banana stand: brokering and managing infections across Asia using MQTT Early detection of BambooToken’s MQTT C2 can help security teams uncover stealthy malware before threats spread. Learn why you should act now.
Post #32571 31
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 Chatbot Conundrum: Phishing Attempts of OpenAI’s ChatGPT https://cofense.com/blog/chatbot-conundrum-phishing-attempts-of-openai-s-chatgpt Report completeness: Low Threats: Credential_stealing_technique Victims:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злоумышленники выдавали себя за OpenAI и ChatGPT, рассылая поддельные письма о списании средств за подписку с требованием обновить платежные данные в течение 48 часов. Перенаправление через Google API вело на клонированную страницу входа в ChatGPT, где перехватывались учетные данные и, возможно, платежная информация, после чего жертв перенаправляли на страницу с ошибкой, чтобы скрыть факт кражи.
-----

Злоумышленники провели фишинговую кампанию, направленную на кражу учетных данных и платежной информации, под видом выставления счетов за подписку OpenAI и ChatGPT. В мошенническом письме содержалось уведомление о подписке с утверждением, что способ оплаты получателя необходимо обновить в течение 48 часов. Для повышения доверия и оказания давления на жертв, побуждая их действовать без проверки подлинности сообщения, использовались официальный логотип ChatGPT, настойчивый язык, акцентирующий срочность, и кнопка «Обновить платежную информацию».

Электронное письмо было отправлено с подозрительного адреса `support@9527db6e1a.nxcli.io`, который не является доменом OpenAI или ChatGPT. Встроенная кнопка использовала URL-обертку Google API, которая перенаправляла жертв на фишинговый сайт, контролируемый злоумышленником. Этот сайт имитировал страницу входа в ChatGPT, используя скопированные элементы брендинга, логотипы, тексты и элементы интерфейса. Однако его домен не соответствовал легитимному URL-адресу аутентификации OpenAI, `https://auth.openai.com/log-in-or-create-account`.

Когда жертва ввела учетные данные на поддельной странице входа, информация была передана злоумышленникам. После этого жертва была перенаправлена на страницу с ошибкой, что маскировало факт кражи и создавало видимость неудачной попытки аутентификации. Кампания опиралась на имперсонацию бренда, создание чувства срочности, мошеннические уведомления о выставлении счетов, вредоносное перенаправление и клонированную инфраструктуру страниц входа для получения учетных данных аккаунтов OpenAI и, потенциально, платежных данных.
Post #32570 27
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 Chatbot Conundrum: Phishing Attempts of OpenAI’s ChatGPT https://cofense.com/blog/chatbot-conundrum-phishing-attempts-of-openai-s-chatgpt Report completeness: Low Threats: Credential_stealing_technique Victims:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32569 41
#ParsedReport #CompletenessLow
17-09-2026

Chatbot Conundrum: Phishing Attempts of OpenAI’s ChatGPT

https://cofense.com/blog/chatbot-conundrum-phishing-attempts-of-openai-s-chatgpt

Report completeness: Low

Threats:
Credential_stealing_technique

Victims:
Openai account users, Chatgpt users

ChatGPT TTPs:
do not use without manual check
T1036, T1056.003, T1204.001, T1566.002

IOCs:
Email: 1
Url: 3
Domain: 1

Soft:
hatGPT, OpenAI, ChatGPT
Cofense Chatbot Conundrum: Phishing Attempts of OpenAI’s ChatGPT Threat actors are impersonating OpenAI and ChatGPT in phishing emails, using fake subscription payment alerts to create urgency and trick users into updating their billing information. The emails use legitimate-looking branding and redirect victims to convincing…
Post #32568 21
CTT Report Hub #ParsedReport #CompletenessHigh 16-09-2026 NightSpire Ransomware: Threat Actor Profile - Barricade Cyber Solutions https://barricadecyber.com/nightspire-ransomware/ Report completeness: High Actors/Campaigns: Xdragon128 Cuteliyuan Threats: Nightspire…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
NightSpire — это финансово мотивированная операция по распространению программ-вымогателей и шантажу с использованием украденных данных, наблюдаемая с начала 2025 года. Злоумышленники получают доступ через уязвимые межсетевые экраны/VPN, открытые удаленные рабочие столы или украденные учетные данные, после чего крадут и архивируют данные, а затем шифруют файлы с расширением `.nspire`. Группа в основном нацелена на малые и средние организации и угрожает опубликовать украденную информацию через сайты в сети Tor.
-----

NightSpire — это финансово мотивированная операция по распространению программ-вымогателей и вымогательству данных, впервые обнаруженная в начале 2025 года. Она использует двойное вымогательство: шифрует файлы с расширением `.nspire`, крадёт данные и угрожает опубликовать или продать информацию через сайт утечек, работающий в сети Tor. С марта 2025 по сентябрь 2026 года группа внесла в список 358 жертв, однако фактическое число пострадавших, вероятно, выше, поскольку сайты утечек, как правило, не указывают организации, которые заплатили выкуп. Большинство идентифицированных жертв — малые и средние предприятия, в частности из сфер производства, здравоохранения, профессиональных услуг и строительства. Наиболее часто пострадавшей страной являются Соединённые Штаты Америки.

В качестве методов получения первоначального доступа сообщается об эксплуатации межсетевых экранов и VPN, доступных из интернета, в том числе об использовании неуказанной уязвимости FortiOS, затрагивающей уязвимые FortiGate. NightSpire также использует открытые или скомпрометированные службы удаленного рабочего стола и действительные учетные данные. После получения доступа операторы устанавливают инструменты удаленного управления, ищут в системах ценные файлы, выполняют архивацию собранных данных и передают их в облачную инфраструктуру или инфраструктуру передачи файлов, контролируемую злоумышленниками. Эксфильтрация, как правило, происходит до шифрования. В одном из вариантов записки-вымогательства утверждается, что файлы, хранящиеся в OneDrive, также были зашифрованы, что указывает на то, что синхронизированное облачное хранилище может входить в сферу воздействия атаки.

Имена файлов шифровщика и записок с требованием выкупа менялись в ходе инцидентов; идентифицированы четыре шаблона записок. В записках жертвам указывается обращаться к изменяющимся переговорным порталам в сети Tor и каналам связи, включая Gmail, ProtonMail, OnionMail и Телеграм. Согласно имеющимся данным, в текущей записке первоначальный выкуп составляет 30 000 долларов США в биткоинах, используются краткосрочные скидки, а давление на жертву оказывается посредством установления сроков публикации данных, угроз продажи данных конкурентам, а также предупреждений о недопустимости привлечения страховых компаний или переговорщиков. Предыдущие переговоры демонстрировали значительно более высокие первоначальные требования, включая сумму в 150 000 долларов США, которые впоследствии снижались примерно до 100 000 долларов США.

Инфраструктура NightSpire включала несколько адресов Tor, отдельный файловый сервер для украденных данных и зеркало в clearnet, размещенное в Соединенных Штатах. Зеркало в clearnet перестало отвечать в сентябре 2026 года, в то время как сайт утечек в сети Tor оставался активным. Вопрос атрибуции остается нерешенным, а утверждения о том, что группа представляет собой операцию по модели «Программа-вымогатель как услуга» или является ребрендингом другого актора, не подтверждены. Приоритеты в области защиты включают устранение уязвимостей в открытых межсетевых экранах и VPN, удаление публичного доступа к удаленному рабочему столу, принудительное использование многофакторной аутентификации, мониторинг несанкционированных инструментов удаленного администрирования, обнаружение массового поиска и архивирования файлов, ограничение необычных исходящих передач данных, а также поддержание резервных копий в автономном режиме или в неизменяемом формате.
Post #32567 32
CTT Report Hub #ParsedReport #CompletenessHigh 16-09-2026 NightSpire Ransomware: Threat Actor Profile - Barricade Cyber Solutions https://barricadecyber.com/nightspire-ransomware/ Report completeness: High Actors/Campaigns: Xdragon128 Cuteliyuan Threats: Nightspire…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32566 32
#ParsedReport #CompletenessHigh
16-09-2026

NightSpire Ransomware: Threat Actor Profile - Barricade Cyber Solutions

https://barricadecyber.com/nightspire-ransomware/

Report completeness: High

Actors/Campaigns:
Xdragon128
Cuteliyuan

Threats:
Nightspire
Qtox_tool
Anydesk_tool

Victims:
Manufacturing, Healthcare, Professional services, Construction, Technology

Industry:
Healthcare, Entertainment, Retail, Government, Education, Logistic

Geo:
Turkey, Thailand, Japan, France, Spain, South africa, United states, Italy, Egypt, India, Brazil

TTPs:
Tactics: 5
Technics: 7

IOCs:
File: 5
Url: 3
Email: 7
Domain: 7
IP: 3
Hash: 2

Soft:
ProtonMail, Telegram, Gmail, FortiGate, Chrome, WinSCP

Crypto:
bitcoin

Languages:
golang
Barricade Cyber Solutions NightSpire Ransomware: Threat Actor Profile - Barricade Cyber Solutions NightSpire Ransomware is a fast-moving data-extortion crew that breaks in through your perimeter, steals everything it can reach, encrypts what is left, and then pressures you on a public leak site and in a private negotiation portal. Updated September 2026…
Post #32565 21
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 T-Mobile rewards points expiry texts are a phishing scam https://www.malwarebytes.com/blog/threat-intel/2026/09/t-mobile-rewards-points-expiry-texts-are-a-phishing-scam Report completeness: Low Victims: T mobile…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
С мая 2026 года ведется крупная SMS-фишинговая кампания, в ходе которой злоумышленники выдавали себя за T-Mobile, отправляя мошеннические сообщения об истечении срока действия вознаграждений с вымышленными остатками средств и вредоносными ссылками. Было выявлено более 1000 аналогичных шаблонов, цель которых — обманом заставить клиентов посетить фишинговые страницы и, возможно, раскрыть свои учетные данные.
-----

С начала мая 2026 года в отношении клиентов T-Mobile развернута крупная фишинговая кампания, в рамках которой рассылаются мошеннические текстовые сообщения с утверждением о скором истечении срока действия их бонусных баллов. Сообщения имитируют официальные уведомления об аккаунте и используют фактор срочности, чтобы побудить получателей действовать до того, как они смогут самостоятельно проверить данную информацию. Как правило, в них содержатся вымышленные остатки баллов и ссылки, предназначенные для перенаправления жертв на фишинговые страницы.

В ходе кампании используется широкий набор взаимосвязанных шаблонов SMS, а не одно и то же повторяющееся сообщение. В результате анализа было выявлено более 1 000 тесно связанных шаблонов с показателем семантического сходства не менее 0,60. Среди них 199 наиболее похожих сообщений имеют показатель сходства не менее 0,95, что свидетельствует о широком повторном использовании одного и того же исходного приманочного механизма с вариациями в формулировках или подаче.

Операция основана на социальной инженерии, использующей в качестве приманки якобы ценную награду, приближающийся дедлайн и простое действие для предотвращения потери преимуществ. Клиенты T-Mobile могут быть особенно склонны переходить по ссылкам, поскольку сообщения выглядят как относящиеся к их счетам, хотя указанные балансы и предупреждения об истечении срока действия являются вымышленными. Основным техническим механизмом доставки в рамках кампании является фишинг по SMS, при этом вредоносные ссылки служат путем к мошенническому ресурсу и потенциальному краже учетных данных.

Получателям следует относиться с подозрением к нежелательным сообщениям о наградах или истечении срока действия учетной записи, избегать использования встроенных ссылок и проверять информацию об учетной записи через официальное приложение T-Mobile или веб-сайт, к которым следует обращаться независимо. Проверка доменного имени назначения перед вводом учетных данных, а также использование актуальных мобильных средств безопасности и инструментов веб-защиты также могут помочь в обнаружении связанных мошеннических сообщений.
Post #32564 31
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 T-Mobile rewards points expiry texts are a phishing scam https://www.malwarebytes.com/blog/threat-intel/2026/09/t-mobile-rewards-points-expiry-texts-are-a-phishing-scam Report completeness: Low Victims: T mobile…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32563 31
#ParsedReport #CompletenessLow
17-09-2026

T-Mobile rewards points expiry texts are a phishing scam

https://www.malwarebytes.com/blog/threat-intel/2026/09/t-mobile-rewards-points-expiry-texts-are-a-phishing-scam

Report completeness: Low

Victims:
T mobile customers

ChatGPT TTPs:
do not use without manual check
T1036, T1566.002

IOCs:
Domain: 12
IP: 0
Url: 0
Hash: 0
Email: 0
BrowserExtension: 0
Malwarebytes T-Mobile rewards points expiry texts are a phishing scam A large phishing campaign is using fake T-Mobile rewards points and looming expiry dates to pressure recipients into clicking malicious links.
Post #32562 45
CTT Report Hub #ParsedReport #CompletenessLow 18-09-2026 From Registry-Stored PowerShell to In-Memory Cryptocurrency Mining: A Multi-Stage Infection Chain https://labs.k7computing.com/index.php/from-registry-stored-powershell-to-in-memory-cryptocurrency-mining-a-multi…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
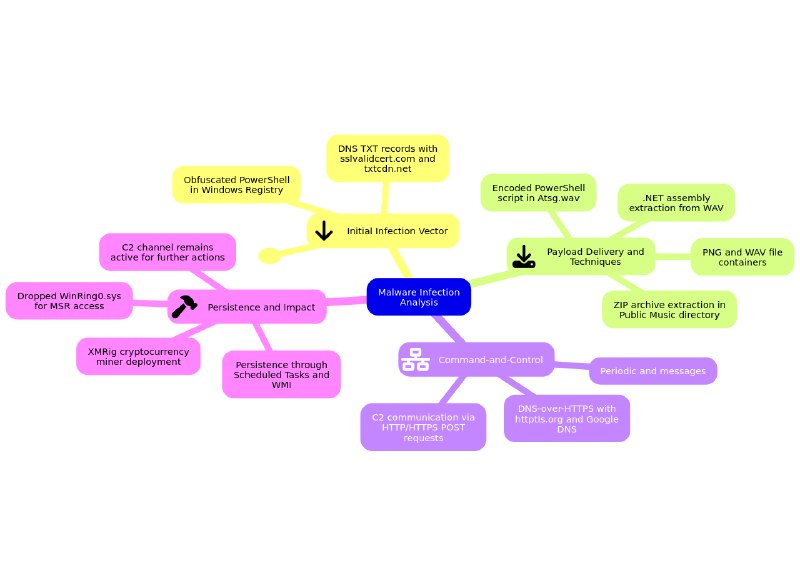
В отчёте описана многоэтапная бесфайловая атака с использованием PowerShell, в ходе которой для хранения данных применялись разделы реестра, для C2-связи — DNS TXT и DNS-over-HTTPS, а для сокрытия полезной нагрузки — файлы WAV и PNG. Атакующие ослабили средства контроля PowerShell и Defender, выполняли команды удалённо, обеспечили закрепление (persistence) с помощью запланированных задач и подписок WMI, а в конечном счёте развернули майнер криптовалюты XMRig с ядровым драйвером, сохранив при этом доступ к C2-инфраструктуре.
-----

Инфекция началась с обфусцированного скрипта PowerShell, хранившегося в реестре Windows по пути `HKLM:\Software\uf42a9660377\vstdfehzr`. Скрипт извлекал и декодировал двоичные данные реестра во время выполнения, что позволяло избежать необходимости в стандартном файле `.ps1`. Он запрашивал записи DNS TXT, связанные с доменом `sslvalidcert.com`, который впоследствии был заменён на `txtcdn.net`, преобразуя ответы, закодированные в десятичной системе счисления, в данные ASCII, используемые для восстановления полезной нагрузки. Полученный код извлекал дополнительные инструкции PowerShell посредством канала управления (C2) и извлекал контейнер полезной нагрузки на основе PNG.

Последующий PowerShell-этап загрузил ZIP-архив и извлек файлы в каталог Public Music. Файлы WAV в архиве служили контейнерами для полезной нагрузки, а не содержали аудиоданные. Файл `Atsg.wav` содержал закодированный PowerShell-скрипт, который изменял политику выполнения PowerShell на Bypass, ослаблял средства безопасности и телеметрии, добавлял широкие исключения для Microsoft Defender, отключал выбранные службы и запланированные задачи, связанные с Defender, и удалял историю PowerShell. Кроме того, скрипт извлекал сборку .NET из данных WAV.

ВПО поддерживала канал C2 с помощью запросов DNS-over-HTTPS к TXT-записям, связанным с доменом `httptls.org`, через Google DNS. Ответ идентифицировал сервер C2, который взаимодействовал посредством HTTP- или HTTPS-запросов POST с использованием заголовка `X-HWID` для идентификации хоста. Периодические сообщения `Info` и `pingo` поддерживали соединение. Команды `ps1`, выдаваемые сервером, выполнялись асинхронно, а результаты возвращались с помощью ответов `OK` или `ERR`.

На следующем этапе был загружен файл `Realtek HD Audio.wav`, из которого .NET-DLL была извлечена непосредственно в оперативную память, что позволило избежать хранения исполняемых файлов на диске. Данная DLL дополнительно изменяла настройки PowerShell и Defender, вносила изменения в профиль PowerShell, отключала механизмы, связанные с телеметрией, и удаляла артефакты истории. Отдельный этап `Tmav.wav` обеспечивал дополнительную логику PowerShell и проверял наличие файла `mav.wav` в каталоге Public Music.

Итоговый восстановленный исполняемый файл .NET представлял собой майнер криптовалют, связанный с XMRig. Он использовал встроенные и удалённо предоставляемые конфигурации майнинга и развертывал `WinRing0.sys` — подписанный драйвер ядра, применяемый для доступа к MSR и оптимизации алгоритма RandomX. Закрепление в системе осуществлялось с помощью запланированных задач и постоянных подписок на события WMI. Ранее установленный канал C2 продолжал функционировать независимо от процесса майнинга, что позволяло выполнять дальнейшие команды или доставлять полезные нагрузки после развертывания майнера.
Post #32561 25
CTT Report Hub #ParsedReport #CompletenessLow 18-09-2026 From Registry-Stored PowerShell to In-Memory Cryptocurrency Mining: A Multi-Stage Infection Chain https://labs.k7computing.com/index.php/from-registry-stored-powershell-to-in-memory-cryptocurrency-mining-a-multi…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32560 24
#ParsedReport #CompletenessLow
18-09-2026

From Registry-Stored PowerShell to In-Memory Cryptocurrency Mining: A Multi-Stage Infection Chain

https://labs.k7computing.com/index.php/from-registry-stored-powershell-to-in-memory-cryptocurrency-mining-a-multi-stage-infection-chain/

Report completeness: Low

Threats:
Xmrig_miner

Victims:
Cryptocurrency mining

TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1012, T1027, T1027.009, T1053.005, T1059.001, T1070.003, T1071.001, T1071.004, T1105, T1140, have more...

IOCs:
Command: 2
Url: 7
File: 3
IP: 1
Hash: 6
Domain: 0
Email: 0
BrowserExtension: 0

Soft:
Microsoft Defender

Algorithms:
randomx, zip

Functions:
Set-PSReadLineOption

Win Services:
bits

Languages:
powershell
K7 Labs From Registry-Stored PowerShell to In-Memory Cryptocurrency Mining: A Multi-Stage Infection Chain We had an opportunity to analyse a system with frequent detection-alerts over powershell execution. Our analysis revealed a multi-stage infection […]
Post #32559 21
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 PolinRider Spreads Through Compromised GitHub Accounts and Packagist https://socket.dev/blog/polinrider-github-packagist Report completeness: Medium Threats: Polinrider Dead_drop_technique Etherhiding_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
PolinRider — это кампания в цепочке поставок программного обеспечения, направленная на компрометацию учетных записей разработчиков и репозиториев Git для распространения вредоносного кода через экосистемы пакетов. Она использует обфусцированные полезную нагрузку, измененные конфигурации сборки, автозапуск в средах разработки (IDE) и загрузчики на базе PHP для доставки инфостилеров, которые в первую очередь нацелены на криптовалюту и могут похищать учетные данные и исходный код.
-----

PolinRider — это устойчивая кампания в Цепочке поставок программного обеспечения, в ходе которой злоумышленники получают несанкционированный доступ к учетным записям разработчиков и репозиториям Git, а затем распространяют вредоносный код через экосистемы пакетов, включая npm, PyPI, модули Go, Packagist и расширения для Chrome. Среди недавних жертв — пакет Packagist `visanduma/nova-two-factor`, который был загружен более 700 000 раз. Вредоносный код был обнаружен в версиях для разработки, включая `dev-main`; вредоносных стабильных релизов не наблюдалось, что ограничивает зону воздействия преимущественно пользователями, которые напрямую используют ветки разработки.

Организация Visanduma на GitHub, по всей видимости, была скомпрометирована с середины июня 2026 года через учётную запись разработчика `LaHiRu`. После компрометации учётная запись внесла сотни изменений в приватные репозитории, что помешало исследователям определить полный масштаб кампании. Повторные принудительные пуши (force-pushes) указывают на то, что злоумышленники переписали историю Git, чтобы вставить или заменить вредоносный контент, и продолжали обновлять уже скомпрометированные репозитории.

PolinRider злоупотребляет стандартными процессами разработки для выполнения вредоносного кода. Вредоносный JavaScript может быть скрыт в конфигурационных файлах или в файлах, замаскированных под шрифты `.woff2`. Изменённые конфигурации сборки или тестирования способны автоматически выполнять полезную нагрузку, а файлы `.vscode/tasks.json`, использующие параметр `runOn: folderOpen`, могут запускать код при открытии репозитория в совместимой IDE. В более новой технике, нацеленной на проекты на PHP, сильно обфусцированный JavaScript встраивается непосредственно в `index.php` и запускается через функцию `shell_exec` PHP. Начальный код определяет инфраструктуру управления через механизмы dead-drop, такие как EtherHiding и NullReceiver, после чего загружает полезную нагрузку стиллера последующих этапов.

В ходе кампании репозитории, размещенные на Git-хостингах, используются одновременно как точка входа и канал распространения. Модули Go и Packagist могут напрямую разрешать источники из Git-репозиториев, что позволяет скомпрометированному коду распространяться без использования украденных учетных данных реестров пакетов. Очевидная основная цель — кража криптовалюты, при этом инфостилеры также могут собирать учетные данные, исходный код и другие конфиденциальные данные.
Post #32558 18
CTT Report Hub #ParsedReport #CompletenessMedium 17-09-2026 PolinRider Spreads Through Compromised GitHub Accounts and Packagist https://socket.dev/blog/polinrider-github-packagist Report completeness: Medium Threats: Polinrider Dead_drop_technique Etherhiding_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32557 25
#ParsedReport #CompletenessMedium
17-09-2026

PolinRider Spreads Through Compromised GitHub Accounts and Packagist

https://socket.dev/blog/polinrider-github-packagist

Report completeness: Medium

Threats:
Polinrider
Dead_drop_technique
Etherhiding_technique
Nullreceiver_technique
Supply_chain_technique

Victims:
Software development, Developer systems, Private repositories, Github, Packagist

Geo:
North korea

TTPs:
Tactics: 3
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027, T1036, T1059.004, T1059.007, T1078.004, T1102.001, T1105, T1195.002, T1546, T1565.001, have more...

IOCs:
File: 2
Coin: 1
IP: 4
Hash: 5

Soft:
Chrome, Node.js

Crypto:
ethereum

Languages:
javascript, php

Links:
https://github.com/lahirulhr
socket.dev PolinRider Spreads Through Compromised GitHub Accounts and Packagist Operators behind PolinRider used a compromised GitHub account to plant malware in four development versions of a Packagist package with 700,000+ downloads.
Post #32556 24
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 Your Zimbra server is under threat https://habr.com/ru/companies/pt/articles/1082654/ Report completeness: Low Threats: Targetzimbra Gsocket_tool Cyberstrikeai_tool Victims: Zimbra mail servers, Mail services…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Злоумышленники эксплуатируют уязвимость CVE-2026-73570, позволяющую выполнять команды без аутентификации в компоненте SNMP системы Zimbra, для выполнения команд от имени пользователя `zimbra`. В ходе кампании развертываются веб-шеллы JSP, туннелирование Gsocket и шифровальщик TargetZimbra, который шифрует файлы в каталоге `/opt/zimbra/` с использованием алгоритма ChaCha20 и добавляет расширение `.elock`. Признаками атаки являются подозрительные записи в `maillog`, наличие веб-шеллов и вредоносные запросы к файлам JSP.
-----

Злоумышленники атакуют почтовые серверы Zimbra Collaboration Suite, эксплуатируя уязвимость CVE-2026-73570 — уязвимость к инъекции команд без аутентификации в компоненте SNMP. Дефект возникает из-за недостаточной санитизации входных данных и позволяет выполнять команды с привилегиями пользователя `zimbra`. Для эксплуатации требуется версия Zimbra ниже 10.1.20, установленный пакет `zimbra-snmp` и включенные уведомления SNMP. Атакующие доставляют специально сформированные SMTP-запросы через порты 25, 465 или 587. Уязвимость может использоваться для развертывания программ-вымогателей, майнинга криптовалюты или более широкой компрометации инфраструктуры.

В описанной кампании злоумышленники сначала создают файл `/opt/zimbra/jetty_base/webapps/zimbra/public/version.txt` или `versions.txt` для определения установленной версии Zimbra. Затем они загружают JSP веб-шеллы в каталог веб-приложения Zimbra, в частности в `/opt/zimbra/jetty_base/webapps/zimbra/public/`, и могут развернуть инструмент туннелирования Gsocket. Итоговый полезный груз, TargetZimbra, представляет собой модуль шифровальщика на базе Go, который шифрует файлы в каталоге `/opt/zimbra/` и его подкаталогах с использованием алгоритма ChaCha20. Зашифрованные файлы переименовываются с расширением `.elock`, а в затронутых каталогах создаются файлы-заметки с выкупом `!README_RECOVER.txt`. После выполнения шифровальщик удаляет сам себя.

Следы потенциальной эксплуатации могут присутствовать в файле `/var/log/maillog` в виде записей, содержащих `changed from stopped to`, предшествующих командам оболочки или другим полезным нагрузкам. Расследователям следует искать недавно созданные или изменённые файлы JSP в дереве веб-приложения Zimbra и проверять их на наличие обфускации, закодированных строк и нестандартной обработки запросов GET или POST. Также необходимо проанализировать журналы доступа веб-сервера на предмет успешных запросов к нестандартным файлам JSP, особенно тем, что находятся в каталоге `/public/`; параметры команд могут присутствовать непосредственно в запросах GET. Расследователи также обнаружили веб-панели CyberStrikeAI на нескольких серверах управления, что указывает на то, что инфраструктура могла поддерживать отдельные этапы жизненного цикла атаки.
Post #32555 26
CTT Report Hub #ParsedReport #CompletenessLow 17-09-2026 Your Zimbra server is under threat https://habr.com/ru/companies/pt/articles/1082654/ Report completeness: Low Threats: Targetzimbra Gsocket_tool Cyberstrikeai_tool Victims: Zimbra mail servers, Mail services…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →