TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.51K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32395 · Back to latest

Older Posts 20 shown
Post #32394 30
#ParsedReport #CompletenessMedium
12-09-2026

Fake Tax-Themed Phishing Campaign Delivers Malware

https://www.cyfirma.com/research/fake-tax-themed-phishing-campaign-delivers-malware/

Report completeness: Medium

Threats:
Process_injection_technique

Victims:
Individuals, Organizations

Industry:
Government

Geo:
India, Indian, China

TTPs:
Tactics: 6
Technics: 6

IOCs:
Domain: 11
File: 3
IP: 2
Hash: 6

Algorithms:
exhibit, sha256, md5

YARA: Found
CYFIRMA Fake Tax-Themed Phishing Campaign Delivers Malware - CYFIRMA EXECUTIVE SUMMARY CYFIRMA has identified a multi-domain malware distribution campaign abusing the Indian Income Tax Department theme to deliver a...
Post #32393 27
CTT Report Hub #ParsedReport #CompletenessLow 14-09-2026 Beyond Lazarus: Organization of DPRK Cyber Capabilities https://kudelskisecurity.com/research/beyond-lazarus-organization-of-dprk-cyber-capabilities Report completeness: Low Actors/Campaigns: Lazarus (motivation:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
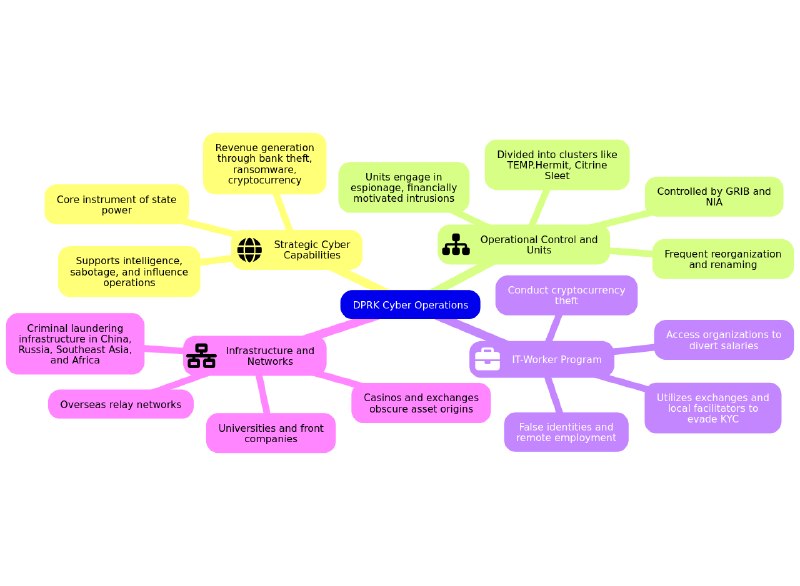
Северная Корея использует государственные кибероперации для шпионажа, саботажа, влияния, уклонения от санкций и получения доходов, при этом всё чаще нацеливаясь на банки, криптовалютные компании и организации в сфере блокчейна. Связанные с GRIB кластеры, подразделения NIA и схемы с привлечением IT-специалистов осуществляют несанкционированный доступ, атаки с использованием программ-вымогателей, деструктивные атаки, мошенничество с использованием чужой личности и кражу данных. Украденные средства отмываются через биржи, брокеров, децентрализованные платформы и посредников в различных регионах.
-----

КНДР рассматривает наступательные кибероперации как ключевой инструмент асимметричной государственной мощи наряду с ядерным оружием и ракетами. Кибервозможности обеспечивают относительно недорогой и отрицаемый доступ к иностранным целям, а также поддерживают сбор разведданных, саботаж, уклонение от санкций, операции влияния и генерацию доходов. Примерно с 2014 года активность КНДР всё в большей степени фокусируется на кражах из банков, использовании программ-вымогателей и хищении криптовалют для финансирования программ вооружений и поддержания экономики, находящейся под санкциями. К заметным примерам относятся кража из Банка Бангладеш в 2016 году, атаки на организации в сфере криптовалют и блокчейна, а также масштабные хищения цифровых активов, приписываемые операторам, связанным с КНДР.

Управление общей разведки и информации (GRIB), ранее известное как Главное управление разведки, по оценкам, контролирует большинство иностранных разведывательных и наступательных кибервозможностей. Агентство национальной разведки (NIA), ранее Министерство государственной безопасности, в первую очередь занимается контрразведкой и внутренней безопасностью, но также проводит кибероперации против дезертиров, активистов, неправительственных организаций и других противников режима. Киберподразделения КНДР часто реорганизуются, переименовываются или переназначаются, что усложняет атрибуцию и исполнение санкций. Корейская рабочая партия обеспечивает стратегическое руководство, контроль за кадровым составом и управление образовательными программами, готовящими кибероператоров.

Бывший зонтичный кластер Lazarus был разделен на несколько операционных кластеров, включая TEMP.Hermit, Citrine Sleet, CryptoCore, Jade Sleet, Moonstone Sleet и Famous Chollima. Эти группы осуществляют шпионаж, финансовые вторжения, деструктивные атаки и операции с имитацией IT-специалистов. Andariel и Moonstone Sleet также использовали программы-вымогатели, включая как собственные ВПО, так и предложения по модели «Программа-вымогатель как услуга». К исторической деструктивной деятельности относятся Operation DarkSeoul, вторжение в Sony Pictures, WannaCry и развертывание утилит-стирателей (wiper) для саботажа или противодействия криминалистике.

Масштабная программа IT-работников дополняет операции APT. Персонал КНДР использует поддельные личности, зарубежных посредников, удалённое трудоустройство и фермы ноутбуков для получения доступа к организациям, отклонения зарплат, кражи информации и хищения криптовалюты. Полученные средства конвертируются через биржи, децентрализованные платформы, внебиржевых брокеров и P2P-транзакции, часто с использованием местных посредников для обхода мер KYC.

Операции КНДР опираются на университеты, подставные компании, зарубежные релейные сети и инфраструктуру отмывания средств, используемую преступными группировками в Китае, России, Юго-Восточной Азии и Африке. Казино, биржи, стейблкоины и нелегальные финансовые сети — в частности, в Камбодже, Лаосе, Мьянме и Таиланде — помогают скрывать происхождение средств и конвертировать украденные активы в доступные для использования финансовые ресурсы.
Post #32392 24
CTT Report Hub #ParsedReport #CompletenessLow 14-09-2026 Beyond Lazarus: Organization of DPRK Cyber Capabilities https://kudelskisecurity.com/research/beyond-lazarus-organization-of-dprk-cyber-capabilities Report completeness: Low Actors/Campaigns: Lazarus (motivation:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32391 28
#ParsedReport #CompletenessLow
14-09-2026

Beyond Lazarus: Organization of DPRK Cyber Capabilities

https://kudelskisecurity.com/research/beyond-lazarus-organization-of-dprk-cyber-capabilities

Report completeness: Low

Actors/Campaigns:
Lazarus (motivation: sabotage, financially_motivated, cyber_espionage)
Applejeus
Tradertraitor (motivation: financially_motivated, cyber_espionage)
Moonstone_sleet (motivation: cyber_espionage)
Famous_chollima
Cryptocore (motivation: financially_motivated, cyber_espionage)
Kimsuky (motivation: cyber_espionage)
Konni (motivation: cyber_espionage)
Operation_blockbuster (motivation: cyber_espionage)
Bluenoroff (motivation: financially_motivated, cyber_espionage)
Andariel (motivation: cyber_espionage)
Contagious_interview

Threats:
Wannacry
Killdisk
H0lygh0st
Fakepenny
Qilin_ransomware
Stylesmuggler_vuln

Victims:
Financial services, Cryptocurrency industry, Blockchain projects, Government, Defectors, Activists, Non governmental organizations, Dprk experts, Information technology sector, Media and entertainment, have more...

Industry:
Education, Military, Government, Ngo, Nuclear_power, Entertainment, Financial

Geo:
Thailand, Laos, Bangladesh, Russian, United states, South korean, China, Republic of korea, Russian federation, Dprk, Ukraine, Russia, Nigeria, Myanmar, North korea, Tanzania, South korea, North korean, African, Iraq, Moscow, American, Korea, Japanese, Korean, North koreans, Africa, Japan, Cambodia, Chinese, Guinea, Asia

CVEs:
CVE-2026-75650 [Vulners]
CVSS V3.1: 10.0,
Vulners: Exploitation: True


ChatGPT TTPs:
do not use without manual check
T1036, T1090, T1485, T1498, T1561, T1588.002, T1657

IOCs:
IP: 13

Soft:
Slack

Wallets:
bybit

Win API:
Hermit
Kudelskisecurity Beyond Lazarus: Organization of DPRK Cyber Capabilities - Kudelski Security Research Center Sep 07, 2026 - Clifford (Kudelski Security), Coline C., Saee V. and the Sekoia TDR Team. -
Post #32390 27
CTT Report Hub #ParsedReport #CompletenessMedium 11-09-2026 I only trusted a security verification window… Beware of LegionLoader malware being distributed via the ClickFix method https://asec.ahnlab.com/ko/95373/ Report completeness: Medium Threats: Legionloader Cl…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Кампании LegionLoader используют социальную инженерию ClickFix с поддельными CAPTCHA Cloudflare, чтобы заставить жертв выполнять команды PowerShell. Затем вредоносное ПО загружает архив с паролем и развертывает многоэтапный бэкдор, способный к внедрению кода в процессы, обходу AMSI, выполнению полезной нагрузки, закреплению, общению с C2 и краже данных из Chrome.
-----

ASEC выявила кампании с использованием вредоносного ПО LegionLoader, применяющие технику ClickFix, в ходе которых жертвы перенаправляются на вредоносные URL-адреса и видят поддельные страницы CAPTCHA от Cloudflare. Вместо выполнения легитимной верификации страницы инструктируют пользователей открыть диалоговое окно «Выполнить» в Windows или PowerShell и выполнить команду, скопированную в буфер обмена. Эта команда загружает и запускает дополнительный код PowerShell, что позволяет злоумышленникам обходить обычные подозрения пользователей.

В ходе одной из кампаний вредоносная ссылка была размещена на южнокорейской странице NamuWiki под названием «Sinhonhuimangtown», маскируясь под официальный сайт. Другая кампания была направлена на сотрудников посредством электронной почты, имитирующей инструкции по созданию и активации учетных записей во внутренней бизнес-системе организации. В обоих случаях несколько перенаправлений вели на поддельную страницу CAPTCHA. Загрузчик на PowerShell скачивал защищенный паролем архив 7z, извлекал его содержимое и запускал LegionLoader через многоэтапный процесс выполнения. Инфраструктура распространения использовала несколько доменов, включая домены .monster и .cfd, при этом также кратковременно наблюдался домен .com.

LegionLoader последовательно расшифровывает встроенные шеллкод и файлы PE и использует встроенный загрузчик PE для выполнения конечного бэкдора. Он выполняет проверки окружения с использованием информации о дисплейных устройствах и ASN, связанной с внешним IP-адресом системы. Бэкдор регистрирует информацию об узле на серверах управления и получает команды на загрузку или выполнение дополнительных полезных нагрузок.

ВПО поддерживает выполнение нативных файлов PE, модулей во время выполнения, шеллкода, скриптов PowerShell и файлов MSI. Она может использовать внедрение кода в процессы против explorer.exe, внедрение в пустой процесс против RuntimeBroker.exe, а также выполнение PowerShell после обхода AMSI. Бэкдор также обеспечивает закрепление, доступ к внешним URL-адресам и кражу данных браузера Chrome, включая Master Key, ключ шифрования, привязанный к приложению (App-Bound encryption key), и информацию о профилях браузера, указанную C2-сервером. Выявленная C2-инфраструктура включала домены dallasbackstage[.\]com и gemscocl[.\]com, с путями, такими как /nfront.php и /nback.php.
Post #32389 25
CTT Report Hub #ParsedReport #CompletenessMedium 11-09-2026 I only trusted a security verification window… Beware of LegionLoader malware being distributed via the ClickFix method https://asec.ahnlab.com/ko/95373/ Report completeness: Medium Threats: Legionloader Cl…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32388 25
#ParsedReport #CompletenessMedium
11-09-2026

I only trusted a security verification window… Beware of LegionLoader malware being distributed via the ClickFix method

https://asec.ahnlab.com/ko/95373/

Report completeness: Medium

Threats:
Legionloader
Clickfix_technique
Process_injection_technique
Process_hollowing_technique

Victims:
Namuwiki users

Geo:
Korean

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1005, T1016.001, T1027.013, T1036, T1055, T1055.012, T1059.001, T1082, T1105, T1140, have more...

IOCs:
Command: 1
Domain: 18
IP: 1
Url: 4
File: 2
Hash: 5

Soft:
Chrome

Algorithms:
rc4, base64, md5

Languages:
powershell
ASEC 보안 인증 창을 믿었을 뿐인데... ClickFix 방식으로 유포 중인 LegionLoader 악성코드 주의 - ASEC 보안 인증 창을 믿었을 뿐인데... ClickFix 방식으로 유포 중인 LegionLoader 악성코드 주의 ASEC
Post #32387 25
CTT Report Hub #ParsedReport #CompletenessMedium 08-09-2026 Compromised Flutter package on pub.dev contains XCSSET malware https://www.aikido.dev/blog/compromised-flutter-package-on-pub-dev-contains-xcsset-malware Report completeness: Medium Threats: Xcsset Polymorphism_technique…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Пакет Flutter `universal_file_viewer` содержал ВПО XCSSET, скрытую в файлах сборки примера, что произошло из-за скомпрометированной среды поддержки. Вредоносная программа активируется только при сборке примерного приложения из репозитория, связываясь с инфраструктурой злоумышленника для загрузки и выполнения зашифрованных полезных нагрузок. ВПО способна распространяться через хуки сборки и Git, обеспечивать постоянство на macOS, повышать привилегии, а также красть данные браузеров, мессенджеров, системы и пользователей.
-----

Было обнаружено, что пакет Flutter `universal_file_viewer` версии 0.1.5 на pub.dev содержит macOS-вариант ВПО XCSSET. Основной код на Dart в каталоге `lib/` был чистым, однако вредоносные файлы сборки были встроены в каталог `example/`, включённый в опубликованный архив. Инфекция исходила из скомпрометированной системы macOS разработчика-обладателя пакета и связанного с ней репозитория GitHub. Обычное использование пакета в качестве зависимости не приводит к выполнению ВПО; для эксплуатации необходимо клонировать репозиторий и локально собрать его пример приложения.

ВПО внедрила хуки сборки в конфигурации Android Gradle и Xcode. Обфусцированные команды восстанавливают инструменты, такие как `xxd`, `base64` и `curl`, во время выполнения, чтобы обойти простейшее строковое обнаружение. Сборки для Android обращаются к C2-серверу `5yotmxcc54l9xda[.\]ru/a` с тегом кампании `p=android_kotlin`. Конфигурации сборки Xcode и macOS обращаются к `qdgs232i-q[.\]ru` и `ejntin6hkjt7gj2[.\]ru`, используя тег `p=xcode_rule`. Начальный запрос получает скрипт, который определяет операционную систему и имя пользователя перед загрузкой зашифрованного shell-скрипта.

Скрипт второго этапа собирает серийный номер аппаратного обеспечения и локаль, загружает загрузчик в `/tmp/h`, создаёт и запускает скрытый пакет приложения, а также удаляет временные файлы в течение примерно десяти секунд. Загрузчик представляет собой скомпилированный AppleScript, который расшифровывает сам себя с помощью AES-256-CBC, используя ключ, зависящий от дня, и выполняет основной полезный код в памяти. Основной полезный код загружает дополнительные модули из инфраструктуры C2 и запускает их через `osascript`.

XCSSET распространяется путём добавления вредоносных хуков `preBuild` в проекты Android, хуков pre-commit в репозитории Git и фаз сборки Run Script в проекты Xcode. Кроме того, он обеспечивает закрепление, заменяя элемент Launchpad в Dock поддельным приложением, которое при запуске открывает легитимный Launchpad, но одновременно выполняет вредоносный код.

ВПО содержит модули для кражи паролей, файлов cookie и токенов сессий в Chrome; данных Safari и Firefox; файлов сессий Телеграм; заметок, напоминаний, календаря, содержимого буфера обмена и файлов в выбранных папках домашнего каталога. Она способна имитировать «Настройки системы» и использовать `sudo` для повышения привилегий. Украденные данные шифруются с помощью AES-256-CBC и отправляются на конечную точку `/u` злоумышленника, при этом многие модули выполняются без создания постоянных файлов на диске.
Post #32386 36
CTT Report Hub #ParsedReport #CompletenessMedium 08-09-2026 Compromised Flutter package on pub.dev contains XCSSET malware https://www.aikido.dev/blog/compromised-flutter-package-on-pub-dev-contains-xcsset-malware Report completeness: Medium Threats: Xcsset Polymorphism_technique…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32385 46
#ParsedReport #CompletenessMedium
08-09-2026

Compromised Flutter package on pub.dev contains XCSSET malware

https://www.aikido.dev/blog/compromised-flutter-package-on-pub-dev-contains-xcsset-malware

Report completeness: Medium

Threats:
Xcsset
Polymorphism_technique
Dockutil_tool

Victims:
Flutter developers, Android developers, Xcode developers, Git repository users

TTPs:
Tactics: 2
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1005, T1027, T1027.013, T1033, T1036, T1041, T1059.002, T1059.004, T1070.004, T1071.001, have more...

IOCs:
File: 9
Url: 1
Domain: 3

Soft:
Flutter, macOS, Android, curl, Chrome, Firefox, Telegram, sudo

Algorithms:
base64, aes-256-cbc

Languages:
groovy, kotlin, applescript

Platforms:
intel, apple

Links:
https://github.com/AikidoSec/safe-chain
www.aikido.dev Compromised Flutter package on pub.dev contains XCSSET malware We detected XCSSET malware inside a compromised Flutter package on pub.dev. Here is a full breakdown of the infection chain, propagation modules, and stealer logic we found inside.
Post #32384 35
CTT Report Hub #ParsedReport #CompletenessHigh 11-09-2026 KATARU: IoT Malware Adopts Public LPE Exploits https://www.nozominetworks.com/blog/kataru-iot-malware-adopts-public-lpe-exploits Report completeness: High Threats: Kataru Fragnesia_vuln Dirtyfrag_vuln Copyfail_vuln…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
KATARU — это семейство ВПО для IoT, которое получает доступ путем брутфорса Telnet и развертывает полезные нагрузки для конкретных архитектур через BusyBox. Оно использует многочисленные попытки повышения привилегий, обширные механизмы закрепления и зашифрованный канал управления на основе X25519/ChaCha20-Poly1305, а также поддерживает DDoS, брутфорс, выполнение командной оболочки и связанные операции. Проверки на анализ и отвлекающий трафик скрывают его активность.-----

KATARU — семейство ВПО для IoT, которое, как наблюдалось, скомпрометировало honeypot посредством брутфорса учетных данных Telnet с IP-адреса во Вьетнаме. Получив доступ, злоумышленник использовал команды BusyBox для загрузки и выполнения полезной нагрузки для ARM с именем `vlxx.arm`. Вероятно, образец был доставлен связанным загрузчиком, использующим такие маркеры промежуточного хранения, как `condi72` и `condixx`. По всей видимости, он был статически скомпилирован для нескольких архитектур с помощью инструментальной цепочки Clang/LLD, связанной с Zig и musl.

ВПО использует несколько методов повышения привилегий. Сначала оно проверяет, доступен ли `/etc/passwd` для записи, и, если это так, удаляет заполнитель пароля root, чтобы включить доступ через `su` без пароля. Затем оно пытается использовать уязвимости CVE-2026-46300, CVE-2026-43284 и CVE-2026-31431, после чего выполняет выход из cgroup v1 через `release_agent`. По всей видимости, код эксплойтов скопирован из общедоступных источников, а образец для ARM содержит шелл-код x86, из-за чего снижается вероятность корректной работы этих методов на целевой архитектуре. Вспомогательный компонент также проверяет наличие файлов SUID, однако его вывод не интегрирован в цепочку повышения привилегий.

KATARU обеспечивает закрепление, копируя себя в несколько расположений и пытаясь использовать широкий набор механизмов запуска. К ним относятся службы, таймеры и генераторы systemd, cron, SysV init, `rc.local`, профили оболочки, udev, хуки диспетчера пакетов и сети, компоненты OpenWrt, альтернативные системы инициализации, сценарии загрузки Android и повторный запуск с помощью watchdog. При наличии достаточных возможностей ВПО также может изменять атрибуты файлов immutable и append-only.

ВПО использует зашифрованный пользовательский протокол управления. Боты генерируют эфемерные пары ключей X25519, выполняют обмен ключами с сервером, проверяют закрепленный открытый ключ сервера и обмениваются кадрами ChaCha20-Poly1305 с префиксом длины. Команды управления поддерживают TCP, UDP, ICMP, HTTP, QUIC, DNS и специализированные DDoS-атаки на службы, брутфорс SSH, выполнение команд оболочки, тестирование скорости, прекращение атаки, а также удаление ВПО и артефактов закрепления.

Функции противодействия анализу включают проверки `ptrace` и `TracerPid`, обнаружение переменных окружения, связанных с инструментированием, поиск процессов отладки и обратного инжиниринга, а также завершение работы при обнаружении таких признаков. Отсоединенный поток генерирует маскировочный трафик HTTP, IRC, TCP и UDP. Образец не реализует автономное распространение через Telnet; соответствующая активность контролируется командами управления.
Post #32383 64
CTT Report Hub #ParsedReport #CompletenessHigh 11-09-2026 KATARU: IoT Malware Adopts Public LPE Exploits https://www.nozominetworks.com/blog/kataru-iot-malware-adopts-public-lpe-exploits Report completeness: High Threats: Kataru Fragnesia_vuln Dirtyfrag_vuln Copyfail_vuln…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32382 63
#ParsedReport #CompletenessHigh
11-09-2026

KATARU: IoT Malware Adopts Public LPE Exploits

https://www.nozominetworks.com/blog/kataru-iot-malware-adopts-public-lpe-exploits

Report completeness: High

Threats:
Kataru
Fragnesia_vuln
Dirtyfrag_vuln
Copyfail_vuln
Dnsflood_technique
Mirai
Icmpflood_technique
Httpflood_technique
Tengu_botnet

Victims:
Internet of things devices, Linux systems, Embedded devices, Routers, Android devices

Industry:
Iot

Geo:
Vietnam

CVEs:
CVE-2026-43284 [Vulners]
CVSS V3.1: 8.8,
Vulners: Exploitation: True
Soft:
- linux linux_kernel (<5.10.255, <5.15.205, <6.1.171, <6.6.138, <6.12.87)

CVE-2026-46300 [Vulners]
CVSS V3.1: 7.8,
Vulners: Exploitation: True
Soft:
- linux linux_kernel (le5.10.257, <5.15.208, <6.1.174, <6.6.141, <6.12.91)

CVE-2026-31431 [Vulners]
CVSS V3.1: 7.8,
Vulners: Exploitation: True
Soft:
- linux linux_kernel (<5.10.254, <5.15.204, <6.1.170, <6.6.137, <6.12.85)


TTPs:
Tactics: 7
Technics: 16

IOCs:
Hash: 5
File: 5
IP: 1

Soft:
BusyBox, Linux, systemd, OpenWrt, Android, Minecraft, FiveM, WireGuard, Unix, crontab, have more...

Algorithms:
chacha20-poly1305, chacha20, curve25519

Languages:
c_language

Platforms:
arm, x86, amd64, cross-platform

YARA: Found
Nozominetworks KATARU: IoT Malware Adopts Public LPE Exploits KATARU blends Mirai-style IoT botnet features with encrypted C2, persistence, anti-analysis checks, and copied Linux privilege-escalation code.
Post #32381 35
Post #32380 45
CTT Report Hub #ParsedReport #CompletenessLow 11-09-2026 GuardBreaker: Derailing AI-assisted malware analysis with a code comment https://www.welivesecurity.com/en/business-security/guardbreaker-derailing-ai-assisted-malware-analysis-code-comment/ Report completeness:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Атакующие нацеливаются на анализ вредоносного ПО, основанный на ИИ/LLM, с использованием инъекций в промпты, переполнения контекстного окна, некорректных файлов, вводящих в заблуждение утверждений о конфиденциальности, нестандартных форматов и перехвата вызовов инструментов. Эти техники могут скрывать вредоносный код, приводить к неполному анализу, манипулировать вердиктами или направлять автоматизированных агентов к небезопасным действиям, особенно в атаках на цепочку поставок PyPI и npm.
-----

В отчёте описан класс техник противодействия анализу, предназначенных для вмешательства в работу сканеров ВПО, использующих ИИ и LLM. Злоумышленники могут внедрять в вредоносные пакеты сфабрикованные системные инструкции, текст, активирующий определённые политики, или прямые команды, чтобы манипулировать анализирующей моделью, заставляя её игнорировать полезную нагрузку или ошибочно сообщать, что пакет безопасен. Эти техники наблюдались в атаках на цепочку поставок программного обеспечения с использованием вредоносных пакетов PyPI и npm.

Другой подход заключается в исчерпании или перегрузке контекстного окна модели. В одном из наблюдаемых пакетов npm фраза «Вы абсолютно правы!» повторялась десятки тысяч раз перед вредоносным кодом JavaScript, что потенциально могло вытолкнуть полезную нагрузку за пределы практического диапазона анализа модели. Злоумышленники также могут использовать файлы с некорректной структурой, необычной организацией или некорректным форматированием, чтобы заставить парсеры и системы анализа обрезать содержимое или проверять только часть файла.

Вредоносный код может быть скрыт за утверждениями о том, что он содержит конфиденциальную или чувствительную информацию, побуждая ИИ-систему или аналитика избегать его анализа. Атакующие также могут внедрять пользовательские форматы файлов, требующие специализированных инструментов обработки, что создаёт возможности для эксплуатации уязвимостей в конвейере анализа.

ИИ-агенты, способные вызывать внешние инструменты, такие как распаковщики или деобфускаторы, представляют дополнительные риски. Вызов инструментов может быть скомпрометирован или перехвачен для доставки или выполнения ВПО. Другие атаки могут направлять автоматизированных агентов к действиям, требующим одобрения человеком, создавая задержки, которыми атакующие могут воспользоваться. Эти методы расширяют поверхность атаки за пределы самой ВПО, нацеливаясь на этапы разбора, рассуждения, использования инструментов и проверки человеком в анализе с помощью ИИ.
Post #32379 32
CTT Report Hub #ParsedReport #CompletenessLow 11-09-2026 GuardBreaker: Derailing AI-assisted malware analysis with a code comment https://www.welivesecurity.com/en/business-security/guardbreaker-derailing-ai-assisted-malware-analysis-code-comment/ Report completeness:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32378 38
#ParsedReport #CompletenessLow
11-09-2026

GuardBreaker: Derailing AI-assisted malware analysis with a code comment

https://www.welivesecurity.com/en/business-security/guardbreaker-derailing-ai-assisted-malware-analysis-code-comment/

Report completeness: Low

Threats:
Supply_chain_technique

Victims:
Software supply chain, Pypi packages, Npm packages, Ai powered scanners, Analysis pipeline, Ai agents

ChatGPT TTPs:
do not use without manual check
T1027, T1195.001

IOCs:
IP: 0
Domain: 0
Url: 0
Hash: 0
Email: 0
BrowserExtension: 0

Languages:
javascript
Welivesecurity GuardBreaker: Derailing AI-assisted malware analysis with a code comment LLM-based code scanners won’t help attackers build a nuclear weapon, but that refusal could work in their favor.
Post #32377 37
CTT Report Hub #ParsedReport #CompletenessMedium 13-09-2026 RUSTGate: A Drone-Swarm Lure Points to Potential Defence-Sector Targeting https://ctrlaltintel.com/bulletins/rustgate-v2/ Report completeness: Medium Threats: Rustgate Victims: Defence research, Unmanned systems…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Ярлык LNK с тематикой PDF запускает пакетный файл, который устанавливает RUSTGate — троянскую программу удаленного доступа, написанную на языке Rust. RUSTGate обеспечивает выполнение командной строки, передачу файлов и автоматизированный сбор данных документов и других файлов с подключенных дисков, при этом взаимодействие с управляющим узлом осуществляется по зашифрованному HTTP. В ходе кампании использовалась инфраструктура в диапазоне 5.252.177.0/24; вероятными целями могли стать сотрудники, связанные с роевыми дронами или оборонной сферой, однако атрибуция и список жертв остаются неподтвержденными.
-----

Сообщаемая цепочка заражения начинается с файла `ABCD.pdf.lnk`, представляющего собой ярлык Windows, использующий значок Microsoft Edge для маскировки под документ. Фактическая команда вызывает `rundll32.exe` и `shell32.dll!ShellExec_RunDLL`, запускает свёрнутое командное окно и загружает `test.bat` с `5.252.177.210:8090`. Пакетный файл доставляет неподписанный 64-разрядный исполняемый файл на Rust с именем `NetworkDiagnostics.exe`, который внутренне идентифицирует себя как «RUSTGate CLIENT v2.0» и «Enterprise Remote Access Tool». Приманка сфокусирована на исследованиях роев дронов, что указывает на возможный интерес к персоналу, связанному с беспилотными системами или обороной, хотя ни жертва, ни атрибуция актора не были подтверждены.

RUSTGate функционирует как троянская программа удаленного доступа, обеспечивающая выполнение произвольных команд оболочки, двунаправленную передачу файлов и автоматический сбор файлов с логических дисков. Его модуль сбора нацелен на 28 расширений файлов, охватывающих офисные документы, PDF, текстовые и конфигурационные файлы, JSON, XML, изображения, архивы, журналы и резервные копии. Он фиксирует пути к файлам, их размеры, время изменения и MD5-хэши для отслеживания обработанных файлов и выявления изменений. Исключения охватывают многочисленные системные, временные, каталоги продуктов безопасности, кэши браузеров, облачной синхронизации, виртуальных машин, разработчиков и игр, при этом подходящие файлы на подключенных дисках остаются в зоне действия. ВПО не включает специализированные функции кражи паролей браузера, файлов cookie, кошельков или кражи токена сессии, однако выполнение команд может позволить развертывание дополнительных инструментов.

Имплант поддерживает идентификацию клиента с помощью аргумента `--client-id` или переменной окружения `CLIENT_ID`. Его коммуникации используют HTTP с зашифрованными протокольными обертками и несколькими URI-путями для регистрации, опроса, получения результатов команд и эксфильтрации. Наблюдаемый контроллер, по всей видимости, работал на базе Flask за Waitress, возвращал разрешающие заголовки для междоменных запросов, генерировал новый nonce для идентичных зашифрованных ответов на опросы и закрывал соединения после выполнения запросов. Синтетические запросы, совместимые с протоколом, успешно регистрировались, однако четыре последующих опроса не вернули ни команд, ни полезных нагрузок.

Инфраструктура подготовки и управления располагалась в одной и той же сети `/24`, `5.252.177.0/24`, анонсированной MivoCloud. Обнаружение должно фокусироваться на последовательности выполнения, включая ярлыки с тематикой PDF, `rundll32.exe`, `ShellExec_RunDLL`, запись `curl.exe` в `C:\Windows\Temp` и запланированные задачи, созданные с помощью PowerShell и указывающие на этот каталог. Сохранение файла `upload_state.json` и захватов HTTP-пакетов может помочь в определении собранных файлов и расшифровке перехваченных обменов по протоколу.
Post #32376 37
CTT Report Hub #ParsedReport #CompletenessMedium 13-09-2026 RUSTGate: A Drone-Swarm Lure Points to Potential Defence-Sector Targeting https://ctrlaltintel.com/bulletins/rustgate-v2/ Report completeness: Medium Threats: Rustgate Victims: Defence research, Unmanned systems…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32375 38
#ParsedReport #CompletenessMedium
13-09-2026

RUSTGate: A Drone-Swarm Lure Points to Potential Defence-Sector Targeting

https://ctrlaltintel.com/bulletins/rustgate-v2/

Report completeness: Medium

Threats:
Rustgate

Victims:
Defence research, Unmanned systems

TTPs:
Tactics: 6
Technics: 13

IOCs:
IP: 2
File: 5
Command: 1
Url: 4
Path: 3
Hash: 3

Soft:
Microsoft Edge, Linux, Flask, curl

Algorithms:
sha256, base64, aes-256-gcm, md5

Win Services:
bits

Languages:
python, rust, powershell
Ctrl-Alt-Intel RUSTGate: A Drone-Swarm Lure Points to Potential Defence-Sector Targeting A drone-research lure leads to a Rust RAT with broad file theft & encrypted HTTP C2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →