TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.51K
Photos
10.6K
Videos
6
Links
14.3K

Showing posts older than #32335 · Back to latest

Older Posts 20 shown
Post #32334 33
CTT Report Hub #ParsedReport #CompletenessHigh 10-09-2026 Melofee: a look back at a Linux implant and its new variants https://www.stormshield.com/news/cti-melofee-linux-implant-and-new-variants/ Report completeness: High Actors/Campaigns: Winnti Ghostemperor Threats:…
#ParsedReport #ExtractedSchema

Classified images:
schema: 1, chart: 1
Post #32333 35
#ParsedReport #CompletenessHigh
10-09-2026

Melofee: a look back at a Linux implant and its new variants

https://www.stormshield.com/news/cti-melofee-linux-implant-and-new-variants/

Report completeness: High

Actors/Campaigns:
Winnti
Ghostemperor

Threats:
Melofee
Crowdoor
Hemigate
Ratels
Reptile
Cobalt_strike_tool
Shadowpad
Plugx_rat
Stowaway_tool
Sparrowdoor
Terndoor
Cshell

Victims:
Linux servers

Geo:
Chinese, China

TTPs:
Tactics: 5
Technics: 0

IOCs:
File: 4
Hash: 9
Domain: 11
IP: 34

Soft:
Linux, crontab, systemd, inux Im

Algorithms:
sha1, rc4

Functions:
flock, uname, ioctl, connect, GetPlgInterface, GetPlugId, WritePlugin, SetBackCall

Win API:
getaddrinfo

YARA: Found
SIGMA: Found
Stormshield Malware Melofee: New Versions of Linux Implant Melofee was documented for the first time in 2023. While investigating, Stormshield identified new samples linked to this family.
Post #32332 62
CTT Report Hub #ParsedReport #CompletenessLow 07-09-2026 DoppelCart: 119,000 domains in what is likely the largest documented fake shop network https://nebty-id.com/de/doppelcart-fakeshop-netzwerk/ Report completeness: Low Threats: Doppelcart Victims: Online retail…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
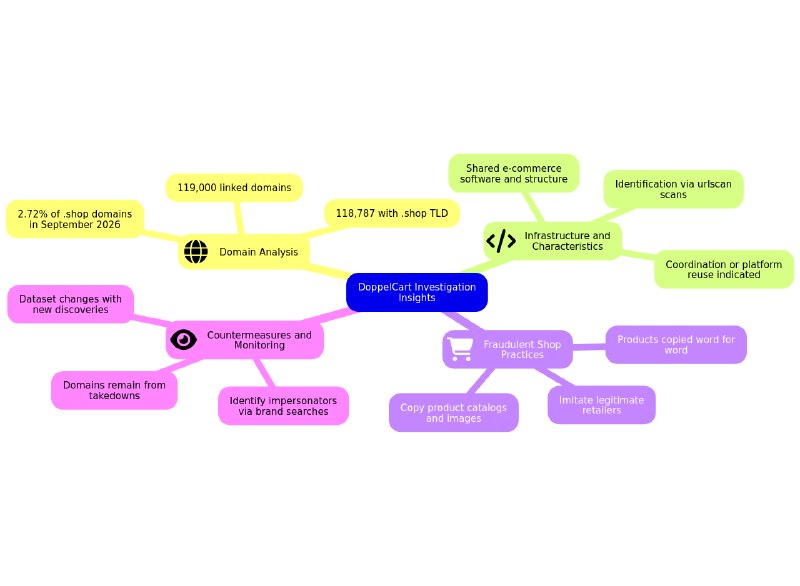
В ходе расследования DoppelCart была выявлена крупная сеть, насчитывающая около 119 000 доменов в зоне `.shop`, использующих общую инфраструктуру и схожие технологии электронной коммерции. Эти сайты работают как поддельные интернет-магазины, копируя брендинг, каталоги товаров, описания и изображения легитимных розничных продавцов, чтобы выглядеть достоверно и потенциально обманывать клиентов.-----

В ходе расследования DoppelCart было выявлено около 119 000 доменов, связанных общей инфраструктурой и повторяющимися характеристиками их ПО для электронной коммерции. Эта сеть описывается как крупнейший публично задокументированный кластер поддельных магазинов по количеству доменов. Из этих доменов 118 787 использовали домен верхнего уровня `.shop`, что составляет примерно 2,72% от 4 361 908 доменов `.shop`, изученных в сентябре 2026 года, — примерно один домен из 37. Эти цифры отражают зарегистрированные домены в реестре зоны DNS и не указывают, был ли каждый сайт фактически доступен.

Похоже, магазины используют общую или тесно связанную техническую основу и демонстрируют повторяющиеся структурные характеристики. Исследователи выявили связи между доменами с помощью общедоступных сканирований веб-сайтов из urlscan. Общая инфраструктура указывает на координацию или повторное использование одной и той же платформы магазинов, однако не доказывает, что каждым доменом управляет один злоумышленник или организация.

Мошеннические сайты имитируют легитимных интернет-магазины, копируя каталоги товаров, описания и оригинальные изображения продукции. В одном задокументированном случае текст о товарах был воспроизведен слово в слово, включая подробную информацию о характеристиках и конструкции продукции. Благодаря этому поддельные магазины выглядят убедительно и выдают себя за известные бренды. Клиенты, взаимодействующие с такими сайтами, впоследствии могут направлять жалобы легитимным компаниям, чьи материалы и фирменное оформление были скопированы.

В результате блокировок, выявленных в ходе расследования, затронутые магазины оставались недоступными, однако, согласно сообщениям, большая часть более широкой сети продолжала работать. Масштаб сети и повторное использование инфраструктуры означают, что организациям может потребоваться выявлять домены, выдающие себя за них, с помощью поиска по своим брендам, доменам, скопированным материалам о товарах и связанным техническим индикаторам. Общедоступный набор данных может изменяться по мере выявления дополнительных доменов или исправления существующих записей.
Post #32331 29
CTT Report Hub #ParsedReport #CompletenessLow 07-09-2026 DoppelCart: 119,000 domains in what is likely the largest documented fake shop network https://nebty-id.com/de/doppelcart-fakeshop-netzwerk/ Report completeness: Low Threats: Doppelcart Victims: Online retail…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32330 26
#ParsedReport #CompletenessLow
07-09-2026

DoppelCart: 119,000 domains in what is likely the largest documented fake shop network

https://nebty-id.com/de/doppelcart-fakeshop-netzwerk/

Report completeness: Low

Threats:
Doppelcart

Victims:
Online retail, Legitimate brands

Industry:
E-commerce

ChatGPT TTPs:
do not use without manual check
T1036
nebty DoppelCart: 119.000 Domains im wohl größten dokumentierten Fakeshop-Netzwerk | nebty DoppelCart: rund 119.000 Domains in einem Fakeshop-Netzwerk. Wie echte Shops kopiert werden und wie betroffene Brands sich in der öffentlichen Datenbank finden.
Post #32329 27
CTT Report Hub #ParsedReport #CompletenessHigh 10-09-2026 Your Application Has Been Received: Inside Two Multi-Stage Attack Chains Hiding Behind Job Offers https://www.cyderes.com/howler-cell/job-offer-attack-chains-analysis Report completeness: High Actors/Campaigns:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
В отчете подробно рассматриваются две вредоносные кампании, замаскированные под предложения о работе и инициируемые одним действием пользователя. В кампании 1 для развертывания PureRAT используются боковая загрузка DLL и многоуровневая загрузка с применением Python/Donut; вредоносная программа обладает широкими возможностями закрепления, обхода защиты и кражи учетных данных. В кампании 2 для развертывания импланта в памяти используются вредоносный LNK-файл и mshta; имплант выполняет проверки на присутствие песочницы, собирает сведения об узле, использует управление на основе заданий и закрепляется через планировщик заданий.-----

В отчете описываются две отдельные вредоносные кампании, замаскированные под предложения о работе, которые начинаются с архивов, содержащих файлы, замаскированные под документы, связанные с трудоустройством. Для обеих требуется всего одно выполнение пользователем, после чего они в основном работают без дальнейшего взаимодействия, используя приманки, выполнение в памяти, обход защиты и закрепление через COM Планировщика заданий. Кампания 1 связана с преступной группировкой из Вьетнама, ранее связывавшейся с активностью PXA Stealer и PureRAT. Восстановленная инфраструктура управления этой группировки представлена адресом 15.235.156.143 и портами 56001–56003.

Кампания 1 использует ZIP-архив, содержащий переименованный подписанный файл WinWord.exe и вредоносный файл AppVIsvSubsystems64.dll для боковой загрузки DLL. DLL запускает переносимую среду выполнения Python и сценарий, замаскированный под update.dll. Загрузчик удаляет индикаторы Mark-of-the-Web, отображает документ-приманку, скрывает промежуточные файлы и расшифровывает дополнительный код Python из XOR-зашифрованного файла с именем support.ico. Перед выполнением шеллкода Donut полезная нагрузка использует сериализацию base64, bzip2, zlib и Python marshal. Donut отраженно загружает в память имплант PureRAT, защищенный .NET Reactor.

Первая кампания обеспечивает закрепление посредством регистрации COM в Планировщике заданий, постоянной подписки на события WMI и перехвата COM для отдельного пользователя, нацеленного на CLSID MMDeviceEnumerator. Кроме того, она поддерживает зеркальные каталоги промежуточного хранения для самостоятельного восстановления. Обход AMSI и ETW выполняется посредством перехвата аппаратных точек останова и прямого исправления AmsiScanBuffer и EtwEventWrite. PureRAT взаимодействует по TLS с использованием протокола protobuf с префиксом длины и закреплением сертификата, собирает сведения об узле, выполняет поиск профилей браузеров на базе Chromium и десктопных кошельков, а также поддерживает плагины для регистрации нажатий клавиш, кражи учетных данных, манипуляций с буфером обмена, удаленного доступа и выполнения кода.

Кампания 2 использует вредоносный LNK-файл, замаскированный под Job Interview.pdf, для запуска mshta.exe. HTA-файл загружает p.exe и зашифрованный hda_config.dat, одновременно открывая пустую PDF-приманку. Загрузчик отраженно отображает нативную DLL в памяти и запускает рабочий поток. Имплант выполняет проверки времени работы, памяти, диска, дисплея и задержки, специфичной для узла, чтобы обходить песочницы, создает постоянный идентификатор агента, собирает сведения об узле и взаимодействует посредством сообщений управления на основе заданий. Закрепление устанавливается через COM API Планировщика заданий с использованием замаскированного задания «Windows System Update Service» с триггером при входе в систему. Публичных совпадений с другими кампаниями или атрибуции этой кампании выявлено не было.
Post #32328 32
CTT Report Hub #ParsedReport #CompletenessHigh 10-09-2026 Your Application Has Been Received: Inside Two Multi-Stage Attack Chains Hiding Behind Job Offers https://www.cyderes.com/howler-cell/job-offer-attack-chains-analysis Report completeness: High Actors/Campaigns:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32327 26
#ParsedReport #CompletenessHigh
10-09-2026

Your Application Has Been Received: Inside Two Multi-Stage Attack Chains Hiding Behind Job Offers

https://www.cyderes.com/howler-cell/job-offer-attack-chains-analysis

Report completeness: High

Actors/Campaigns:
Purecoder

Threats:
Pxa_stealer
Purerat
Donut
Dll_sideloading_technique
Com_hijacking_technique
Motw_bypass_technique
Purecrypter
Purelogs
Pureminer
Pure_clipper
Blueloader
Resolverrat
Purehvnc_tool
Credential_harvesting_technique
Spear-phishing_technique

Victims:
Job seekers, Cryptocurrency assets

Geo:
Sweden, Netherlands, Bangladesh, India, Vietnam, United states

TTPs:
Tactics: 9
Technics: 20

IOCs:
IP: 1
File: 15
Domain: 1
Hash: 13
Url: 3
Registry: 2

Soft:
Task Scheduler, Microsoft Word, NET Reactor, Chromium, Chrome, Bitcoin-Qt, Microsoft Edge, Microsoft Edge PDF, Windows Task Scheduler

Wallets:
tronlink, metamask, coinbase, ronin_wallet, keplr, atomicwallet

Crypto:
binance

Algorithms:
sha256, gzip, xor, bzip, base64, zip

Functions:
StartAddress, sandbox_detected, agent_id_init, identity_get_pubkey_hex, process_checkin_response, persist_install, persist_remove, persist_mutex_acquire, get_sysinfo_json, get_networkinfo_json, have more...

Win API:
AmsiScanBuffer, EtwEventWrite, DisableThreadLibraryCalls, SetErrorMode, GetModuleFileNameW, CreateProcessW, TerminateProcess, NtSetContextThread, IsDebuggerPresent, GetTickCount64, have more...

Win Services:
bits

Languages:
python, jscript, vbscript
Cyderes Inside Two Multi-Stage Attack Chains Hiding Behind Job Offers Explore the intricate multi-stage attack chains disguised as job offers, revealing advanced tactics used by cybercriminals to exploit job seekers.
Post #32326 34
CTT Report Hub #ParsedReport #CompletenessMedium 10-09-2026 ShadowPane: Inside a Frostedwrist-Linked BITB Campaign Targeting Real Estate and Escrow Firms https://zerobec.com/blog/shadowpane-frostedwrist-bitb-real-estate-escrow Report completeness: Medium Actors/Campaigns:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
ShadowPane — это фишинговая кампания, в рамках которой используются поддельные обновления Adobe в окне браузера внутри браузера для доставки легитимных средств удаленного мониторинга и управления (RMM). Она собирает сведения об атакуемых пользователях и отправляет телеметрию через Телеграм, поочередно использует несколько продуктов RMM, а также применяет сценарии, архивы, запланированные задания и средства сокрытия для закрепления. Эта активность связана с инфраструктурой Frostedwrist и может быть нацелена на процессы, связанные с недвижимостью и банковскими переводами.-----

ShadowPane представляет собой кластер фишинговой активности, наблюдаемый примерно с марта 2026 года, в рамках которого для доставки легитимного ПО удаленного мониторинга и управления (RMM) используется обман по схеме browser-in-the-browser (BITB). Жертвам показывают поддельное окно браузера с брендингом Adobe и поддельным URL-адресом Adobe, тогда как расположенная под ним HTML-страница управляет загрузкой. Эта техника адаптирует методы BITB для фишинга с целью кражи учетных данных и использует их для доставки ВПО, убеждая пользователей в том, что Adobe требует установить обновление.

Фронтенд кампании использует обфусцированные HTML и JavaScript, отрисовку с учетом конкретного браузера, имитацию элементов управления браузером, а также определение светлой или темной темы. Он профилирует посетителей и передает телеметрию через ботов Telegram, включая IP-адрес, геолокацию, интернет-провайдера, операционную систему, язык, разрешение экрана, сведения о браузере, часовой пояс и местное время. Были выявлены многочисленные боты и приватные чаты, что позволило объединить элементы инфраструктуры в кластеры на скомпрометированных веб-сайтах и в облачных сервисах.

Вместо использования одного семейства ВПО ShadowPane поочередно применяет различные легитимные продукты RMM, включая OpsBridge, ScreenConnect, MSP360, LogMeIn и BlueTrait. В ходе одного расследованного проникновения OpsBridge был установлен с закреплением через запланированное задание, запустил компонент для создания снимков экрана, после чего была предпринята попытка развернуть ScreenConnect. Злоумышленники использовали выполнение MSI и curl, а затем установили HideUL, чтобы скрыть ScreenConnect из интерфейса удаления программ Windows. Для доставки применялись файлы MSI и EXE, ZIP-архивы, пакетные файлы, VBS, JScript и сценарии промежуточного хранения. Исследователи выявили 329 связанных случаев размещения вредоносных веб-сайтов на скомпрометированных сайтах и в сервисах, включая Cloudflare Workers, Netlify, Amazon S3, Cloudflare R2, DigitalOcean Spaces и Dropbox.

Бот Telegram с именем Frostederist_SC_bot был связан с учетной записью «frostedwrist», что связывает часть кампании с фишинговой экосистемой Frostedwrist. В открытых материалах Frostedwrist рекламируются рассылка через SMTP/EWS, извлечение данных из почтовых ящиков и контактов, перенаправления, механизмы защиты от ботов и шаблоны, посвященные документам. В этих материалах неоднократно упоминаются операции с недвижимостью, эскроу, объекты недвижимости, расчетные ведомости ALTA и HUD, документы о погашении задолженности и процедуры закрытия сделок. Это указывает на возможную нацеленность на организации, участвующие в сделках с недвижимостью и процессах платежей банковским переводом, хотя в отчете не установлено, что Frostedwrist создала все компоненты ShadowPane или что каждый случай привел к мошенничеству с банковскими переводами.
Post #32325 44
CTT Report Hub #ParsedReport #CompletenessMedium 10-09-2026 ShadowPane: Inside a Frostedwrist-Linked BITB Campaign Targeting Real Estate and Escrow Firms https://zerobec.com/blog/shadowpane-frostedwrist-bitb-real-estate-escrow Report completeness: Medium Actors/Campaigns:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32324 103
#ParsedReport #CompletenessMedium
10-09-2026

ShadowPane: Inside a Frostedwrist-Linked BITB Campaign Targeting Real Estate and Escrow Firms

https://zerobec.com/blog/shadowpane-frostedwrist-bitb-real-estate-escrow

Report completeness: Medium

Actors/Campaigns:
Shawdowpane

Threats:
Frostedwrist
Bitm_technique
Screenconnect_tool
Msp360_tool
Logmein_tool
Bluetrait_tool
Bec_technique

Victims:
Real estate organizations, Property organizations, Escrow organizations, Closing workflows

ChatGPT TTPs:
do not use without manual check
T1016, T1027, T1036, T1053.005, T1059.003, T1059.005, T1059.007, T1078, T1082, T1102.003, have more...

IOCs:
File: 7
Domain: 10
Hash: 6

Soft:
Telegram, chrome, Firefox, Opera, curl, Cloudflare R2, Dropbox

Algorithms:
zip

Languages:
jscript, javascript, powershell
ZeroBEC ShadowPane: Frostedwrist-Linked BITB and RMM Abuse | ZeroBEC ZeroBEC investigates ShadowPane: fake Adobe browser panes, RMM abuse, and Telegram evidence linking Frostedwrist to real-estate and escrow phishing.
Post #32323 188
Post #32322 155
CTT Report Hub #ParsedReport #CompletenessLow 10-09-2026 WeWorm https://calif.io/research/weworm Report completeness: Low Threats: Weworm Oempocalypse_technique Wannacry Victims: Wechat users Industry: Government Geo: Chinese, China, United states CVEs: CVE-2024…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
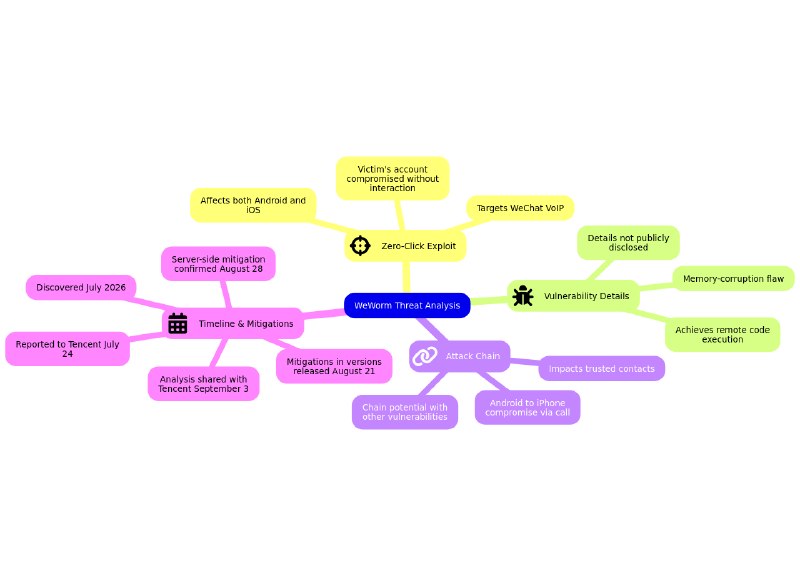
WeWorm — это продемонстрированный червь с нулевым взаимодействием, использующий уязвимость, приводящую к повреждению памяти, в стеке VoIP-вызовов WeChat для Android и iOS. Злоумышленники могут получить Удаленное Выполнение Кода и взять под контроль скомпрометированные учетные записи, которые затем звонят другим контактам для распространения атаки. Технические детали эксплуатации уязвимости не раскрываются.
-----

WeWorm — это продемонстрированный червь с нулевым взаимодействием, нацеленный на функциональность VoIP-звонков в WeChat для платформ Android и iOS. Злоумышленник может инициировать звонок жертве, эксплуатировать уязвимость, пока звонок еще находится в состоянии ожидания, и перехватить учетную запись жертвы в WeChat без какого-либо взаимодействия со стороны пользователя. Скомпрометированная учетная запись может затем звонить дополнительным контактам, что обеспечивает распространение червя с устройства на устройство.

Уязвимость описывается как дефект, вызывающий повреждение памяти, в стеке VoIP WeChat. Технические детали и механизм эксплуатации пока не были раскрыты публично. Исследователи сообщили о достижении Удаленного Выполнения Кода как на Android, так и на iOS, при этом эксплуатация занимает лишь несколько секунд. Успешная компрометация обеспечивает контроль над учетной записью WeChat, включая возможность чтения и отправки сообщений, совершения звонков и действий от имени жертвы.

Демонстрированная цепочка атак использовала устройство на базе Android для компрометации iPhone через звонок в WeChat, после чего скомпрометированный iPhone атаковал другое устройство на базе Android. Исследователи отмечают, что объединение уязвимости WeChat с дополнительными уязвимостями в Android или iOS потенциально может обеспечить более широкую компрометацию устройств, включая полный контроль над операционной системой. Они также указывают, что привилегии доверенных контактов в мессенджерах могут увеличить воздействие после компрометации одного аккаунта.

Уязвимость была обнаружена в июле 2026 года и сообщена компании Tencent 24 июля. Версии Android 8.0.77 и iOS 8.0.76, выпущенные 21 августа, включали меры по смягчению последствий. Исследователи подтвердили серверное смягчение для всех пользователей 28 августа, а 4 сентября Tencent подтвердила, что уязвимость позволяет выполнять удаленные команды. Полный технический анализ и рабочие эксплойты были переданы Tencent в частном порядке 3 сентября, при этом публичные технические детали остаются неразглашенными до будущей презентации на конференции.
Post #32321 88
CTT Report Hub #ParsedReport #CompletenessLow 10-09-2026 WeWorm https://calif.io/research/weworm Report completeness: Low Threats: Weworm Oempocalypse_technique Wannacry Victims: Wechat users Industry: Government Geo: Chinese, China, United states CVEs: CVE-2024…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32320 71
#ParsedReport #CompletenessLow
10-09-2026

WeWorm

https://calif.io/research/weworm

Report completeness: Low

Threats:
Weworm
Oempocalypse_technique
Wannacry

Victims:
Wechat users

Industry:
Government

Geo:
Chinese, China, United states

CVEs:
CVE-2024-10382 [Vulners]
CVSS V3.1: 7.5,
Vulners: Exploitation: Unknown
Soft:
- google androidx.car.app (le1.4.0, 1.7.0)


ChatGPT TTPs:
do not use without manual check
T1203, T1210, T1587.001, T1587.004

Soft:
Android, WeChat

Functions:
WeChat

Platforms:
apple
Calif WeWorm The first zero-click worm to spread through WeChat calls across iOS and Android.
Post #32319 38
CTT Report Hub #ParsedReport #CompletenessMedium 07-09-2026 Financial Services Breach Response: How Barricade Investigates Bank and Credit Union Incidents - Barricade Cyber Solutions https://barricadecyber.com/financial-services-breach-response/ Report completeness: Medium…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Угрозы кибербезопасности в финансовом секторе растут: группы вымогателей и уязвимые сторонние поставщики расширяют поверхность атаки. В результате вторжения BlackCat/ALPHV были скомпрометированы средства защиты конечных точек, злоумышленники использовали инструменты удаленного администрирования и Cobalt Strike, а также зашифровали серверы и базы данных. Инструмент для «джекпотинга» банкоматов эксплуатировал доверенные сервисные процессы и интерфейсы XFS для автоматической выдачи наличных, удаляя при этом файлы выполнения.
-----

Финансовые организации сталкиваются с угрозами в виде программ-вымогателей, компрометацией третьих сторон, мошенничеством и атаками типа «джекпотинг» банкоматов, при этом расследования усложняются требованиями к оперативному регуляторному отчету, потенциальными финансовыми потерями и необходимостью формирования юридически обоснованных доказательств. В отчете приводятся данные исследований 2026 года, согласно которым количество инцидентов с использованием программ-вымогателей, нацеленных на финансовый сектор, выросло на 76% в годовом исчислении в первом квартале, а число отдельных групп угроз, атакующих финансовый сектор, увеличилось с 37 в 2023 году до 48 в 2025 году. Также отмечается значительная уязвимость через поставщиков: по имеющимся данным, 54% отслеживаемых поставщиков в финансовом секторе подвержены уязвимостям, включенным в каталог известных эксплуатируемых уязвимостей (Known Exploited Vulnerabilities) CISA.

Задокументированное вторжение с использованием вымогательского ПО BlackCat/ALPHV включало компрометацию учётных записей платформы обнаружения угроз на конечных точках жертвы, изменение адресов восстановления, блокировку доступа администраторов, добавление исключений и отключение средств защиты Windows. Злоумышленники использовали сервер удалённого управления для распространения вымогательского ПО по инфраструктуре и развернули бекон Cobalt Strike для управления и возможной подготовки данных к выводу. Основные серверы и базы данных были зашифрованы. Вектор первоначального доступа не удалось установить с достоверностью, поскольку шифрование уничтожило соответствующие улики. Последующее заявление на сайте утечек было отнесено к старому файлу маркетинговых ссылок, а не к действующей базе данных клиентов; криминалистический анализ не выявил финансовой информации клиентов или данных, используемых для кражи личности.

В отчете также описывается расследование инцидента с хищением денежных средств из банкомата (ATM jackpotting). Вредоносное программное обеспечение (ВПО) импортировало интерфейс XFS банкомата для прямого взаимодействия с аппаратным обеспечением, отвечающим за выдачу наличных, и запустило легитимный загрузчик поставщика для инициализации среды обработки наличных. После того как модули выдачи наличных сообщили о готовности, инструмент автоматически выдал деньги без дополнительного вмешательства оператора. Запуск осуществлялся через доверенный сервисный процесс банкомата, что снижало вероятность обнаружения на конечных точках, а также включал компонент безопасного удаления, который стирал файлы команд после выполнения. Оставшийся путь отладки содержал ссылку на идентификатор разработчика «Neopoket». Контрольные тесты подтвердили автоматическую выдачу наличных, перечисление кассет и выполнение загрузчика поставщика, при этом было установлено, что ВПО не обращалось к хранилищам учетных данных и функционировало исключительно как инструмент для вывода наличных.
Post #32318 34
CTT Report Hub #ParsedReport #CompletenessMedium 07-09-2026 Financial Services Breach Response: How Barricade Investigates Bank and Credit Union Incidents - Barricade Cyber Solutions https://barricadecyber.com/financial-services-breach-response/ Report completeness: Medium…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32317 38
#ParsedReport #CompletenessMedium
07-09-2026

Financial Services Breach Response: How Barricade Investigates Bank and Credit Union Incidents - Barricade Cyber Solutions

https://barricadecyber.com/financial-services-breach-response/

Report completeness: Medium

Actors/Campaigns:
Alpha_spider
Ransomhub

Threats:
Atm_jackpotting_technique
Blackcat
Cobalt_strike_tool

Victims:
Financial services, Banks, Credit unions, Restaurants, Atm services

Industry:
Financial

Geo:
New york, California

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1070.004, T1078, T1098, T1105, T1120, T1219, T1486, T1562.001, T1570, T1657, have more...

IOCs:
Hash: 2
File: 3
IP: 0
Domain: 0
Url: 0
Email: 0
BrowserExtension: 0

Algorithms:
sha256
Barricade Cyber Solutions Financial Services Breach Response: How Barricade Investigates Bank and Credit Union Incidents - Barricade Cyber Solutions Financial services breach response is its own discipline. Here is how a GIAC-certified DFIR team handles bank and credit union incidents, from the regulatory reporting clock to a real ransomware engagement and an ATM jackpotting investigation, with indicators…
Post #32316 32
CTT Report Hub #ParsedReport #CompletenessLow 09-09-2026 Passkey-themed social engineering leads to identity and cloud compromise https://www.microsoft.com/en-us/security/blog/2026/09/09/passkey-themed-social-engineering-leads-identity-cloud-compromise/ Report completeness:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
В ходе кампании используются фишинговые атаки, связанные с подменой личности, AiTM и злоупотребление кодами устройств Microsoft для получения учетных данных и многоразовых токенов, что позволяет обходить многофакторную аутентификацию (MFA). Злоумышленники используют скомпрометированные учетные записи Teams и быстро меняющиеся доменные имена, после чего проводят автоматизированную разведку и массовое хищение данных из сервисов Microsoft 365, включая SharePoint, OneDrive и Exchange; зафиксированная активность связана с несколькими операторами Storm и группами, занимающимися вымогательством.
-----

В ходе кампании используются темы, связанные с passkey, регистрацией в SSO, активацией учетных записей и верификацией личности, для проведения социальной инженерии, нацеленной на идентификацию. Жертв направляют на фишинговые страницы, контролируемые злоумышленником в рамках атаки «человек посередине» (AiTM), или на легитимные страницы аутентификации по коду устройства Microsoft. Активность AiTM позволяет перехватывать учетные данные и токены сессии, в то время как фишинг через код устройства обманывает пользователей, заставляя их авторизовать клиентское приложение, контролируемое злоумышленником, что предоставляет токены, которые можно использовать повторно для доступа к ресурсам Microsoft 365 и обхода MFA без кражи файлов cookie браузера. Злоумышленники также отправляют персонализированные сообщения через Microsoft Teams с скомпрометированных учетных записей сотрудников для повышения уровня доверия.

Операторы оперативно регистрируют домены, тематически связанные с организациями, часто включая название целевой компании в поддомене и используя ротацию нескольких доменов для одной и той же жертвенной организации. После получения доступа они используют скомпрометированные сессии или учетные данные для просмотра порталов входа в Microsoft, корпоративных приложений, сервисов управления согласованиями, SharePoint Online, OneDrive и Microsoft Graph. Наблюдаемая активность включала аномальные входы в OfficeHome с неподконтрольных устройств, автоматизированные инструменты на базе Node.js, повторное использование токенов (token replay) и закрепление аутентификации через ранее зарегистрированные методы PhoneAppOTP.

После проведения разведки злоумышленники осуществляют автоматизированный сбор данных в больших объёмах из SharePoint и OneDrive, что приводит к генерации значительного количества событий FileAccessed и FileDownloaded. Некоторые вторжения распространяются на Exchange Online, где для поиска и сбора данных из почтовых ящиков, сообщений и вложений используется доступ через REST API. Пользовательский агент `python-httpx` был связан с некоторой активностью по сбору данных, однако сам по себе он не является вредоносным и должен оцениваться в совокупности с объёмом данных, исходной инфраструктурой, аномалиями в идентификации и предшествующей разведкой.

Microsoft относит связанную с первоначальным доступом активность к нескольким операторам, включая Storm-3121 и Storm-3032, при этом зафиксирована связь с экосистемами вымогательства, в которые вовлечены ShinyHunters, Falcon и Helix. В ходе расследования необходимо сопоставить телеметрию, связанную с идентификацией, регистрацией методов аутентификации, Microsoft Graph, SharePoint, OneDrive и Exchange. В случае подтверждения компрометации требуется отозвать активные сессии, удалить несанкционированные методы аутентификации, провести проверку согласий приложений и привилегированных разрешений Graph, а также расследовать аномальный доступ к файлам или электронной почте. Меры защиты должны ограничивать потоки device-code и передачи аутентификации, требовать использования устойчивого к фишингу MFA и управляемых устройств для чувствительных приложений, а также формировать оповещения о входах с высоким уровнем риска, изменениях данных безопасности и автоматизированном доступе к облачным данным.
Post #32315 29
CTT Report Hub #ParsedReport #CompletenessLow 09-09-2026 Passkey-themed social engineering leads to identity and cloud compromise https://www.microsoft.com/en-us/security/blog/2026/09/09/passkey-themed-social-engineering-leads-identity-cloud-compromise/ Report completeness:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →