TGViewer
Channel Public Channel
CTT Report Hub

CTT Report Hub

@aptreports

Threat Intelligence Report Hub
Subscribers
3.52K
Photos
10.6K
Videos
6
Links
14.4K

Showing posts older than #32155 · Back to latest

Older Posts 20 shown
Post #32154 23
#ParsedReport #CompletenessHigh
07-09-2026

Kimsuky Uses the AI Agent 'opencode' to Create Decoys as Its GitHub PAT-Based LNK Attacks Evolve

https://www.genians.co.kr/en/blog/threat_intelligence/ai-agent-opencode

Report completeness: High

Actors/Campaigns:
Kimsuky
Gitpower

Threats:
Spear-phishing_technique
Process_hacker_tool
Procmon_tool

Victims:
Financial institutions, Corporate personnel, Retail business operations

Industry:
Financial, Retail

Geo:
Korean

TTPs:
Tactics: 5
Technics: 8

IOCs:
File: 27
Url: 12
Command: 1
Path: 2
Domain: 1
Hash: 13
Email: 9

Soft:
Pastebin, Chrome, Google Chrome, BitLocker, NET Framework, Windows PowerShell, Microsoft Excel, Adobe Illustrator, Task Scheduler

Algorithms:
md5, zip, base64

Functions:
LinkInfo, Remove-Item, Get-Process, FromBase64String

Win Services:
VGAuthService

Languages:
powershell
www.genians.co.kr Kimsuky Uses the AI Agent 'opencode' to Create Decoys as Its GitHub PAT-Based LNK Attacks Evolve An evolved Kimsuky Operation GitPower variant uses opencode for decoy creation, with analysis evasion and Pastebin-based payload delivery.
Post #32153 26
CTT Report Hub #ParsedReport #CompletenessHigh 03-09-2026 Chinese-Speaking Operator Uses AI Agents to Target Government and Education Systems Across Asia https://hunt.io/blog/chinese-operator-secflow-claude-qwen-deepseek-asia Report completeness: High Threats: Secflow_tool…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Оператор, говорящий на китайском языке, провёл многонациональную кампанию в отношении государственных, образовательных и промышленных объектов, используя ИИ-агентов для координации традиционной разведки, эксплуатации уязвимостей, сбора данных и формирования отчётов. Проникновения осуществлялись с использованием веб-шеллов IIS, имплантов SecBox, кражи учётных данных, доступа к базам данных и внутренней сети, проксирования и шифрованного C2. В ходе кампании также были скомпрометированы ИИ-платформы и кампусные системы, при этом были эксплуатированы уязвимости, включая Shellshock, Spring4Shell, Log4Shell и недостатки десериализации Java.
-----

Оператор, говорящий на китайском языке, использовал фреймворк SecFlow для оркестрации разведки, эксплуатации уязвимостей, сбора данных и формирования отчетов с помощью агентов Claude, Qwen и DeepSeek.

Инфраструктура кампании была связана через никнейм «Nie», повторно использованные учетные данные SOCKS, прокси 103.45.65.93 и домены niestools.com.

Системы электронного документооборота (OA) правительства района Фэнтай были скомпрометированы через приложение, размещённое на IIS, и внедрение вебшелла ASPX.

Оператор получил доступ к системам Oracle и Microsoft SQL Server и использовал `xp_cmdshell` для выполнения команд.

Закрепление было достигнуто путём создания учётной записи приложения с повышенными привилегиями.

Собранные данные включали учетные записи OA, административные файлы, медицинские документы, данные LSASS и ульи реестра Windows.

Импланты SecBox на базе Go обеспечивали удалённые командные оболочки, передачу файлов, доступ к токенам и процессам, управление службами, сканирование, проксирование через SOCKS5, перенаправление портов и зашифрованный C2.

Импланты SecBox поддерживали коммуникации по протоколам TCP, TLS, WebSocket, KCP и QUIC, при этом для инфраструктуры dead-drop-резолвера использовались Pastebin и GitHub.

В результате компрометации открытой китайской образовательной ИИ-платформы были раскрыты конфигурации агентов, секреты, адреса внутренних сервисов, диалоги с ИИ, данные студентов, а также учетные данные Dify и Coze.

Полученные учетные данные платформы ИИ обеспечивали доступ к API, вызов моделей, загрузку файлов и, по всей видимости, изменение конфигурации агентов без аутентификации.

Был получен доступ к среде университетских студенческих карт с привилегиями администратора базы данных уровня root и администратора Grafana.

Вредоносный сервис, совместимый с MySQL, доставлял полезную нагрузку для десериализации Java и агенты Linux SecBox.

Веб-шеллы GLUTTON использовали данные, обфусцированные с помощью XOR и встроенные в пиксели PNG, закодированные полезную нагрузку, загрузку в оперативную память, а также форматы доставки на базе Java, .NET и Node.js.

Дополнительные операции включали атаки Shellshock против архивов партии KMT на Тайване, развертывание веб-шеллов против Министерства иностранных дел Индонезии, сканирование вьетнамских организаций и разведку телекоммуникационной инфраструктуры Афганистана.

Сценарии эксплуатации были направлены на уязвимости Shellshock, Spring4Shell, Ghostcat, десериализацию в Shiro, Log4Shell, уязвимости обхода путей в Grafana и Nexus, а также обход аутентификации в Nacos.
Post #32152 22
CTT Report Hub #ParsedReport #CompletenessHigh 03-09-2026 Chinese-Speaking Operator Uses AI Agents to Target Government and Education Systems Across Asia https://hunt.io/blog/chinese-operator-secflow-claude-qwen-deepseek-asia Report completeness: High Threats: Secflow_tool…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32151 22
#ParsedReport #CompletenessHigh
03-09-2026

Chinese-Speaking Operator Uses AI Agents to Target Government and Education Systems Across Asia

https://hunt.io/blog/chinese-operator-secflow-claude-qwen-deepseek-asia

Report completeness: High

Threats:
Secflow_tool
Glutton
Shellshock_vuln
Spring4shell
Ghostcat
Log4shell_vuln
Supply_chain_technique
Winrm_tool
Secbox_tool
Yamux_tool
Dead_drop_technique
Nmap_tool
Nuclei_tool
Credential_dumping_technique

Victims:
Government, Education, Political party archives, Industrial systems, Telecommunications

Industry:
Telco, Healthcare, Education, Government

Geo:
Vietnamese, Indonesia, Taiwanese, Taiwan, Afghan, Vietnam, China, Indonesian, Asia, Chinese

CVEs:
CVE-2020-1938 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- apache geode (1.12.0)
- apache tomcat (<7.0.100, <8.5.51, <9.0.31)

CVE-2024-4956 [Vulners]
CVSS V3.1: 7.5,
Vulners: Exploitation: True

CVE-2021-44228 [Vulners]
CVSS V3.1: 10.0,
Vulners: Exploitation: True
Soft:
- siemens 6bk1602-0aa12-0tp0_firmware (<2.7.0)

CVE-2021-29441 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- alibaba nacos (<1.4.1)

CVE-2014-6271 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- gnu bash (le4.3)

CVE-2021-43798 [Vulners]
CVSS V3.1: 7.5,
Vulners: Exploitation: True
Soft:
- grafana (<8.0.7, <8.1.8, <8.2.7, 8.0.0, 8.3.0)

CVE-2016-4437 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- apache aurora (<0.18.1)
- apache shiro (<1.2.5)

CVE-2022-22965 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- vmware spring_framework (<5.2.20, <5.3.18)


TTPs:
Tactics: 8
Technics: 12

IOCs:
IP: 16
File: 19
Command: 1
Url: 6
Path: 3
Hash: 25

Soft:
Claude, Claude Code, DeepSeek, Qwen, MySQL, Linux, Nacos, OpenAI, NET Framework, NET Core, have more...

Algorithms:
aes, base64, aes-256-cbc, aes-256-gcm, xor

Functions:
shell_exec

Win API:
CreateProcessW, CreateProcessWithTokenW, NET

Languages:
php, golang, java, javascript

Links:
https://github.com/Wei-Shaw/sub2api
hunt.io Chinese-Speaking Operator Uses AI Agents to Target Government and Education Systems Across Asia Hunt.io identified five exposed directories revealing a SecFlow-orchestrated campaign that used Claude, Qwen, and DeepSeek workers to target government, education, and consular systems across Asia
Post #32150 24
CTT Report Hub #ParsedReport #CompletenessMedium 04-09-2026 Case of an attack targeting domestic entities that installs Radmin and UltraVNC https://asec.ahnlab.com/ko/95229/ Report completeness: Medium Threats: Radmin_tool Ultra_vnc_tool Ccproxy_tool Geo: Chinese ChatGPT…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
В ходе кампании осуществляется компрометация внутренних систем путем развертывания Radmin, UltraVNC, прокси-инструментов и SoftEther VPN для обеспечения постоянного удаленного доступа и использования зараженных систем в качестве прокси- или VPN-инфраструктуры. Скрипты PowerShell создают службы, запланированные задачи мониторинга, правила файрвола, учетные данные и каналы связи с C&C, что позволяет злоумышленникам управлять зараженными хостами через Radmin или VNC.
-----

Кампания, нацеленная на внутренних пользователей, устанавливает легитимные инструменты удаленного доступа и сетевые утилиты для получения постоянного контроля над скомпрометированными системами и использования их в качестве прокси- или VPN-инфраструктуры. Начальный метод вторжения неизвестен. В зафиксированной активности PowerShell использовал команду `curl` для загрузки архива, содержащего пакетный скрипт, файл реестра и компоненты Radmin. Скрипт установил Radmin Server в каталог `C:\Intel\RServer` и импортировал настройки, в которых были определены порт Radmin и управляемые злоумышленником учетные данные. Это обеспечило удаленный доступ с использованием IP-адреса системы жертвы, а также настроенного идентификатора и пароля.

После получения доступа с помощью Radmin злоумышленник выполнил дополнительные команды PowerShell для развертывания UltraVNC. Скрипт установки создал каталог `C:\Windows\Fonts\web`, попытался добавить исключения для антивирусной защиты, загрузил файлы UltraVNC и запустил исполняемый файл с именем `svchost.exe`. Если установка в качестве службы не удалась, исполняемый файл был зарегистрирован как служба `WpnUserHost`. Запланированная задача с именем `WpnUserHost_MutualWatchdog` загружала и выполняла `repair.ps1`, в то время как установщик создавал еще одну задачу-«сторожа», запускаемую каждый час.

Установщик UltraVNC изначально создавался с использованием PyInstaller, а в более поздних версиях — на языке Go. Его встроенный компонент на Python устанавливал UltraVNC Server, добавлял правила брандмауэра, генерировал временный порт VNC и пароль, а также сохранял их в конфигурационных файлах. Он взаимодействовал с сервером управления, отправляя имя узла и идентификатор машины, и получая информацию об устройстве, токен и пароль VNC. После этого злоумышленник мог подключиться к указанному IP-адресу и порту VNC для интерактивного управления.

В ходе кампании также устанавливались программное обеспечение прокси и VPN. Netch-gateway поддерживал протоколы SOCKS5, Shadowsocks и KCP и регистрировал зараженный узел на сервере C&C перед получением конфигурации прокси. В более ранних действиях использовался CCProxy, настроенный на предоставление SOCKS-прокси на порту 49661. При более недавних заражениях устанавливался SoftEther VPN, что позволяло скомпрометированной системе функционировать в качестве VPN-сервера. Комментарии на китайском языке, конфигурационные данные и инфраструктура прокси-сервиса указывают на возможную связь с операторами, говорящими на китайском языке, хотя атрибуция и метод первоначального доступа остаются неопределенными.
Post #32149 24
CTT Report Hub #ParsedReport #CompletenessMedium 04-09-2026 Case of an attack targeting domestic entities that installs Radmin and UltraVNC https://asec.ahnlab.com/ko/95229/ Report completeness: Medium Threats: Radmin_tool Ultra_vnc_tool Ccproxy_tool Geo: Chinese ChatGPT…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32148 25
#ParsedReport #CompletenessMedium
04-09-2026

Case of an attack targeting domestic entities that installs Radmin and UltraVNC

https://asec.ahnlab.com/ko/95229/

Report completeness: Medium

Threats:
Radmin_tool
Ultra_vnc_tool
Ccproxy_tool

Geo:
Chinese

ChatGPT TTPs:
do not use without manual check
T1021.005, T1036.005, T1053.005, T1059.001, T1082, T1090, T1105, T1112, T1543.003, T1562.001, have more...

IOCs:
Url: 9
File: 9
Command: 1
Domain: 4
IP: 1
Hash: 5

Soft:
SoftEther, Curl, PyInstaller, WinRAR

Algorithms:
md5

Languages:
powershell

Platforms:
intel
ASEC Radmin과 UltraVNC를 설치하는 국내 대상 공격 사례 - ASEC Radmin과 UltraVNC를 설치하는 국내 대상 공격 사례 ASEC
Post #32147 27
CTT Report Hub #ParsedReport #CompletenessLow 03-09-2026 Attackers Actively Exploiting Critical Vulnerability in Super Forms Plugin https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-super-forms-plugin/ Report completeness:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Атакующие использовали критическую уязвимость в плагине Super Forms для WordPress, позволяющую загружать произвольные файлы без аутентификации, для загрузки и выполнения PHP-вебшеллов, что обеспечило Удаленное Выполнение Кода и полную компрометацию сайта. Кампания нацеливалась на конечную точку `super_submit_form` в промышленных масштабах, разворачивая шеллы, такие как `Mushr00w_upl.php`; только по брендингу невозможно достоверно идентифицировать злоумышленников.
-----

9 июля 2026 года была раскрыта критическая уязвимость произвольной загрузки файлов без аутентификации в плагине Super Forms для WordPress, который, по оценкам, установлен на 13 000 активных сайтов. Поставщик выпустил исправленную версию 8 июля. Уязвимость затрагивает функцию `submit_form()` в классе `SUPER_Ajax`, которая обрабатывает отправку форм и загруженные файлы через конечную точку, доступную для пользователей без аутентификации.

Уязвимое плагин не проверяет типы или расширения загружаемых файлов и не обеспечивает надлежащую санитизацию управляемых атакующим имен файлов. Атакующий может отправить специально сформированное поле файла, содержащее код PHP, закодированный в base64, часто замаскированный префиксом `data:image/gif;base64`, при этом указывая имя файла, заканчивающееся на `.php`. Для влияния на место назначения также могут использоваться последовательности обхода путей (path traversal). Декодированное содержимое записывается на сервер в виде исполняемого файла PHP, что позволяет осуществить Удаленное Выполнение Кода.

Зафиксированные атаки были направлены на конечную точку `super_submit_form` и предусматривали попытку развертывания PHP-вебшелла с именем `Mushr00m_upl.php`. Загрузчик предоставляет браузерный интерфейс для размещения дополнительных вредоносных файлов, включая другие вебшеллы, фишинговые наборы, спам-контент и иное ВПО. Успешная эксплуатация уязвимости может позволить злоумышленникам создавать учетные записи администраторов, выводить данные, изменять содержимое веб-сайта и получать полный контроль над сайтом WordPress.

По имеющимся данным, эксплуатация уязвимости началась 14 июля 2026 года и осуществлялась в промышленных масштабах, при этом наиболее интенсивная активность наблюдалась в период с 18 по 25 августа. Было заблокировано более 250 000 попыток эксплуатации. Брендинг «Mushr00m», присутствующий в загруженном шелле, напоминает инструменты, связанные с группой, причастной к отдельной компрометации Joomla, связанной с CVE-2026-48907; однако в отчете отмечается, что этого брендинга недостаточно для надежной атрибуции активности данной группе.
Post #32146 32
CTT Report Hub #ParsedReport #CompletenessLow 03-09-2026 Attackers Actively Exploiting Critical Vulnerability in Super Forms Plugin https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-super-forms-plugin/ Report completeness:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32145 32
#ParsedReport #CompletenessLow
03-09-2026

Attackers Actively Exploiting Critical Vulnerability in Super Forms Plugin

https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-super-forms-plugin/

Report completeness: Low

Victims:
Wordpress websites using super forms, Malaysia health ministry

Industry:
Healthcare

Geo:
Malaysia

CVEs:
CVE-2026-48907 [Vulners]
CVSS V3.1: 9.8,
Vulners: Exploitation: True
Soft:
- widgetfactorylimited jce (<2.9.99.5)


ChatGPT TTPs:
do not use without manual check
T1027.013, T1036.008, T1105, T1190, T1505.003

IOCs:
IP: 10
File: 1
Domain: 0
Url: 0
Hash: 0
Email: 0
BrowserExtension: 0

Soft:
WordPress, Linux, Joomla

Algorithms:
base64

Functions:
submit_form

Languages:
php
Post #32144 41
CTT Report Hub #ParsedReport #CompletenessMedium 04-09-2026 DPRK APTs: Ted backdoor and curlRAT target South Korean media and automotive sectors https://www.rapid7.com/blog/post/tr-dprk-apts-ted-backdoor-curlrat-target-south-korean-media-automotive-sectors Report completeness:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
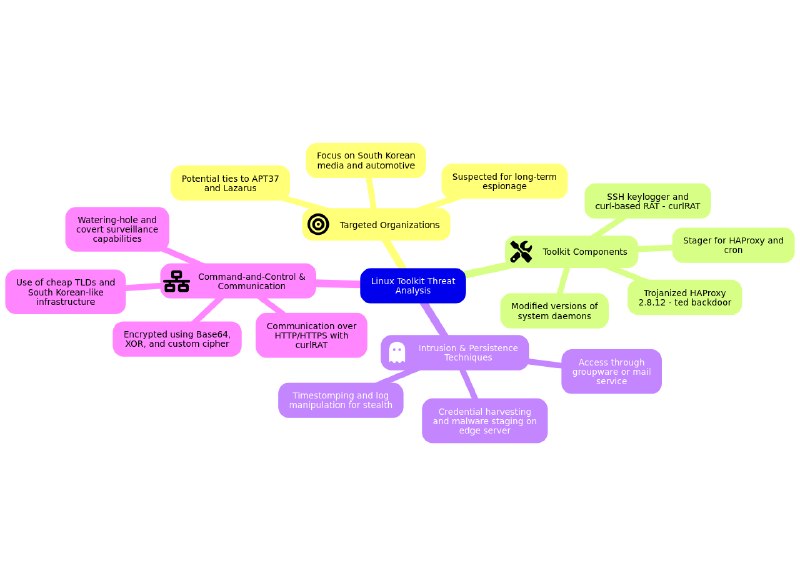
Ранее не задокументированный набор инструментов для Linux нацелен на южнокорейские организации в сфере СМИ и автомобилестроения с целью долгосрочного шпионажа; предположительно, он связан с КНДР. В его состав входят троянизированный бэкдор HAProxy, модифицированные системные демон-процессы, инструменты для кражи учетных данных и curlRAT для шифрованного C2. ВПО обеспечивает закрепление, перехватывает HTTP-трафик, извлекает учетные данные и файлы cookie, внедряет контент и скрывает свою активность.
-----

Rapid7 выявила ранее не задокументированный набор инструментов для Linux, нацеленный на организации в сфере СМИ и автомобилестроения Южной Кореи, вероятно, с целью долгосрочного шпионажа. В состав набора входят троянизированная сборка HAProxy 2.8.12, известная как бэкдор «ted», модифицированные версии crond, agetty, atd, sshd и polkitd, SSH-логгер клавиатуры, стейджер и RAT на основе curl, известный как curlRAT. Деятельность с умеренной степенью уверенности оценивается как связанная с КНДР, с возможной ассоциацией с APT37 и Lazarus, хотя метод первоначального доступа и ответственная кластерная группа остаются неподтвержденными.

Предположительно, путь вторжения включал компрометацию группового программного обеспечения или почтового сервиса, доступного из внешней сети, закрепление на пограничном сервере, сбор учетных данных и использование пограничного хоста для размещения ВПО. Загрузчик проверяет наличие HAProxy или cron, профилирует хост, расшифровывает и устанавливает троянизированный демон, перезапускает его, изменяет временные метки заменяемого бинарного файла и выборочно удаляет записи, связанные с установкой, из истории командной строки и системных журналов. Поддерживаемые среды включают CentOS 7.x и Ubuntu 22.04.

curlRAT взаимодействует с инфраструктурой управления по протоколам HTTP или HTTPS, используя токен, специфичный для конкретной жертвы, кодирование Base64, шифрование XOR с обратной связью и собственный подстановочный шифр. Идентификатор жертвы формируется на основе системных и аппаратных характеристик и хешируется с помощью MD5. RAT опрашивает сервер на предмет получения команд, поддерживает несколько режимов выполнения задач, собирает информацию об узле и службах, а также способен переключиться с интервала опроса по умолчанию в 12 часов на 30 секунд. Отдельный процесс-наблюдатель (watchdog) контролирует процессы HAProxy и сообщает оператору об их состоянии.

Бэкдор ted интегрирован непосредственно в HAProxy с использованием его нативных механизмов фильтрации, планирования, управления памятью и процессами. Он перехватывает разобранный HTTP-трафик, перехватывает выбранные запросы, такие как вход в систему или административный доступ, крадёт cookie-файлы и использует диапазоны IP-адресов, шаблоны user-agent, URL и условия referrer для идентификации целей. Он может внедрять или заменять веб-контент, перенаправлять командный трафик через скрытый конечный пункт и выполнять команды через именованные конвейеры, предотвращая доставку запроса к серверам бэкенда. Счётчики HAProxy, заголовки, длины ответов и обработка диапазонов манипулируются для сокрытия внедрённого контента.

Домены управления используют недорогие доменные зоны верхнего уровня (TLD) и поддомены, имитирующие изображения или CDN, включая инфраструктуру, напоминающую корейские веб-сервисы. Механизмы закрепления, кражи учётных данных, перехвата трафика, выборочного внедрения контента, манипуляции с журналами и зашифрованные коммуникации в составе данного набора инструментов поддерживают скрытое наблюдение и операции по заражению через подставные сайты (watering-hole).
Post #32143 29
CTT Report Hub #ParsedReport #CompletenessMedium 04-09-2026 DPRK APTs: Ted backdoor and curlRAT target South Korean media and automotive sectors https://www.rapid7.com/blog/post/tr-dprk-apts-ted-backdoor-curlrat-target-south-korean-media-automotive-sectors Report completeness:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32142 30
CTT Report Hub #ParsedReport #CompletenessMedium 04-09-2026 DPRK APTs: Ted backdoor and curlRAT target South Korean media and automotive sectors https://www.rapid7.com/blog/post/tr-dprk-apts-ted-backdoor-curlrat-target-south-korean-media-automotive-sectors Report completeness:…
#ParsedReport #ExtractedSchema

Classified images:
code: 12, schema: 1, dump: 1
Post #32141 32
#ParsedReport #CompletenessMedium
04-09-2026

DPRK APTs: Ted backdoor and curlRAT target South Korean media and automotive sectors

https://www.rapid7.com/blog/post/tr-dprk-apts-ted-backdoor-curlrat-target-south-korean-media-automotive-sectors

Report completeness: Medium

Actors/Campaigns:
Scarcruft (motivation: cyber_espionage)
Kimsuky
Code_on_toast
Operation_synchole
Lazarus (motivation: cyber_espionage)
Funnull

Threats:
Curlrat
Credential_harvesting_technique
Watering_hole_technique
Timestomp_technique

Victims:
Automotive sector, Media sector

Industry:
Transport

Geo:
South korea, Dprk, South korean

TTPs:
Tactics: 8
Technics: 20

IOCs:
Hash: 18
File: 6
Domain: 6

Soft:
Linux, HAProxy, nginx, Ubuntu, Apache Tomcat, Jenkins, Unix

Algorithms:
md5, xor, base64

Functions:
userauth_passwd, atd_get_info, ted_register_reload_signal_handler, ted_extra_log, trace_chn_start_analyze, ted_chn_analyze_for_htx_constprop_0, write, send, popen

Languages:
javascript

Links:
https://github.com/stamparm/maltrail/blob/master/trails/static/malware/apt\_37.txt
Rapid7 DPRK APTs: Ted backdoor and curlRAT target South Korean media and automotive sectors A new Linux toolkit, identified by Rapid7 Labs, has been targeting organizations across South Korea’s automotive and media industries with minimal detection. This previously undocumented framework, enabled threat actors to execute remote commands on compromised…
Post #32140 29
CTT Report Hub #ParsedReport #CompletenessLow 02-09-2026 Kimsuky again? This time disguised as a seafood ingredients purchase request form https://asec.ahnlab.com/ko/95216/ Report completeness: Low Actors/Campaigns: Kimsuky (motivation: information_theft) Victims: Seafood…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Кампания, связанная с Kimsuky, использовала вредоносный файл LNK, замаскированный под деловой документ из Южной Кореи, для развертывания обфусцированных полезных нагрузок на JavaScript и PowerShell. Вредоносное ПО обеспечило закрепление в системе посредством периодически запускаемой запланированной задачи, собрало информацию о системе, выполнило последующие команды и использовало Backblaze B2 для управления и эксфильтрации данных.
-----

В пользователям Южной Кореи был распространен вредоносный файл LNK с именем «Royal Hotel Seoul Seafood Ingredient Purchase Review Request.LNK», который, по оценкам, связан с хакерской группировкой Kimsuky. Файл маскировался под легитимный деловой документ с просьбой о рассмотрении закупок морепродуктов. При выполнении он использовал PowerShell для извлечения встраиваемой полезной нагрузки, создавал и открывал легитимный документ HWP, чтобы отвлечь жертву, а также записывал XOR-шифрованные данные ZIP в `C:\ProgramData\systmp\sunshine`.

Архив содержал `termsvc.ps1` — скрипт PowerShell — и `poc.js` — файл JavaScript. После извлечения связанные файлы были размещены в каталоге `C:\ProgramData\video`, а файл JavaScript был сохранён как `C:\ProgramData\systmp\ping_<первые четыре символа UUID>.js`. JavaScript-код был обфусцирован и проверял наличие `termsvc.ps1`. Затем он обходил ограничения политики выполнения PowerShell и запускал скрипт в скрытом режиме.

Закрепление было обеспечено с помощью запланированной задачи, имя которой формировалось по шаблону `MicrosoftOffice2016_<первые четыре символа UUID>`. Задача использовала `wscript.exe` для многократного запуска JavaScript-скрипта с интервалом примерно в 14 минут. Скрипт PowerShell собирал системную информацию, осуществлял эксфильтрацию данных, загружал и выполнял дополнительные команды, а также удалял следы своей активности. Backblaze B2 использовалась в качестве инфраструктуры управления для эксфильтрации данных и доставки последующих команд.

Деятельность была связана с предыдущими кампаниями Kimsuky, использующими файлы LNK, по сходству синтаксиса выполнения PowerShell, идентификации исходного файла LNK по размеру файла, извлечению встроенных данных с фиксированным смещением и механизму закрепления (Persistence) через запланированные задачи. Ключевые точки для расследования включают исполняемые или сохраненные файлы LNK с указанным именем файла, запланированные задачи, соответствующие шаблону `MicrosoftOffice2016_`, повторяющееся выполнение JavaScript через `wscript.exe`, скрытую активность PowerShell и коммуникации с внешними облачными сервисами.
Post #32139 32
CTT Report Hub #ParsedReport #CompletenessLow 02-09-2026 Kimsuky again? This time disguised as a seafood ingredients purchase request form https://asec.ahnlab.com/ko/95216/ Report completeness: Low Actors/Campaigns: Kimsuky (motivation: information_theft) Victims: Seafood…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32138 31
#ParsedReport #CompletenessLow
02-09-2026

Kimsuky again? This time disguised as a seafood ingredients purchase request form

https://asec.ahnlab.com/ko/95216/

Report completeness: Low

Actors/Campaigns:
Kimsuky (motivation: information_theft)

Victims:
Seafood industry, South korea

Geo:
South korea

TTPs:
Tactics: 1
Technics: 0

ChatGPT TTPs:
do not use without manual check
T1027, T1027.009, T1027.013, T1036, T1041, T1053.005, T1059.001, T1059.007, T1070.004, T1082, have more...

IOCs:
File: 4
Command: 1
Domain: 1
Url: 3

Soft:
task scheduler

Algorithms:
zip, xor

Languages:
powershell, javascript
ASEC 또 김수키? 이번엔 수산 식자재 구매 요청서로 위장 - ASEC 또 김수키? 이번엔 수산 식자재 구매 요청서로 위장 ASEC
Post #32137 25
CTT Report Hub #ParsedReport #CompletenessMedium 01-09-2026 Peer Pressure: Inside the Sality Botnet Disruption Operation https://www.crowdstrike.com/en-us/blog/inside-sality-botnet-disruption-operation/ Report completeness: Medium Actors/Campaigns: Salty_spider Threats:…
#ParsedReport #ChatGPT #Translated
Autotext: (TI Report Analyser + ChatGPT + Auto Translate)

------
Sality — это децентрализованный P2P-ботнет, заражающий файлы, который распространяется через исполняемые файлы, сетевые шары, съёмные носители и каналы файлообмена. Он доставляет ВПО, такие как EggJagger, которое крадёт криптовалюту, подменяя скопированные адреса кошельков. В рамках операции по нейтрализации были использованы sinkhole-узлы и блокировка хостинга полезных нагрузок для изоляции заражённых систем и предотвращения дальнейшей доставки ВПО, однако существующие заражения остаются активными.
-----

Sality — это долго действующее файловое вредоносное ПО и ботнет с одноранговой (P2P) архитектурой, впервые обнаруженный в 2003 году. Он распространяется, прикрепляясь к исполняемым файлам, и распространяется через сетевые шары, съёмные носители и механизмы обмена файлами. Его децентрализованная архитектура использует заражённые системы в качестве одноранговых узлов и суперузлов, избегая зависимости от централизованных серверов управления. Протокол P2P Sality не предусматривает аутентификации одноранговых узлов, криптографических идентификаторов и списков разрешённых узлов, что позволяет любой общедоступной системе, правильно отвечающей на рукопожатие, участвовать в сети.

Ботнет в первую очередь функционирует как платформа для доставки дополнительного ВПО, включая крадены паролей, инструменты для рассылки спама, прокси-сервисы, инструменты для эксплуатации уязвимостей в сетях и DDoS-нагрузки. По имеющимся данным, в последние годы основным полезным грузом ботнета являлся EggJagger — инструмент clipjacking, который отслеживает скопированные адреса криптокошельков и заменяет их на адреса, контролируемые злоумышленниками. В отчете указывается, что в результате этой деятельности было похищено криптовалюты на сумму не менее примерно 12,1 млн рублей.

Операция по нейтрализации уязвимостей в процессе управления одноранговыми узлами Sality. Боты поддерживают конечные списки суперпиров и периодически проверяют их, повышая репутацию откликающихся узлов и удаляя те, которые не отвечают. Узлы sinkhole присоединялись к P2P-сети в качестве, казалось бы, легитимных участников и манипулировали списками пиров, из-за чего заражённые системы теряли связь с действующими узлами. В первую очередь атаковались напрямую доступные суперпиры, тогда как системы, находящиеся за межсетевыми экранами или NAT, изолировались, когда они обращались к узлам sinkhole в ходе планового обслуживания. После изоляции боты больше не могли получать пакеты URL, содержащие адреса загрузки, или пакеты файлов, содержащие непосредственно передаваемые полезные нагрузки.

Власти также заблокировали URL-адреса, на которых размещались полезные нагрузки Sality, что ограничило возможность ботов с существующими наборами URL-адресов получать дополнительное вредоносное ПО. Организациям рекомендуется исследовать UDP-трафик, направленный на IP-адрес маяка, указанный в отчете, хотя этот адрес не приводится в предоставленном тексте. Существующие заражения остаются активными даже после пресечения активности. Предоставленные правила YARA обнаруживают версии Sality 3 и 4 в памяти путем сопоставления строки `IPFILTERDRIVER` и встроенных данных открытого ключа RSA, используемых для проверки подписей полезных нагрузок.
Post #32136 23
CTT Report Hub #ParsedReport #CompletenessMedium 01-09-2026 Peer Pressure: Inside the Sality Botnet Disruption Operation https://www.crowdstrike.com/en-us/blog/inside-sality-botnet-disruption-operation/ Report completeness: Medium Actors/Campaigns: Salty_spider Threats:…
#ParsedReport #GeneratedSchema
Generated with GPT-4
Post #32135 24
#ParsedReport #CompletenessMedium
01-09-2026

Peer Pressure: Inside the Sality Botnet Disruption Operation

https://www.crowdstrike.com/en-us/blog/inside-sality-botnet-disruption-operation/

Report completeness: Medium

Actors/Campaigns:
Salty_spider

Threats:
Sality
Polymorphism_technique
Eggjagger
Clipjacking_technique
Zeus
Kelihos

Victims:
Cryptocurrency users, Infected machines worldwide

ChatGPT TTPs:
do not use without manual check
T1027.014, T1091, T1095, T1105, T1115, T1657

IOCs:
Domain: 2
IP: 1
Url: 9

Crypto:
bitcoin, ethereum

Algorithms:
exhibit

YARA: Found
CrowdStrike.com Inside the Sality Botnet Disruption Operation | CrowdStrike CrowdStrike collaborated with international law enforcement and industry partners to execute a coordinated disruption of the Sality peer-to-peer botnet.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →