
Telegram客户端风险提示:
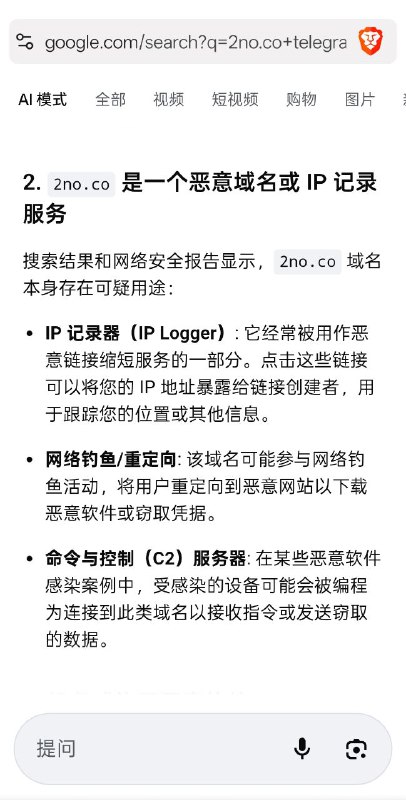
查看日志发现,之前在TG某分享频道下载的安卓修改版Telegram后台会偷偷连接2no.co域名,而此域名本身和TG官方并无关联,用途未知,Google提示为恶意域名的概率极大。
当然,不仅仅是修改版,包括之前一些人博客中提到的TG官方某些版本也会连接除TG公开IP段的其他不明域名或链接(官方并没正面回复过),为了避免潜在风险,简单且有效的解决办法如下:
以Mihomo为例,首先将TG设置在VPN白名单内,同时进入Socks5设置本地的代理端口(以下以Mihomo客户端为例,可直接设置) https://t.me/socks?server=127.0.0.1&port=7890
然后在路由设置中针对Telegram APP做默认拦截处理,即PROCESS-NAME,org.telegram.messenger.web,REJECT
因为TG客户端统一执行的都是代理优先原则,所以原先设置的分流项依然有效,例如:RULE-SET(或GEOIP),Telegram,📰 电报,no-resolve,这条和上面的拦截路由规则顺序无强制要求。两者一起用的意思是:只让TG连接其公开发布的IP段,其他一律禁止,第三方版本和其他版本同理替换包名即可,需要注意的是:官方的TG和Play版本不是同一个包名,Play包名为org.telegram.messenger,没有.web
拦截后对正常使用毫无影响,针对此设置项可避免TG客户端潜在的恶意感染风险,同时适用于官方/第三方/修改版所有版本,注意三方链接不要强制TG应用内浏览,以免造成无法访问
Post #23
1.81K

- ❤ 1