TGViewer
Channel Public Channel
AP Security

AP Security

@ap_security

Лаборатория инновационных технологий и кибербезопасности компании AP Security. ( Laboratory of innovation technologies and cybersecurity )
Новости, события, мероприятия, технические обзоры

По вопросам сотрудничества:
@P1N_C0DE
Subscribers
3.98K
Photos
323
Videos
2
Links
655

Showing posts older than #978 · Back to latest

Older Posts 20 shown
Post #976 997
#news

Новая дыра в Windows Defender грозит полным захватом системы ⚠️

◽️Исследователь, известный под псевдонимом Chaotic Eclipse и работающий на GitHub под ником Nightmare-Eclipse, сообщил о новой 0-day уязвимости в Windows Defender, которую он назвал RedSun. Ранее тот же исследователь сообщал о другой серьёзной бреши — BlueHammer.

◽️По словам исследователя, RedSun — это уязвимость, позволяющая повысить привилегии и затрагивающая встроенный защитный механизм Windows.

◽️Ирония в том, что баг якобы позволяет использовать Defender не для удаления опасных файлов, а наоборот — как инструмент, который помогает доставить вредоносную нагрузку в систему. В основе проблемы, как утверждается, лежит логическая ошибка в обработке определённых метаданных файлов.

Источник: https://www.anti-malware.ru/news/2026-04-16-111332/49724
  • 🆒 7
  • ✍ 5
  • 🤝 3
Post #975 1.08K
#pentest #cve #exploit

CVE-2026-20817 ⚙️

Уязвимость службы регистрации ошибок Windows Error Reporting Service операционной системы Windows позволяет нарушителю повысить свои привилегии в системе. Согласно BDU:2026-00482 - уязвимости присвоен высокий уровень опасности

Ознакомиться с PoC и изучить детали уязвимости можно по следующей ссылке.
GitHub GitHub - oxfemale/CVE-2026-20817: Windows Error Reporting ALPC Elevation of Privilege (CVE-2026-20817) - Proof-of-Concept exploit… Windows Error Reporting ALPC Elevation of Privilege (CVE-2026-20817) - Proof-of-Concept exploit demonstrating local privilege escalation via WER service. - oxfemale/CVE-2026-20817
  • ✍ 6
  • 🆒 4
  • 🎉 2
Post #974 1.07K
#news

ИИ-режим поиска Google даёт миллионы неточных ответов при высокой общей точности🔩

Функция AI Overviews в поиске Google правильно отвечает примерно в 90% случаев, но из-за колоссального объёма запросов даже такой показатель оборачивается десятками миллионов некорректных ответов ежедневно. К такому выводу пришли журналисты The New York Times совместно со стартапом Oumi, протестировавших систему на бенчмарке SimpleQA от OpenAI с более чем 4000 проверяемых вопросов.

При использовании Gemini 2.5 точность составила около 85%, после перехода на Gemini 3 выросла с 85% до 91%.

В ходе проверки обнаружились проблемы с тем, как система объединяет данные из разных источников. Один из примеров — неверное определение даты превращения дома Боба Марли в музей, хотя корректные сведения присутствовали в исходных материалах.

Это указывает на сложности не с поиском информации, а с её интерпретацией и выбором нужного факта среди нескольких источников.
  • 👌 7
  • ⚡ 3
  • 🆒 3
Post #973 974
#pentest #tools

Inveigh ✍️

Утилита представляет из себя кроссплатформенный инструмент для проведения спуфинг-атак и реализации функционала сниффера пакетов для перехвата учётных записей/хэшей в сети .
GitHub GitHub - Kevin-Robertson/Inveigh: .NET IPv4/IPv6 machine-in-the-middle tool for penetration testers .NET IPv4/IPv6 machine-in-the-middle tool for penetration testers - Kevin-Robertson/Inveigh
  • 👌 5
  • 🆒 3
Post #970 1.11K
#news

Мошенники начали предлагать "легкую подработку" студентам⛔️

Мошенники в апреле переключились на схему "легкой подработки" для студентов, предлагая им оформить кредит или рассрочку за процент, рассказали РИА Новости в пресс-службе платформы "Мошеловка" Народного фронта.

Аферисты публикуют объявления о "легкой подработке": нужны сотрудники для "подтверждения заказов", "перевода средств" или "оформления рассрочки на товары". Соискателю предлагают оформить на свое имя кредит или рассрочку за процент, обещая, что платить за него будет работодатель, сказали в "Мошеловке".

На деле жертва остается с кредитом и рискует стать дроппером, то есть пособником мошенников.
РИА Новости Мошенники начали предлагать "легкую подработку" студентам Мошенники в апреле переключились на схему "легкой подработки" для студентов, предлагая им оформить кредит или рассрочку за процент, рассказали РИА Новости в... РИА Новости, 03.04.2026
  • 👀 7
  • 👌 3
Post #969 1.02K
#defensive

ФСТЭК: Рекомендации по устранению типовых ошибок конфигурации 2026 год 🛡

По результатам анализа инцидентов информационной безопасности, проводимого в период с 2024-2025 годы, ФСТЭК России выявлены типовые ошибки конфигурации (настройки) общесистемного и прикладного программного обеспечения, которые способствуют реализации злоумышленниками угроз безопасности информации при осуществлении целевых компьютерных атак, а также разработаны рекомендации по их устранению.

Указанные рекомендации направлены на нейтрализацию угроз безопасности информации, связанных с ошибками конфигурации (настройки) общесистемного и прикладного программного обеспечения.

✔️ Документ можно найти по следующей ссылке.
  • ✍ 5
  • ⚡ 4
  • 🆒 3
Post #967 1.36K
#news

МВД рассказало о задержанном администраторе хакерской площадки 🌐

🗣Сотрудники БСТМ МВД России совместно с коллегами из Ростовской области задержали жителя города Таганрога по подозрению в создании и администрировании одной из крупнейших международных хакерских площадок, - говорится на сайте МВД Медиа.

🗣 В начале марта Европол (полицейская служба Европейского союза) сообщил о ликвидации LeakBase в ходе международной операции в нескольких юрисдикциях. Были проведены аресты, обыски и оперативные мероприятия в отношении 37 наиболее активных пользователей площадки. 4 марта Европол взял под контроль домен форума.

Англоязычный форум LeakBase существовал с 2021 года, там хранился обширный архив взломанных баз данных, как старых, так и недавно скомпрометированных данных. В отличие от других подобных площадок она существовала в открытом интернете, а не в даркнете. По состоянию на конец 2025 года, LeakBase насчитывал более 142 тыс. зарегистрированных пользователей, 32 тыс. постов и более 215 тыс. сообщений в личных чатах, указывали в Европоле.
  • ⚡ 3
  • 😱 3
  • ✍ 2
  • 🤨 2
Post #965 1.39K
Всегда приятно видеть авторские труды российских энтузиастов и специалистов, посвящённые теме кибербезопасности.

Данный гайд - дебютная работа, освещающая для начинающих специалистов теоретические и практические аспекты проведения мероприятий красной командой.

Внутри также описан предлагаемый инструментарий.

Приятного прочтения📔
  • ❤‍🔥 6
  • ⚡ 3
  • 🆒 3
  • ❤ 1
  • 🤣 1
  • 🏆 1
  • 😎 1
Post #959 1.25K
#event

🚨 Фишинг в 2026 году бьёт все рекорды: сотрудники кликают, deepfake-звонки обманывают топ-менеджмент, классические тренинги больше не работают.

StopPhish Conference 2026 — конференция, которая первой вынесла взлом человека на главную сцену.

Практики из топ ИБ-команд и бизнеса разберут реальные атаки без скучных докладов:

- как ИИ масштабирует социальную инженерию;
- триггеры, которые ломают даже топ-менеджмент;
- как физический доступ обходит защиту;
- как OSINT превращает цифровой след в карту атаки;
- метрики awareness: как доказать ROI бизнесу;
- что ждать от регулятора в ближайшее время.

Для CISO, фрод-аналитиков, awareness-специалистов, Red/Blue, пентестеров, вендоров и интеграторов — реальные кейсы и инструменты, проверенные в бою.

🎁 В подарок каждому зарегистрированному — те самые киношные постеры про фишинг, которые произвели фурор в комьюнити.

🗓 8 октября 2026, Москва
💰 Бесплатно, места ограничены.
👉 Зарегистрироваться

Не планируете приезжать на конференцию?
Всё равно скачайте плакаты бесплатно — они доступны всем без обязательств.
Скачать плакаты
  • 🆒 4
  • ❤ 2
  • ⚡ 1
  • ✍ 1
Post #958 1.39K
#tools

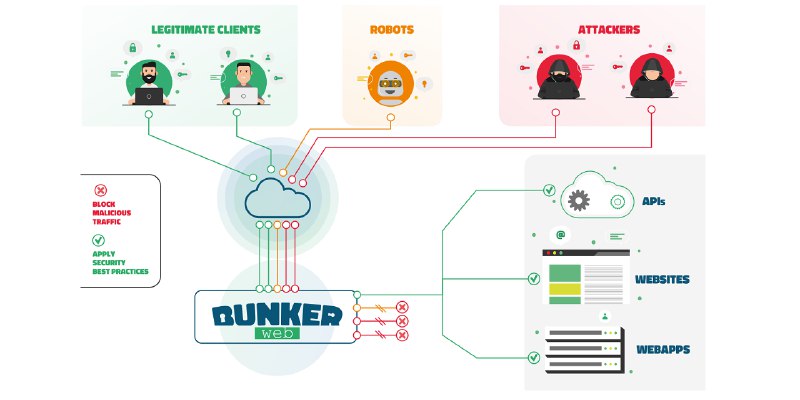
BunkerWeb 🛡

Опенсорсный WAF (межсетевой экран веб-приложений) на базе Nginx.

Он встраивается между пользователем и сервером, анализирует трафик и автоматически блокирует такие атаки,как: SQL-инъекции, XSS, брутфорс, сканирование уязвимостей и другие угрозы.

✏️ Модульная архитектура позволяет легко интегрировать его в любую инфраструктуру без доработки защищаемых приложений.
GitHub GitHub - bunkerity/bunkerweb: 🛡️ Open-source and cloud-native Web Application Firewall (WAF) 🛡️ Open-source and cloud-native Web Application Firewall (WAF) - bunkerity/bunkerweb
  • 🤝 4
  • 🆒 3
  • ⚡ 2
  • ❤ 2
  • 👌 1
  • 👀 1
  • 😎 1
Post #957 1.2K
#tools

AndroHunter 📱

Для тех, кто тестирует на безопасность мобильные приложения, данная утилита может помочь при проведении статического, динамического анализа , а также при работе с сетевым трафиком.

Для большинства функций утилиты при этом не требуется root доступ.
GitHub GitHub - ynsmroztas/AndroHunter: AndroHunter AndroHunter. Contribute to ynsmroztas/AndroHunter development by creating an account on GitHub.
  • 👌 5
  • ⚡ 2
  • 👀 2
  • 🆒 2
  • ❤ 1
  • 😎 1
Post #956 1.32K
Друзья, с 8 марта! 🌷

Поздравляем всех девушек нашего канала, а также жен, мам, сестер и дочерей наших подписчиков с этим замечательным днем - праздником весны и красоты! 💐

У мужчин сегодня особая миссия: оторваться от дел, порадовать своих женщин вниманием и сказать им самые теплые слова. Пусть в ваших семьях всегда царят уют и взаимопонимание 🎀

А мы желаем всем девушкам быть счастливыми и любимыми!

С праздником весны! ☀️
  • 🎉 7
  • ❤ 5
  • 🥰 4
  • ⚡ 1
  • 👏 1
Post #955 1.5K
#news

Правительство утвердило перечень типовых отраслевых объектов КИИ 📌

Такие перечни применяются при категорировании объектов КИИ.

С самим перечнем можно ознакомиться по следующей ссылке.
  • ✍ 5
  • 👌 4
  • 👀 4
Post #954 1.11K
#beginners

Учим Linux: Файлы, навигация и поиск 📔

Начало цикла статей, посвященного структуре и пользованию операционной системой Linux.

📌 Хорошая шпаргалка для начинающих специалистов по использованию базовых команд и возможностей этой операционной системы.

Приятного прочтения
  • 👌 6
  • ❤ 3
  • 🎉 3
  • 🆒 3
Post #953 1.42K
#infosec

VMware под ударом: в России нашли уязвимость, которую невозможно закрыть ⚠️

Уязвимость дает возможность злоумышленнику записать произвольный код в ядре гипервизора и выйти за пределы изолированной виртуальной среды. Для эксплуатации требуются привилегии, которые могут быть получены через фишинг или при наличии «внутреннего нарушителя».

Как отмечается, уязвимость была обнаружена в марте 2025 года и впоследствии исправлена. Однако российские заказчики не имеют доступа к официальному обновлению: загрузка патчей возможна только через пользовательский портал VMware, который заблокирован для российских клиентов.
securitymedia.org Новости В гипервизоре VMware ESXi выявлена уязвимость, которую уже используют в реальных кибератаках, однако российские компании не могут установить исправление. Об этом сообщает ТАСС со ссылкой на ИТ-компанию Orion Soft. Речь идет о бреши в VMware ESXi — программном…
  • 😁 5
  • 🤯 3
  • 👀 3
  • 👌 2
Post #952 1.11K
#soc

Цена ошибки: почему антифрод-системы блокируют ваши покупки, но пропускают мошенников на миллиарды ✏️

Представьте: долгожданная поездка, отпуск в чужой стране. После дня, полного впечатлений, вы отдыхаете в ресторане и ждете ужин. Приносят счет – и вы, без колебаний, подаете банковскую карту… но на экране терминала видите короткое "Отказано". Отказ. Еще одна попытка с этой же картой, потом с картой другого банка – результат тот же.

Чтобы понять, как мы дошли до этой странной ситуации, когда попытки предотвратить опасность приносят больше вреда, чем сама опасность, нужно заглянуть внутрь современных систем по борьбе с мошенничеством и узнать о двух их основных, постоянно конфликтующих показателях – Precision и Recall.

Приятного прочтения
  • ❤ 5
  • 🆒 4
  • 👌 2
Post #951 1K
С Днем защитника Отечества! 🇷🇺

Сегодня компания AP Security поздравляет всех, кто стоит на страже безопасности — как в реальном, так и в цифровом мире.

Желаем Вам профессиональных побед, вдохновения на новые свершения и стабильности в любом начинании.

Пусть Ваш опыт и решительность помогают преодолевать любые преграды, а командный дух ведет к новым высотам. С праздником!
  • ❤ 7
  • ⚡ 3
  • 🆒 3
  • 👎 1
  • 🤣 1
Post #950 1.27K
#news

ФСТЭК опубликовала рекомендации по устранению типовых ошибок конфигурации 📌

Документ подготовлен на основе анализа реальных инцидентов 2024–2025 годов и содержит практические меры по исправлению недочётов в настройках как общесистемного, так и прикладного ПО.

Рекомендации размещены на официальном сайте ведомства в двух форматах — Open Document и PDF.

Среди наиболее распространённых проблем отдельно выделены слабые пароли. Несмотря на то что эта проблема считается давней, она по-прежнему остаётся актуальной. Именно слабые пароли названы одной из основных уязвимостей информационных систем в госсекторе.
Anti-Malware ФСТЭК опубликовала рекомендации по устранению типовых ошибок конфигурации ФСТЭК России опубликовала рекомендации по устранению типовых ошибок конфигурации программного обеспечения. Документ подготовлен на основе анализа реальных инцидентов 2024–2025 годов и содержит
  • 🆒 5
  • ❤‍🔥 4
  • 👌 3
Post #949 1.06K
#tools

Snoop 🔍

Snoop — это исследовательская работа в области поиска и обработки публичных данных в сети интернет.

По части специализированного поиска Snoop способен конкурировать за счёт большого количества внутренних веб-ресурсов с традиционными поисковыми системами, такими как Sherlock и прочими продуктами из этой области.
GitHub GitHub - snooppr/snoop: Snoop — инструмент разведки на основе открытых данных (OSINT world) Snoop — инструмент разведки на основе открытых данных (OSINT world) - snooppr/snoop
  • 🆒 5
  • 👀 3
  • 👌 2
  • 🤝 2
  • ❤ 1
  • 😎 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →