TGViewer
Channel Public Channel
AP Security

AP Security

@ap_security

Лаборатория инновационных технологий и кибербезопасности компании AP Security. ( Laboratory of innovation technologies and cybersecurity )
Новости, события, мероприятия, технические обзоры

По вопросам сотрудничества:
@P1N_C0DE
Subscribers
3.98K
Photos
325
Videos
2
Links
662

Showing posts older than #380 · Back to latest

Older Posts 17 shown
Post #377 937
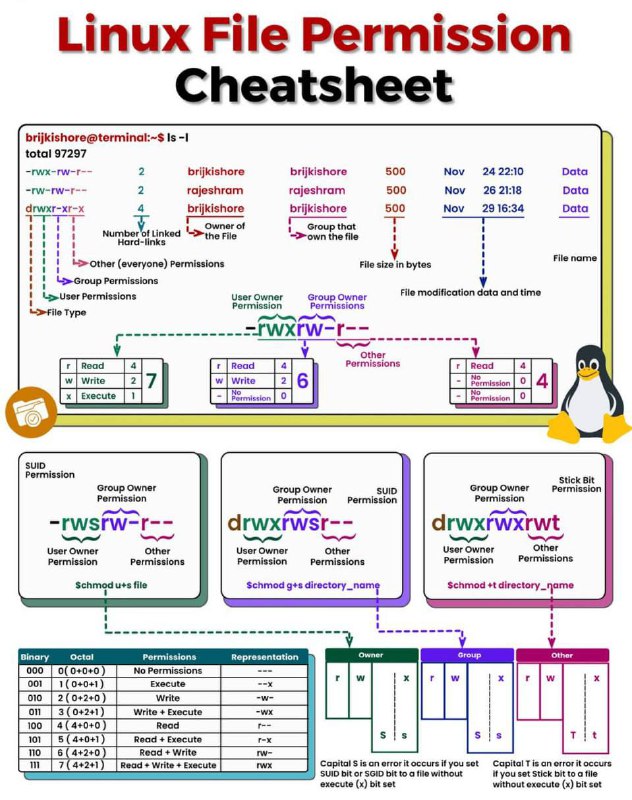
Жизнь любого специалиста по информационной безопасности невозможно представить без UNIX систем ✅

Прикладываем компактные, но важные подсказки ,в частности, к Linux, которые помогут первое время ориентироваться в системе и запомнить базовые принципы.

#cheatsheet
  • 👍 8
  • ❤‍🔥 4
  • ❤ 3
  • 🔥 3
Post #376 940
#pentest #redteam #tools
SSH-Snake: Автоматизированный обход сети на основе SSH
🔩

➡️SSH-Snake — мощный инструмент, предназначенный для автоматического обхода сети с использованием обнаруженных закрытых ключей SSH, что позволяет создать визуальную комплексную карту сети и ее зависимостей.

Простыми словами, SSH-Snake выполняет автоматически и рекурсивно, по принципу сетевого червя, следующие задачи :

◽️ Поиск в системе закрытых ключей SSH
◽️Определение хостов или адресатов в сети (user@host), которые могут принимать входы по этим закрытым закрытым ключам
◽️Осуществление входа по SSH на хосты, использующие обнаруженные закрытые ключи
◽️При успешном подключении к новому хосту на нём повторяются шаги № 1 - № 4

Вместо того чтобы вручную переходить от одной системы к другой с помощью SSH-ключей, как в игре Super
Mario, позвольте SSH-Snake сделать всю работу за Вас.


Также утилита имеет прекрасную авторскую статью, раскрывающую логику работу инструмента и детальный разбор его фрагментов кода.
GitHub GitHub - MegaManSec/SSH-Snake: SSH-Snake is a self-propagating, self-replicating, file-less script that automates the post-exploitation… SSH-Snake is a self-propagating, self-replicating, file-less script that automates the post-exploitation task of SSH private key and host discovery. - MegaManSec/SSH-Snake
  • 🔥 9
  • ❤‍🔥 4
  • 👍 4
Post #374
AP Security pinned «Канал AP Security попал в ежегодную подборку лучших ИБ каналов ZLONOV.ru ✅ Благодарим читателей и подписчиков канала и хабра компании за проявленный интерес🔥 Мы же готовимся и дальше радовать Вас новым контентом и авторскими статьями от лаборатории кибербезопасности…»
Post #373 1.14K
Канал AP Security попал в ежегодную подборку лучших ИБ каналов ZLONOV.ru ✅

Благодарим читателей и подписчиков канала и хабра компании за проявленный интерес🔥

Мы же готовимся и дальше радовать Вас новым контентом и авторскими статьями от лаборатории кибербезопасности AP Security.

➡️ Контакты для связи по интересующим вопросам: @ap_security_admin; pdv@apsecurity.ru; сайт компании.
ZLONOV.ru Чаты и каналы Telegram по информационной безопасности 2024 Подборка чатов и каналов по информационной безопасности с динамикой подписчиков.
  • 👍 15
  • ❤‍🔥 5
  • ❤ 4
  • 🔥 2
Post #371 1.06K
Беззащитная защита. Изучаем уязвимость, дающую встроить бэкдор в FortiGate ✅

Как извес­тно, даже инс­тру­мен­ты для обес­печения сетевой безопас­ности могут иметь серь­езные уяз­вимос­ти. В этой статье мы раз­берем, как зло­умыш­ленник может взло­мать меж­сетевой экран FortiGate и уста­новить в его про­шив­ке бэк­дор.


➡️ PURGENTX, сотрудник лаборатории кибербезопасности AP Security, поделился с читателями ресёрчем, в рамках которого на примере межсетевого экрана показал способ реверс-инжиниринга прошивок, что в дальнейшем даёт возможность реализации определённых CVE.

➡️ Статья включает в себя стенд и последующее подробное описание шагов исследования, что позволяет каждому самостоятельно получить необходимые навыки и проработать материал.

Приятного прочтения⬇️

#reverse #ap_security
xakep.ru Беззащитная защита. Изучаем уязвимость, дающую встроить бэкдор в FortiGate Как известно, даже инструменты для обеспечения сетевой безопасности могут иметь серьезные уязвимости. В этой статье мы разберем, как злоумышленник может взломать межсетевой экран FortiGate и установить в его прошивке бэкдор.
  • ❤‍🔥 7
  • 👍 4
  • 🔥 4
Post #365 945
Туннельное мышление, или Разбираемся с pivoting 👩‍💻

Умейте делать интересно
- один из красивых и важных выводов данного доклада, олицетворяющий подход к мышлению каждого специалиста в области тестирования на проникновение.

➡️Pivoting — это набор техник, которые позволяют атакующему получить доступ к локальным ресурсам, по сути, делая маршрутизируемым тот трафик, который в нормальных условиях является немаршрутизируемым, что используется для эксфильтрации или инфильтрации данных на хосты, недоступные из того или иного сегмента сети.

Данный доклад наполнен большим количеством практических примеров использования методов в проектах c участием сотрудников SOC, что , безусловно, требует нестандартного мышления и креатива с целью остаться незамеченным в инфраструктуре заказчика.
Само выступление сопровождается разбором необходимых актуальных инструментов, демонстрацией стендов и полезных ссылок. В конце спикер отвечает на большое количество вопросов, что сопровождается интересными дискуссиями и размышлениями.

Приятного просмотра ⬇️

#redteam
YouTube Сергей Зыбнев: туннельное мышление, или Разбираемся с pivoting Сергей Зыбнев, Специалист по анализу защищенности, Awillix. Автор канала «Похек». Pivoting, или пивотинг — это набор техник, которые позволяют атакующему получить доступ к внутренним ресурсам, минуя сетевые средства защиты. В своем докладе практикующий пентестер…
  • 👍 7
  • ❤ 5
  • 🔥 3
  • ✍ 2
Post #362 845
AP Security Snort Rules and PCAP Analysis.pdf
➡️ В тему защиты на сетевом уровне прикладываем маленькие, но базовые cheatsheet к IPS/IDS Snort.

#SOC #tools
  • 👍 6
  • ❤‍🔥 4
  • 🔥 4
  • ❤ 1
  • 👎 1
Post #361 868
  • 👍 5
  • 🤔 5
  • ❤‍🔥 3
Post #360 909
Snort Rules and PCAP Analysis.pdf515.4 KB
#сок #утилиты

Snort - это мощная и легкая система обнаружения и предотвращения сетевых вторжений с открытым исходным кодом (IDS / IPS)
👋

Snort в настоящее время разрабатывается и поддерживается Cisco, которая приобрела Sourcefire в 2013 году.

◽️Описание и принцип работы инструмента: https://roman2204.github.io/snort/Snort-Part-1-Snort-introduction/
◽️Примеры настройки и использования: https://roman2204.github.io/snort/Snort-Part-3-Configuring-Snort-to-Run-as-a-NIDS/
https://xakep.ru/2018/11/14/snort-rules/
  • 🔥 8
  • 👍 3
  • ❤‍🔥 2
Post #359 930
#пентест #редтим #утилиты
☯️ Автоматизируем атаки на Active Directory с использованием AD-AssessmentKit

Скрипт AD-SecurityAudit.sh данного набора предназначен для базовой разведки и обладает следующими особенностями:

◽️Запросы LDAP для идентификации служебных учетных записей: выполняет поиск по протоколу LDAP с таргетингом на служебные учетные записи в AD.
◽️Анализ билетов Kerberos: использует инструменты Impacket для анализа уязвимостей билетов Kerberos и идентификации учетных записей без предварительной аутентификации.
◽️ Комплексное перечисление Kerberos и SMB: использует SilentHound и Enum4linux-ng для аудита Kerberos и детального сканирования SMB, пользователей и системы.
◽️Методы перечисления: реализует перебор RID и перечисление NetExec SMB для обнаружения учетных записей пользователей, групп и политик безопасности.
◽️Эксплуатация служб Windows: выполняет атаки Zerologon и PetitPotam для выявления известных уязвимостей.
◽️Сводка выполнения и практические рекомендации: завершается сообщением об успехе и предоставляет информацию для дальнейших действий, таких как взлом хэша.

Скрипт AutoMapExec.sh идет глубже и имеет следующий функционал:

◽️Таргетинг на основе учетных данных: для более тщательного анализа используются предоставленные пользователем учетные данные.
◽️Аудит Kerberos и расширенное перечисление SMB: объединяет SilentHound и несколько команд NetExec для более глубокого уровня анализа SMB и безопасности.
◽️Комплексное сканирование сети и AD: использует CrackMapExec для обширного просмотра сети, включая списки компьютеров, локальные группы и извлечение NTDS.
◽️Тестирование на наличие серьезных уязвимостей: включает использование значительных уязвимостей.
◽️Тестирование на основные уязвимости: включает использование серьезных уязвимостей, таких как Zerologon, PetitPotam и NoPAC.
◽️Интеграция BloodHound и поддержка RDP: облегчает сбор данных AD для анализа BloodHound и включает протокол удаленного рабочего стола.
◽️ Выполнение различных команд для получение данных: выполняет ряд системных команд и извлекает базу данных SAM для углубленного анализа учетных данных.
◽️Подробный обзор выполнения: завершается кратким описанием успешного выполнения, что означает завершение комплексного процесса сканирования.
GitHub GitHub - emrekybs/AD-AssessmentKit: Contains a collection of Bash scripts designed for comprehensive security audits and network… Contains a collection of Bash scripts designed for comprehensive security audits and network mapping of Active Directory (AD) environments. The scripts automate various tasks including LDAP queryin...
  • 👍 7
  • ❤ 3
  • 🔥 3
Post #358 857
  • ❤‍🔥 8
  • 👍 5
  • 🤔 4
  • ❤ 3
Post #357 895
🌐 Apple отозвала iOS 17.3 beta 2 в связи с окирпичиванием iPhone

Apple удалила бета-версии iOS 17.3 и iPadOS 17.3 после того, как ряд пользователей сообщили, что программное обеспечение блокирует устройства. Согласно сообщениям, некоторые владельцы iPhone, которые обновляли гаджеты, обнаружили, что их устройства застряли в цикле загрузки.

Выяснилось, что в случае возникновения такой ситуации помогает откат через утилиту iMazing на iOS 17.3 beta 1 или установка стабильной iOS 17.2.1 через IPSW-файл.
  • 👍 7
  • 🤝 4
  • 😱 3
Post #355 1.11K
🔐Уважаемые читатели и подписчики канала, лаборатория инновационных технологий и кибербезопасности AP Security присоединяется к поздравлениям от руководителя компании с наступающими новогодними и рождественскими праздниками!

🎄Пускай Новый год, год Дракона, станет для Вас временем важных перемен, исполнения желаний и приятных встреч

🪟Пусть всё самое сложное и трудное остаётся в уже так стремительно уходящем 2023 году

🌲Всего Вам самого доброго, позитивного и наилучшего в наступающем 2024, крепкого здоровья, благополучия, любви и радости

С любовью, AP Security
  • 👍 7
  • ❤‍🔥 6
  • ❤ 5
  • ☃ 2
  • 👎 1
Post #354 970
  • 👍 8
  • 🤔 4
  • 🤨 2
  • 👎 1
Post #353 920
⚠️В 2023 году было раскрыто в общей сложности 26 447 уязвимостей, что более чем на 1500 CVE больше, чем в предыдущем году 📈

Цифры взяты из последнего отчета Qualys Threat Research Unit (TRU), опубликованного в конце декабря.

🟢Отчет показал, что 32,5% уязвимостей высокого риска затронули сетевые устройства и веб-приложения, что подчеркивает необходимость комплексной стратегии управления уязвимостями 🛡

🟢Основные выводы показали, что 97 уязвимостей высокого риска, которые могут быть использованы, не были частью каталога известных эксплуатируемых уязвимостей CISA. Кроме того, 25% уязвимостей высокого риска были использованы в тот же день, когда они были опубликованы 😂

🟢Глубокое изучение ландшафта угроз уязвимостей также выявило, что более 7000 уязвимостей содержат код эксплойта в сети, в то время как 206 уязвимостей содержат PoC, применяемый в качестве оружия, что увеличивает вероятность успешных компрометаций 🔋

🟢Необходимо придерживаться лучших практик, чтобы остановить боковое перемещение и выполнение RCE на устройствах по всей организации ⚡️

🟢К мерам также относятся внедрение эффективной сегментации сети, учитывающей все устройства и приложения, автоматизация исправлений и ротации паролей устройств, а также распространение принципов нулевого доверия на все подключенные к сети системы❌
Qualys Top Cyber Threats of 2023: An In-Depth Review (Part One) | Qualys Review the key cybersecurity threats from 2023 in this first part of our year-in-review, covering the top vulnerabilities and security challenges.
  • 🤝 6
  • 🤔 4
  • 👍 2
  • 🤨 2
Post #352 769
SMTP Smuggling - Spoofing E-Mails Worldwide + PoC ✉️

В ходе исследовательского проекта в сотрудничестве с Лабораторией уязвимостей SEC Consult Тимо Лонгин (@timolongin), известный своими атаками на протокол DNS, обнаружил новую технику эксплуатации еще одного интернет-протокола - SMTP (Simple Mail Transfer Protocol). Атакующие могут использовать уязвимые SMTP-серверы по всему миру для отправки вредоносных писем с произвольных электронных адресов, что позволяет проводить целевые фишинговые атаки. Из-за природы самого эксплойта этот тип уязвимости получил название SMTP-smuggling. Было обнаружено несколько 0-day, и различные поставщики были оповещены об этом после нашего раскрытия в 2023 году.


Предлагаем познакомиться с нашумевшей уязвимостью популярного протокола 😵

Данный ресёрч очень подробно описывает природу данной проблемы, демонстрирует пример эксплуатации, а также предлагает новые направления для исследования в этой области 🤔

Приятного прочтения🔥

🔍 Ссылка на исследование: https://sec-consult.com/blog/detail/smtp-smuggling-spoofing-e-mails-worldwide/#

➕ PoC (CVE-2023-51764: Postfix SMTP Smuggling) : https://github.com/duy-31/CVE-2023-51764

Сохрани, чтобы не потерять, и обязательно поделись с друзьями✈️

#pentest #redteam #tools
SEC Consult SMTP Smuggling - Spoofing E-Mails Worldwide Introducing a novel technique for e-mail spoofing
  • 👍 7
  • ❤‍🔥 3
  • 🔥 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →